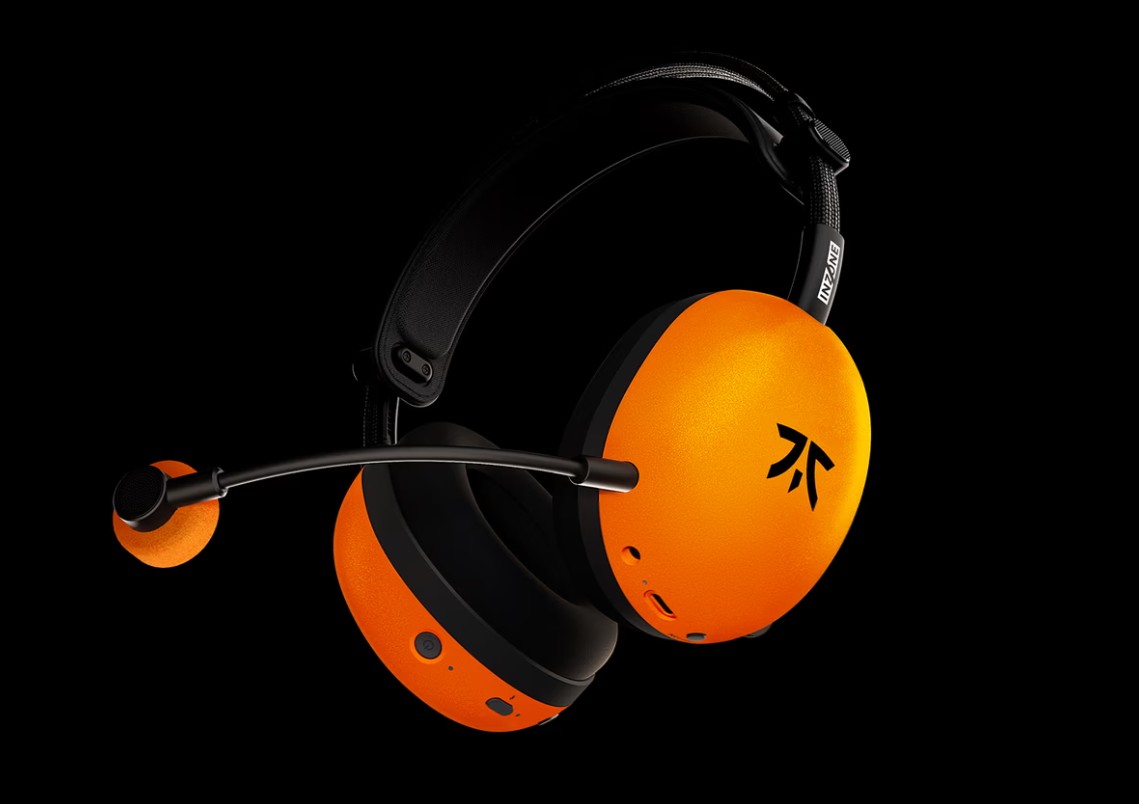
Sony presenta nuevos colores para los auriculares INZONE H9 Ⅱ y los auriculares ​ ​ ​ in-ear INZONE E9

Sony presenta nuevos acabados para dos de sus productos INZONE: los auriculares inalámbricos INZONE H9 Ⅱ estrenan la edición Fnatic, inspirada en el característico naranja del equipo, mientras que los auriculares in-ear con cable INZONE E9 llegan ahora en el nuevo acabado Morado Cristal.

Los INZONE H9 II Fnatic Edition combinan el característico color naranja de Fnatic con el diseño de los auriculares. Con esta nueva edición, los INZONE H9 II estarán disponibles en tres opciones: negro, blanco y Fnatic Edition. Por su parte, los INZONE E9 incorporan el Morado Cristal, inspirado en la identidad de marca de INZONE. Así, estarán disponibles en negro, blanco y morado cristal. Este mismo acabado también está disponible en los INZONE Buds, creando una gama unificada en color Morado Cristal.

Sigue leyendo →
Statement de Dojo sobre el aplazamiento de la entrada en vigor de VeriFactu

Tras la decisión de Hacienda de posponer la entrada en vigor de la normativa VeriFactu hasta octubre de 2028 para alinear su calendario con la segunda fase de implantación de la factura electrónica obligatoria, Javier Jover, director general de DOJO en España, proveedor de herramientas y tecnologías de pago, estima:

Sigue leyendo →

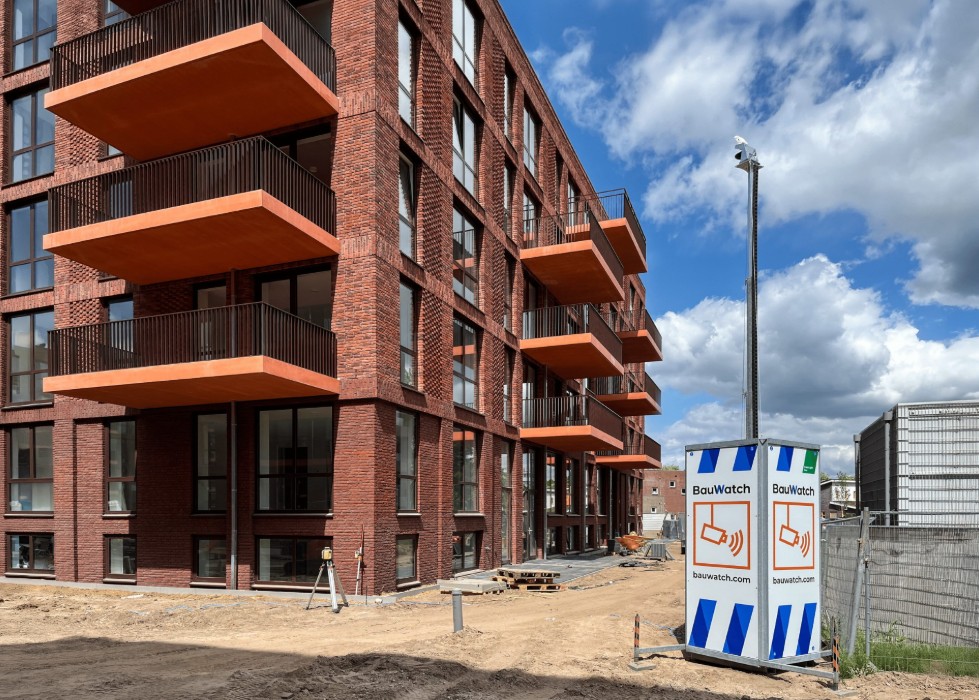
El 76% de los profesionales de la construcción en Madrid alerta de que el delito en obra se dispara en otoño e invierno

Con el cambio de hora de finales de octubre, los recintos de proyectos en construcción se quedan a oscuras cada vez más temprano. Cuando la última cuadrilla cierra, en muchos recintos quedan a la vista bobinas de cable o cuadros eléctricos recién instalados. Para quien sabe lo que busca, ese es el momento de actuar.

Quienes trabajan en el sector lo conocen bien. Tres de cada cuatro profesionales de la construcción en la Comunidad de Madrid (76%) afirman que los robos y las intrusiones son más frecuentes en otoño e invierno, siete puntos por encima de la media española (69%). Así lo revela el Informe de Criminalidad 2026 de BauWatch, la compañía especializada en videovigilancia móvil con Inteligencia Artificial.

Sigue leyendo →

Santander y British Council refuerzan su compromiso con el talento con 10.000 nuevas plazas gratuitas para mejorar el inglés y la empleabilidad

Banco Santander y el British Council —la organización internacional de cultura y educación del Reino Unido— refuerzan su compromiso con la formación y la empleabilidad con la tercera convocatoria de 2026 del Curso Santander | British Council English Online 2026, que ofrece 10.000 plazas gratuitas para personas que quieran mejorar su nivel de inglés y ampliar sus oportunidades profesionales. La inscripción ya está abierta y podrá realizarse hasta el 19 de noviembre a través de Santander Open Academy, la plataforma global online gratuita de aprendizaje y desarrollo profesional de Banco Santander.

Sigue leyendo →

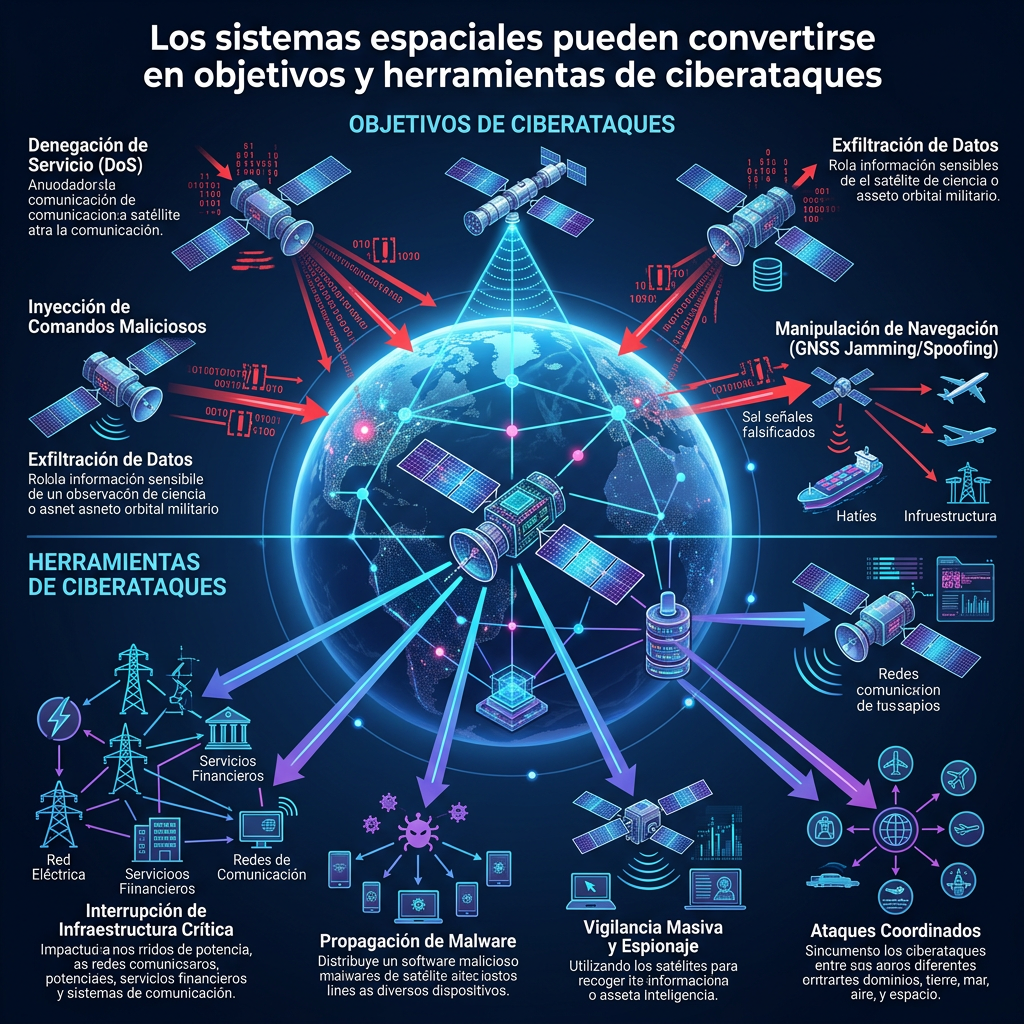
Los sistemas espaciales pueden convertirse en objetivos y herramientas de ciberataques según Kaspersky

Infografía en español sobre objetivos y herramientas de ciberataques espaciales

Según datos públicos, entre 1957 y principios de la década de 2020 se registraron más de 100 incidentes cibernéticos dirigidos contra sistemas espaciales. El reciente estudio de Kaspersky ICS CERT destaca que la seguridad espacial moderna ya no consiste únicamente en proteger los satélites físicos en órbita. Actualmente, un “sistema espacial” está formado por una red interconectada de estaciones de control terrestre, enlaces de comunicación terrestres, terminales de usuario y software de terceros, donde los actores de amenaza suelen aprovechar los puntos más accesibles y menos protegidos de esta cadena.

Sigue leyendo →

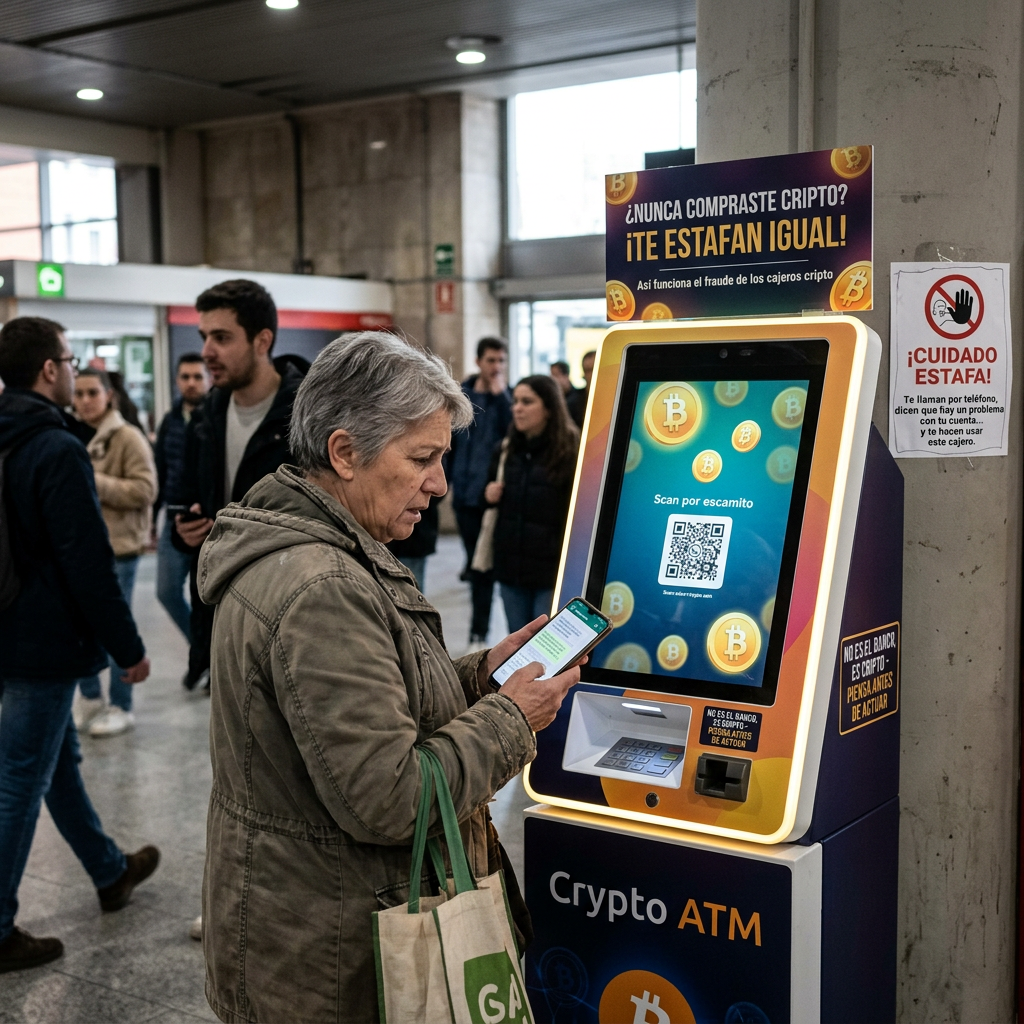
Nunca has comprado criptomonedas y aun así pueden utilizarlas para estafarte: así funciona el fraude de los cajeros cripto

Mujer usa cajero Crypto ATM; carteles: «¿Nunca compraste cripto? ¡Te estafan igual!» y «¡Cuidado estafa!»

ESET, compañía líder en ciberseguridad, alerta sobre un modus operandi en el que el engaño comienza con una llamada telefónica y puede terminar frente a un cajero de criptomonedas. El delincuente se hace pasar por un empleado de un banco, una autoridad, un técnico o incluso un responsable de la empresa de la víctima y la convence de que debe realizar un pago urgente o trasladar su dinero a un lugar supuestamente seguro.

El cajero es, en realidad, únicamente el último paso de una estafa basada en la ingeniería social. El objetivo del atacante es generar miedo o urgencia para conseguir que la víctima actúe antes de comprobar quién está realmente al otro lado del teléfono.

Sigue leyendo →

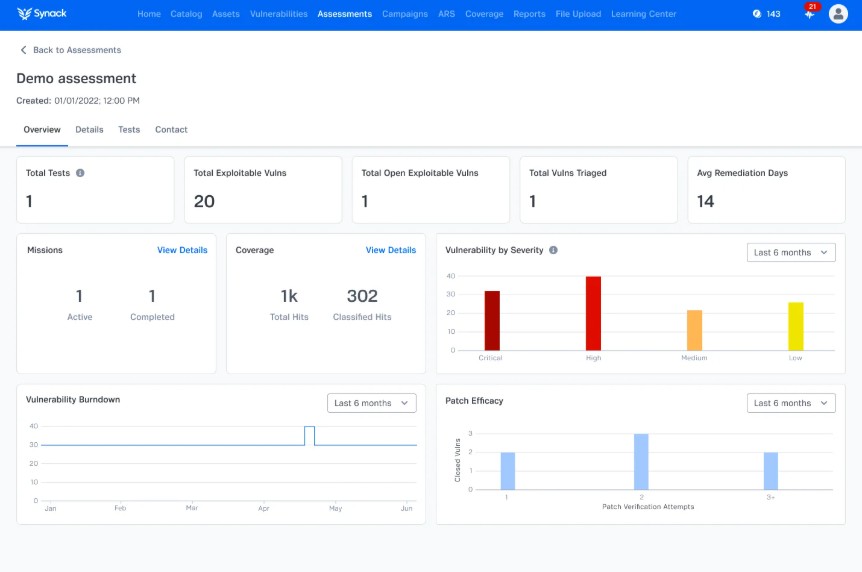
Synack, nombrado líder en los informes de pentesting de G2 por segunda temporada consecutiva

Synack, la plataforma de pruebas de penetración que combina IA y personal humano para la validación continua de la seguridad, ha anunciado hoy que ha alcanzado el estatus de líder tanto en el informe G2 Grid® sobre pruebas de penetración | Otoño de 2026 como en el informe G2 Enterprise Grid® sobre pruebas de penetración | Otoño de 2026. G2 es la fuente de datos más grande y fiable del mundo sobre software B2B.

Este reconocimiento se basa en las respuestas de usuarios reales a las preguntas relacionadas con las pruebas de penetración que aparecen en el formulario de valoración de G2. Este reconocimiento de otoño llega tras la clasificación de Synack como líder en ambos informes del verano de 2026.

Sigue leyendo →

La virtualización del puesto de trabajo refuerza la protección ante una superficie de ataque cada vez más interconectada

La creciente interconexión entre proveedores, servicios, infraestructuras y cadenas de suministro amplía la superficie de ataque de las organizaciones y puede hacer que un incidente se propague o afecte a más recursos. Así lo advierte la Agencia de la Unión Europea para la Ciberseguridad (ENISA) en su nuevo informe Threat Landscape 2026. En plena celebración del Mes Europeo de la Ciberseguridad, sus conclusiones ponen de relieve la necesidad de reforzar la protección de unos entornos digitales cada vez más interconectados.

El informe, basado en el análisis de 8.257 incidentes registrados durante 2025, identifica los accesos no autorizados, el ransomware, el robo de credenciales y la explotación de vulnerabilidades entre los principales riesgos para las organizaciones europeas. El phishing estuvo presente en el 77,8 % de las técnicas de ingeniería social identificadas. Además, en los accesos no autorizados cuyo vector de intrusión pudo determinarse, que representaron el 5,2 % de los casos, el 60,4 % aprovechó una vulnerabilidad.

Sigue leyendo →