ESET refuerza la seguridad de particulares y pymes frente a nuevas amenazas de IA

ESET, compañía líder en ciberseguridad, anuncia nuevas mejoras en sus soluciones ESET HOME Security y ESET Small Business Security, dirigidas a usuarios particulares, autónomos y pequeños negocios. Las actualizaciones incorporan nuevas capacidades de protección frente a estafas digitales, enlaces maliciosos y amenazas emergentes asociadas al uso de herramientas de inteligencia artificial, con especial atención a la seguridad de los asistentes y agentes de IA.

El lanzamiento responde a un contexto en el que estas tecnologías están cada vez más presentes tanto en el ámbito personal como en el profesional. En España, según el estudio SMB Cyber Readiness Index 2026 de ESET, el 87% de las pymes encuestadas ya ha integrado aplicaciones de inteligencia artificial, el porcentaje más elevado entre los 13 países analizados. Sin embargo, esta adopción no siempre viene acompañada de medidas de seguridad adecuadas: el 38% de las empresas españolas consultadas todavía carece de políticas para restringir el uso de aplicaciones de IA fuera de los procesos o plataformas autorizados.

Sigue leyendo →
Han creado un deepfake de mí, ¿qué hago?

La inteligencia artificial permite crear imágenes, vídeos y audios falsos cada vez más realistas en cuestión de minutos. Lo que antes requería conocimientos técnicos avanzados ahora está al alcance de prácticamente cualquier usuario gracias a herramientas capaces de reproducir el rostro, la voz o los gestos de una persona. Sin embargo, esta tecnología también está facilitando nuevas formas de suplantación de identidad, acoso, extorsión y difusión de contenido íntimo sin consentimiento.

“Los deepfakes pueden utilizarse con fines humorísticos o creativos, pero también para perjudicar a las personas a las que representan. Desde vídeos que atribuyen declaraciones falsas a alguien hasta imágenes de desnudos que nunca existieron, las posibilidades de manipulación plantean importantes riesgos para la privacidad y la reputación”, señala Josep Albors, responsable de Investigación y Concienciación de ESET España. “Además, los menores de edad constituyen un colectivo especialmente vulnerable ante estas prácticas”.

Sigue leyendo →

¿Cuánto hace que no actualizas tu rúter? ESET alerta de los riesgos de mantener dispositivos sin soporte

Rúters, cámaras de vigilancia, televisores inteligentes y otros dispositivos conectados forman parte del día a día de millones de hogares. Aunque muchos pueden seguir funcionando durante años, esto no significa necesariamente que continúen siendo seguros. Cuando un fabricante deja de proporcionar actualizaciones de seguridad, las vulnerabilidades que se descubran pueden quedar sin corregir y facilitar que los ciberdelincuentes accedan a los dispositivos, comprometan información personal o intenten infiltrarse en otros equipos de la misma red.

ESET, compañía líder en ciberseguridad, advierte de la importancia de comprobar periódicamente si los dispositivos conectados siguen recibiendo soporte técnico y actualizaciones. Esta recomendación cobra especial relevancia ante la persistencia de los ataques que aprovechan fallos de seguridad conocidos. Según el informe ENISA Threat Landscape 2026, publicado en septiembre por la Agencia de la Unión Europea para la Ciberseguridad, el 60,4% de los casos de acceso no autorizado en los que se logró identificar la vía de intrusión estuvo relacionado con la explotación de vulnerabilidades.

Sigue leyendo →

¿Qué puede hacer un ciberdelincuente con tu número de teléfono?

Ciberdelincuente usando un número de teléfono

El número de teléfono se ha convertido en una pieza fundamental de nuestra identidad digital. Además de permitirnos comunicarnos, está vinculado a aplicaciones de mensajería, redes sociales, servicios bancarios y sistemas de verificación y recuperación de contraseñas. Esta conexión con buena parte de nuestra actividad en Internet hace que también sea un dato de interés para los ciberdelincuentes, que pueden utilizarlo como punto de partida para diferentes ataques y estafas.

La dimensión de este tipo de amenazas se refleja en los últimos datos publicados por el Ministerio para la Transformación Digital y de la Función Pública. Durante el primer semestre de 2026, el 40% de las consultas realizadas por la ciudadanía al servicio 017 de INCIBE estuvo relacionado con estafas de suplantación de identidad a través de llamadas telefónicas (vishing), SMS (smishing) o correos electrónicos (phishing).

Sigue leyendo →

ESET España repasa los ciberataques que cambiaron Europa: 5 lecciones que una década después siguen sin estar resueltas

Los grandes ciberataques rara vez terminan cuando se apagan los equipos afectados. WannaCry, NotPetya, los ataques contra la red eléctrica ucraniana o el ransomware contra la sanidad irlandesa pusieron a prueba servicios esenciales, provocaron cambios en las estrategias de seguridad y transformaron la percepción del riesgo mucho más allá de sus víctimas inmediatas. También demostraron algo menos alentador: muchas de las debilidades que explotaron continúan entre las principales vías de entrada de los atacantes.

“Una década después, los ciberdelincuentes siguen aprovechando muchas de las mismas vulnerabilidades. El phishing continúa siendo la principal vía de intrusión en Europa y la explotación de agujeros de seguridad sigue facilitando numerosos ataques. A esto se suma un ransomware que, según nuestro último ESET Threat Report, no muestra signos de desaceleración”, señala Josep Albors, responsable de Investigación y Concienciación de ESET España. “El problema no es que desconozcamos cómo reducir estos riesgos, sino que seguimos sin aplicar de forma sistemática medidas básicas como corregir vulnerabilidades a tiempo, limitar los accesos o comprobar que los planes de recuperación funcionan realmente”,

Sigue leyendo →

El negocio de los influencers, en el punto de mira de los ciberdelincuentes

Recibir una propuesta de colaboración de una marca conocida es una situación habitual para muchos creadores de contenido. Un correo personalizado, una oferta de patrocinio remunerado y una breve negociación sobre las tarifas pueden parecer los primeros pasos de un acuerdo comercial legítimo. Sin embargo, este procedimiento está siendo utilizado por ciberdelincuentes para hacerse con cuentas de Google y canales de YouTube.

ESET, compañía líder en ciberseguridad, ha analizado una campaña de fraude que suplanta la identidad de marcas como Hollyland, Nike y Spotify para engañar a creadores de contenido mediante falsas propuestas de colaboración. Los atacantes emplean plataformas que imitan servicios profesionales de gestión de patrocinios y conducen a las víctimas hasta un proceso de inicio de sesión con Google.

Sigue leyendo →

El auge del vibe coding permite crear aplicaciones en tiempo récord, pero ¿son seguras?

Tres personas colaboran con computadoras bajo el texto “EL AUGE DEL VIBE CODING PERMITE CREAR APLICACIONES EN TIEMPO RÉCORD” y un letrero “VIBE CODING ZONE”.

Crear una aplicación ya no exige necesariamente años de experiencia en programación. El avance de las herramientas de inteligencia artificial ha popularizado el llamado vibe coding, una forma de desarrollar software en la que el usuario describe mediante lenguaje natural lo que quiere construir y deja que la IA genere buena parte del código. El término comenzó a utilizarse en 2025 y su adopción ha crecido rápidamente. Según un estudio, el 84% de los desarrolladores ya utilizaba o tenía previsto utilizar herramientas de IA en su trabajo pocos meses después de que el concepto empezara a popularizarse.

La principal ventaja es evidente: permite desarrollar aplicaciones más rápido y reduce las barreras de entrada para personas sin grandes conocimientos técnicos. Sin embargo, ESET, compañía líder en ciberseguridad, advierte de que esta facilidad también puede generar una falsa sensación de seguridad. Una aplicación puede funcionar correctamente y tener un buen diseño, pero seguir escondiendo fallos capaces de poner en riesgo los datos de sus usuarios.

Sigue leyendo →

ESET advierte de un ciberbullying cada vez más complejo, persistente y difícil de contener

El problema ya no es solo qué comparte un menor en Internet, sino también qué pueden crear otros utilizando su identidad. Una fotografía puede convertirse en una imagen manipulada, una voz en un audio falso y un perfil en el punto de partida para hacerse pasar por otra persona. La evolución de las herramientas digitales está dando al ciberbullying más capacidad para alterar, fabricar y distribuir contenido contra la víctima, incluso cuando ese contenido nunca existió originalmente.

Con motivo del Día Mundial de la Salud Mental, ESET, compañía líder en ciberseguridad, pone el foco en cómo la tecnología está ampliando las posibilidades del ciberacoso y en la necesidad de adaptar también las medidas de prevención y respuesta.

Sigue leyendo →

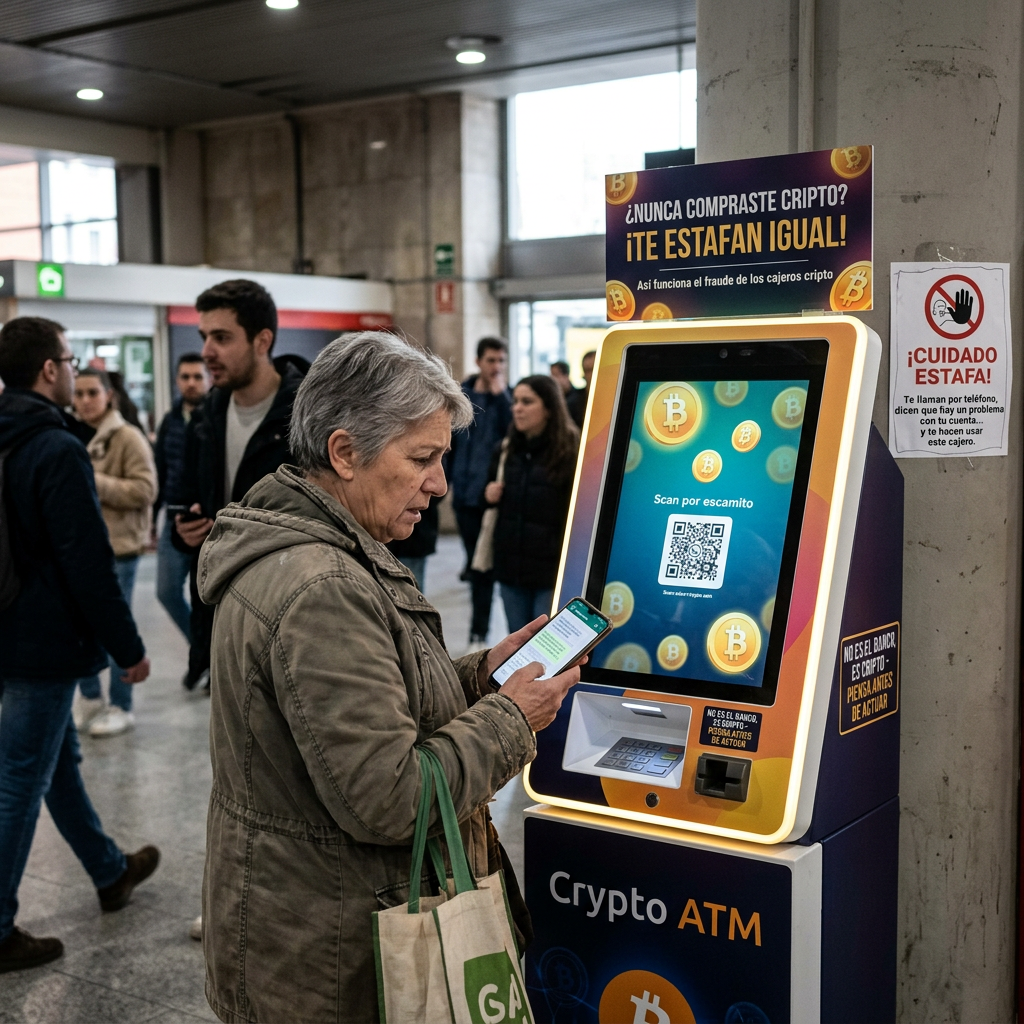
Nunca has comprado criptomonedas y aun así pueden utilizarlas para estafarte: así funciona el fraude de los cajeros cripto

Mujer usa cajero Crypto ATM; carteles: «¿Nunca compraste cripto? ¡Te estafan igual!» y «¡Cuidado estafa!»

ESET, compañía líder en ciberseguridad, alerta sobre un modus operandi en el que el engaño comienza con una llamada telefónica y puede terminar frente a un cajero de criptomonedas. El delincuente se hace pasar por un empleado de un banco, una autoridad, un técnico o incluso un responsable de la empresa de la víctima y la convence de que debe realizar un pago urgente o trasladar su dinero a un lugar supuestamente seguro.

El cajero es, en realidad, únicamente el último paso de una estafa basada en la ingeniería social. El objetivo del atacante es generar miedo o urgencia para conseguir que la víctima actúe antes de comprobar quién está realmente al otro lado del teléfono.

Sigue leyendo →

La palabra que puede desmontar una estafa con voz clonada por IA en segundos

Recibir una llamada de un hijo, una pareja o un padre pidiendo ayuda siempre ha activado una respuesta casi automática. Si, además, la voz al otro lado del teléfono es exactamente la que esperamos escuchar, pocos se plantearían que puede tratarse de otra persona. Lo mismo puede ocurrir en una empresa cuando quien aparentemente llama es un directivo o un compañero conocido solicitando una operación urgente. Sin embargo, los avances en clonación y suplantación de voz están obligando a cambiar esa forma de verificar en quién confiamos.

El riesgo ya se está materializando en España. El pasado agosto, la Guardia Civil investigó en La Rioja un caso en el que una víctima recibió mensajes de WhatsApp de alguien que se hacía pasar por su hija y, al llamar al número desde el que habían llegado, escuchó una voz generada mediante inteligencia artificial que parecía ser la de ella. La víctima terminó realizando una transferencia de 9.980,25 euros, aunque la rápida actuación policial y bancaria permitió recuperar íntegramente el dinero.

Sigue leyendo →