Ciberdelincuentes se aprovechan de Claude y Google Ads para estafar a usuarios

Una investigación reciente de Gen Digital ha identificado campañas que aprovechan las funciones para compartir contenido de Claude y los anuncios patrocinados de Google para engañar a los usuarios e infectar sus dispositivos.

Los ciberdelincuentes publicaron falsas guías de instalación de Claude que parecían legítimas porque estaban alojadas en el dominio oficial de la plataforma. En lugar de ofrecer un instalador real, las páginas pedían a los usuarios que copiaran y ejecutaran comandos en sus equipos. El ataque podía robar contraseñas, sesiones del navegador y datos de monederos de criptomonedas, y permitía instalar malware con capacidad para acceder al equipo de forma remota. La investigación también destaca que los atacantes no necesitaron vulnerar la infraestructura de Anthropic para llevar a cabo las campañas. Puedes revisar los detalles del reporte aquí.
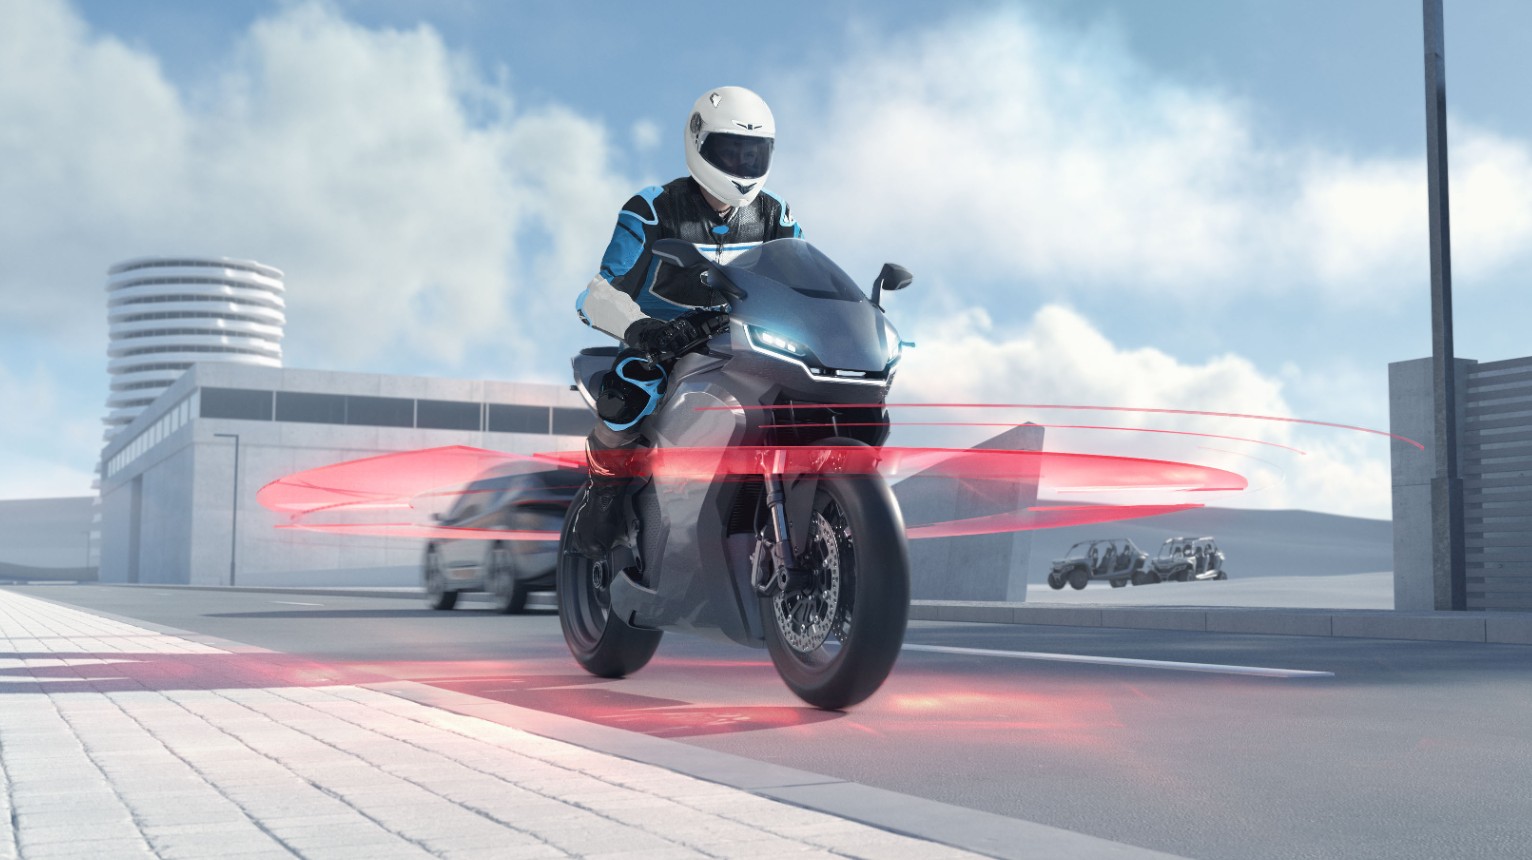
Así funcionan los ARAS: la revolución tecnológica que está transformando la seguridad de las motocicletas

La motocicleta nunca había sido tan avanzada tecnológicamente. Sin embargo, sigue siendo uno de los medios de transporte más vulnerables en carretera. En España, al menos 436 motoristas fallecieron en accidentes de tráfico durante 2025, lo que supone prácticamente una de cada cuatro víctimas mortales en siniestros viales, en un año en el que se registraron 1.775 fallecidos en vías urbanas e interurbanas, según datos de la Dirección General de Tráfico.

La situación no es exclusiva de España. A nivel internacional, los usuarios de vehículos motorizados de dos ruedas representan alrededor del 23% de todas las víctimas mortales de tráfico. Además, el riesgo de fallecimiento de un motorista puede llegar a ser hasta 20 veces superior al de un conductor de automóvil, mientras que, según el proyecto VIDAS de Bosch y Fesvial, nueve de cada diez accidentes están relacionados con el error humano.

Sigue leyendo →

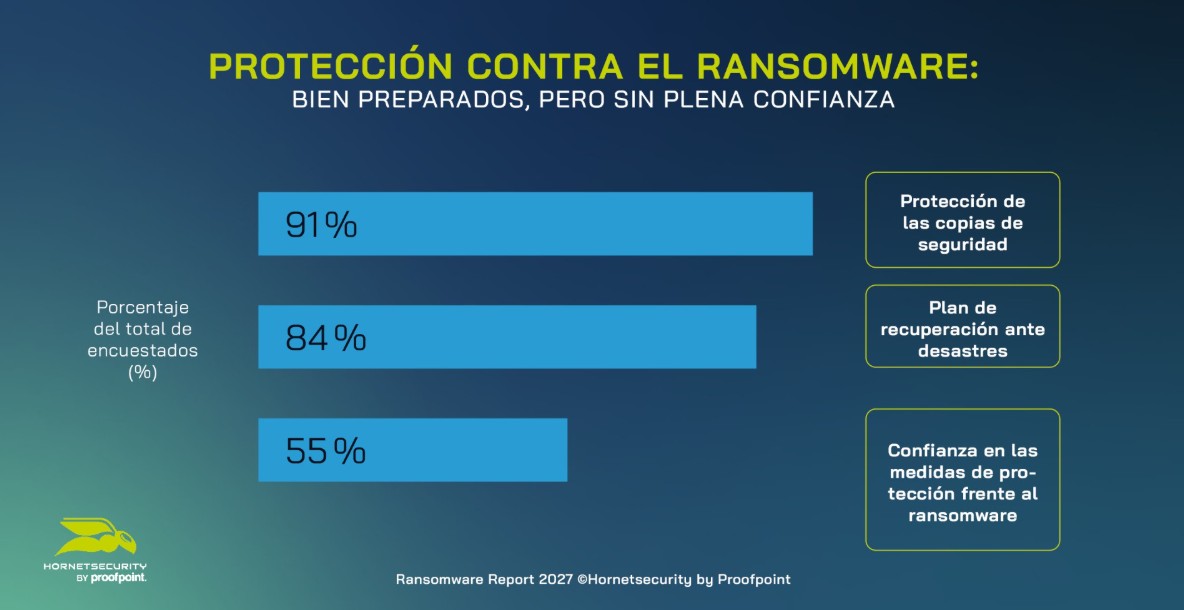
Las empresas apuestan por una protección básica frente al ransomware, pero sólo un 55% confía en estar tomando las medidas adecuadas

Hornetsecurity by Proofpoint, líder global en soluciones de ciberseguridad, ha presentado su Ransomware Report 2027, un estudio que revela que las organizaciones están hoy mejor preparadas que nunca para hacer frente a los ataques de ransomware, aunque la confianza en las medidas de protección que están tomando sigue siendo limitada.

A pesar de la amplia implantación de herramientas preventivas, casi la mitad (45%) de los encuestados no confía en la eficacia de la estrategia de protección de su empresa frente al ransomware.

Sigue leyendo →

Teldat lanza BeSafe Argus, una solución de inteligencia artificial para ciberseguridad capaz de detectar malware de nueva generación

La inteligencia artificial está transformando la forma en la que se producen los ciberataques. Con el agentic hacking, un atacante puede fijar un objetivo y dejar que un agente de IA investigue vulnerabilidades, genere código y adapte sus acciones de forma autónoma, reduciendo las barreras de conocimiento, tiempo, coste y escala. Ante este nuevo escenario, Teldat, compañía española especializada en ciberseguridad, presenta BeSafe Argus, una nueva solución de inteligencia artificial diseñada para identificar y bloquear amenazas generadas por inteligencia artificial, antes incluso de que lleguen a ejecutarse.

A diferencia de los antivirus basados principalmente en firmas, que dependen de amenazas previamente identificadas, BeSafe Argus analiza las características y el comportamiento de los archivos para determinar si son maliciosos, incluso cuando se trata de malware nuevo o generado específicamente para una víctima.  Esta capacidad ha sido probada frente a Mythos,  un modelo de IA avanzado, capaz de identificar y aprovechar fallos de seguridad de forma autónoma para generar malware de nueva generación. De ahí la denominación Mythos Grade, que identifica a BeSafe Argus como una solución preparada para responder a este tipo de amenazas.

Sigue leyendo →

PHP2Shell: la mayoría de las instalaciones de PHP analizadas siguen expuestas o utilizan versiones sin soporte

Qualys, Inc., proveedor pionero y líder en soluciones de gestión de riesgos basadas en la nube, ha hecho público un análisis sobre las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 detectadas la semana pasada en los sistemas PHP, que suponen la exposición de más del 70% de los sistemas web de todo el mundo. Dicho análisis concluye que la mayoría de las instalaciones analizadas siguen expuestas o utilizan versiones sin soporte.

Las dos vulnerabilidades, bautizadas como PHP2Shell, tienen una puntuación CVSS de 9.2 y pueden permitir la ejecución remota de código sin autenticación, con el consiguiente riesgo de divulgación de contraseñas, tokens de autenticación y claves de API. Aunque PHP ha publicado correcciones, el análisis de datos anonimizados de más de 10.000 clientes de Qualys muestra que disponer de una actualización no garantiza que el riesgo haya desaparecido.

Sigue leyendo →

5 preguntas que se hacen los equipos de seguridad tras los cierres por la vulnerabilidad de PHP, y sus respuestas

El 21 de octubre, las páginas web de muchos gobiernos de toda Europa dejaron de funcionar. Las agencias holandesas, francesas, danesas y finlandesas desconectaron sus servicios públicos después de que salieran a la luz vulnerabilidades críticas en PHP, el lenguaje de programación que utiliza aproximadamente el 75% de las páginas web. Las vulnerabilidades llevaban años ocultas en el código hasta que unas herramientas de IA las descubrieron.

Aunque ya se ha publicado una solución, la IA ha facilitado a los atacantes la ingeniería inversa para averiguar qué ha cambiado. Amazon informó de que su equipo de seguridad detectó un intento de explotación contra un sistema «honeypot» el 17 de octubre, cuatro días antes de que se hiciera pública la información. Los defensores ya iban con retraso incluso antes de que se publicara el aviso.

Sigue leyendo →

Alertan por sitios falsos para comprar el nuevo GTA 6

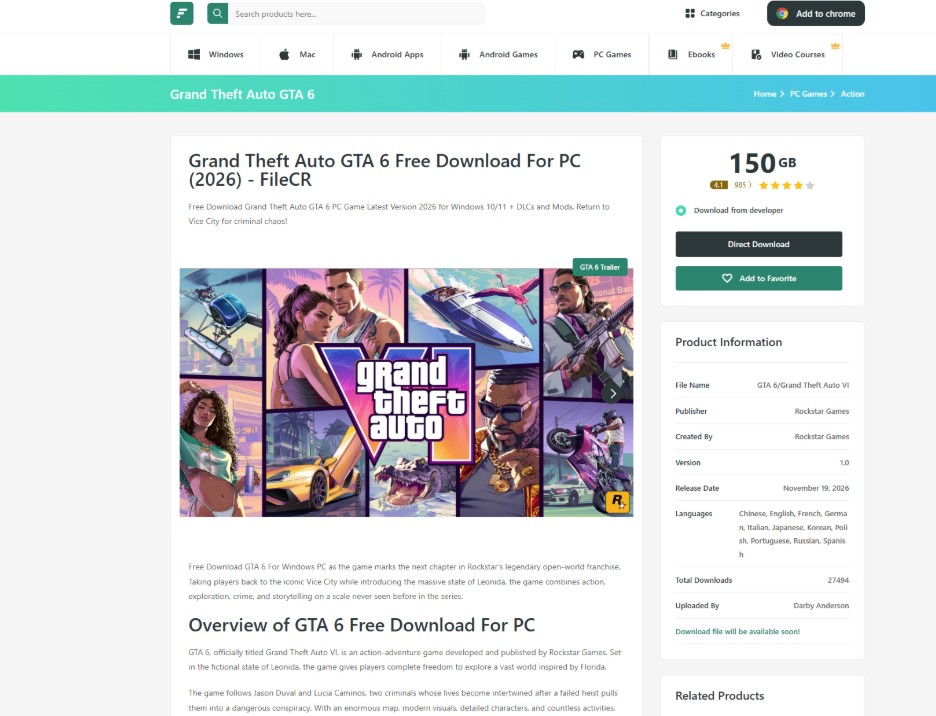
Queda menos de un mes para que el videojuego más esperado del último tiempo vea la luz. Aunque Grand Theft Auto VI aún no haya salido a la venta, los ciberdelincuentes ya se están aprovechando de la expectación. En una reciente revisión,los investigadores de Avast encontraron más de 200 dominios únicos vinculados a GTA VI y alrededor del 10% fueron clasificados como de riesgo alto o medio. Esto demuestra que el ecosistema explotable alrededor del juego se está formando mucho antes del lanzamiento, no después.

Los indicadores de estafa más comunes incluyeron ofertas falsas de descargas o cracks, formularios para robar credenciales, solicitudes de pago o de conexión a carteras de criptomonedas, estafas de preventa, sorteos y suplantación de la identidad visual oficial de Rockstar y PlayStation:

Sigue leyendo →

Ataques globales asistidos por IA y vulnerabilidades críticas en PHP: lo que los responsables de seguridad deben saber

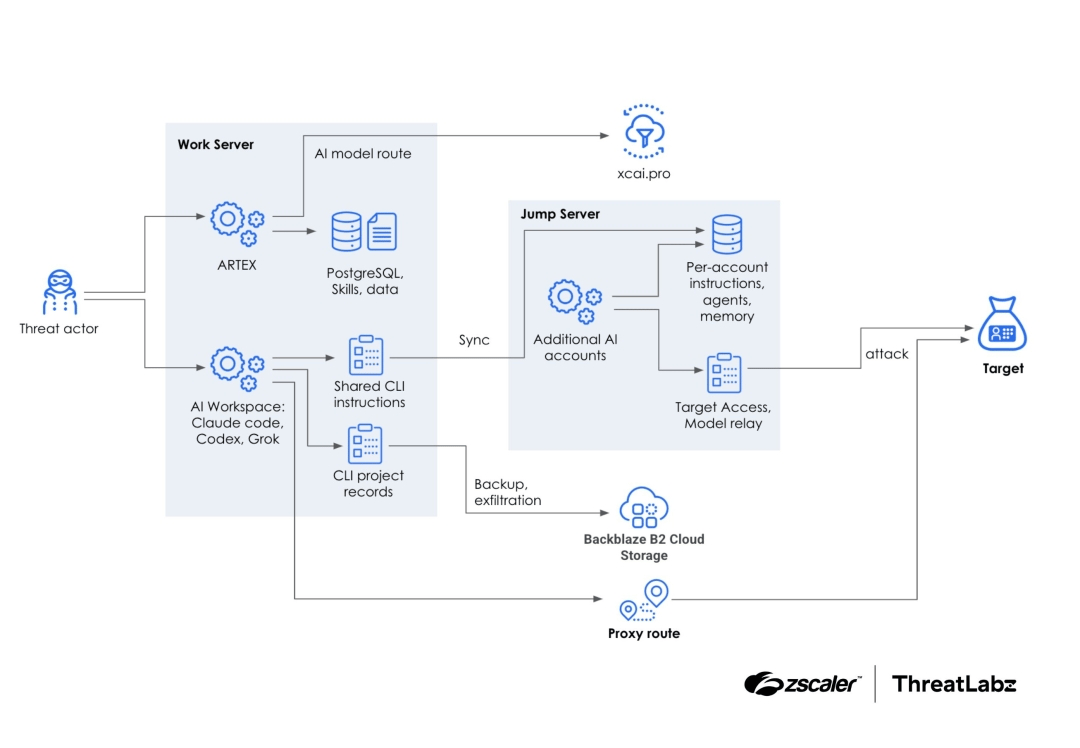
Estamos observando varios ejemplos reales de cómo la IA está acelerando el descubrimiento y la explotación de vulnerabilidades y ayudando a orquestar ataques de principio a fin mediante agentes autónomos. Más recientemente, hemos observado que organizaciones de Japón, Corea del Sur, Canadá y otros países están siendo atacadas activamente por actores maliciosos que utilizan ARTEX, una herramienta de código abierto de red teaming basada en IA que emplea un enfoque multimodal.

En las últimas 24 horas, hemos asistido a la divulgación de dos vulnerabilidades críticas que ya están siendo explotadas activamente y que afectan a PHP, un paquete de software ampliamente utilizado que sustenta casi el 70% de los sitios web de Internet. El uso de potentes modelos de IA facilita el descubrimiento y la combinación de este tipo de vulnerabilidades a gran escala. Estas capacidades hacen que desarrollar exploits funcionales resulte extremadamente sencillo para actores maliciosos de cualquier nivel de experiencia.

Sigue leyendo →

David Sanz (Commvault): «La IA ayudará a que el software sea más seguro, pero al principio hará que la TI sea menos segura»

Las recientes vulnerabilidades críticas detectadas en PHP, un lenguaje utilizado en millones de sitios web, ponen de manifiesto el doble efecto de la inteligencia artificial (IA) sobre la ciberseguridad: su capacidad para identificar vulnerabilidades a gran escala y la posibilidad de que los atacantes aprovechen esos mismos avances para desarrollar y ejecutar ataques con mayor rapidez.

David Sanz, Senior Director Sales Engineering Europe South and Latin America de Commvault, advierte de que esta evolución aumentará la presión sobre los equipos de TI y hará necesario complementar las estrategias de prevención con mecanismos que permitan limitar el impacto de los ataques y recuperar rápidamente los servicios esenciales.

Sigue leyendo →

Nuevos ataques a la cadena de suministro convierten a los desarrolladores en puerta de entrada a las brechas en la nube

Los ataques a la cadena de suministro de software están evolucionando hacia una amenaza que va mucho más allá del código fuente: los equipos de los desarrolladores se están convirtiendo en puertas de entrada a las infraestructuras cloud. Así lo advierte Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, en un nuevo análisis sobre campañas observadas entre septiembre de 2025 y mayo de 2026, que muestran una cadena de ataque recurrente: comprometer un paquete o herramienta de desarrollo, acceder a las credenciales disponibles en el entorno y utilizar posteriormente esas credenciales para acceder a recursos en la nube.

El problema es especialmente relevante porque una estación de trabajo de desarrollo o un ejecutor de CI/CD concentra numerosas credenciales con capacidad para acceder a otros sistemas, incluyendo AWS, GitHub, GCP, Azure, SSH y Kubernetes, entre otros.

Sigue leyendo →