Los ciberataques a las organizaciones españolas aumentan un 13% en octubre, según Check Point Research

Analistas revisan datos; pantalla principal indica «Octubre: +113%» en ciberataques a organizaciones españolas.

Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha publicado los datos globales sobre ciberamenazas correspondientes a octubre de 2026. Las organizaciones de todo el mundo sufrieron una media de 2.550 ciberataques semanales, un 9% menos que en septiembre, pero un 32% más que en el mismo mes de 2025.

Aunque el volumen de ataques y el phishing descendieron respecto al mes anterior, las amenazas mantienen una tendencia creciente en términos interanuales. Además, los riesgos asociados al uso de IA generativa siguen aumentando y el ransomware alcanzó un nuevo máximo histórico de incidentes registrados.

Sigue leyendo →
Check Point Research descubre una red de ciberespionaje vinculada a China que ha atacado a organizaciones de 21 países

Portavoz señala mapa de ciberespionaje con el texto «Panda-Net» y «21 países atacados».

Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha identificado nuevas conexiones entre tres grupos de ciberespionaje vinculados a China que han dirigido sus operaciones contra organizaciones gubernamentales, empresas de telecomunicaciones e infraestructuras críticas de 21 países de Europa, Asia y Latinoamérica.

Tras un año de investigación, los expertos han detectado similitudes en las herramientas maliciosas y las infraestructuras utilizadas por SilentDelivery, OceanGate y DarkWire, tres grupos cuyas campañas parecían inicialmente independientes. Los hallazgos apuntan a la posible existencia de un proveedor común, denominado CopperDragon, que desarrollaría o suministraría malware e infraestructura a diferentes actores de ciberespionaje.

Sigue leyendo →

Check Point Research descubre el ‘Prompt Adware’: una nueva amenaza de seguridad empresarial que manipula de forma oculta las instrucciones de la IA

Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha descubierto una nueva técnica de manipulación denominada ‘Prompt Adware’. A través del análisis del paquete de jailbreak Haiou en OpenAI Codex, los investigadores demostraron cómo las instrucciones ocultas de lenguaje natural y los archivos de configuración pueden alterar persistentemente el comportamiento de un agente de IA sin necesidad de ejecutar código malicioso tradicional.

A diferencia del adware convencional que modifica software ejecutable, el prompt adware manipula de forma persistente las instrucciones globales, Skills o configuraciones del agente. En el caso documentado por CPR, Haiou modifica las instrucciones globales de OpenAI Codex para que saludos habituales activen automáticamente anuncios que promocionan una pasarela (gateway) de IA de terceros.

Sigue leyendo →

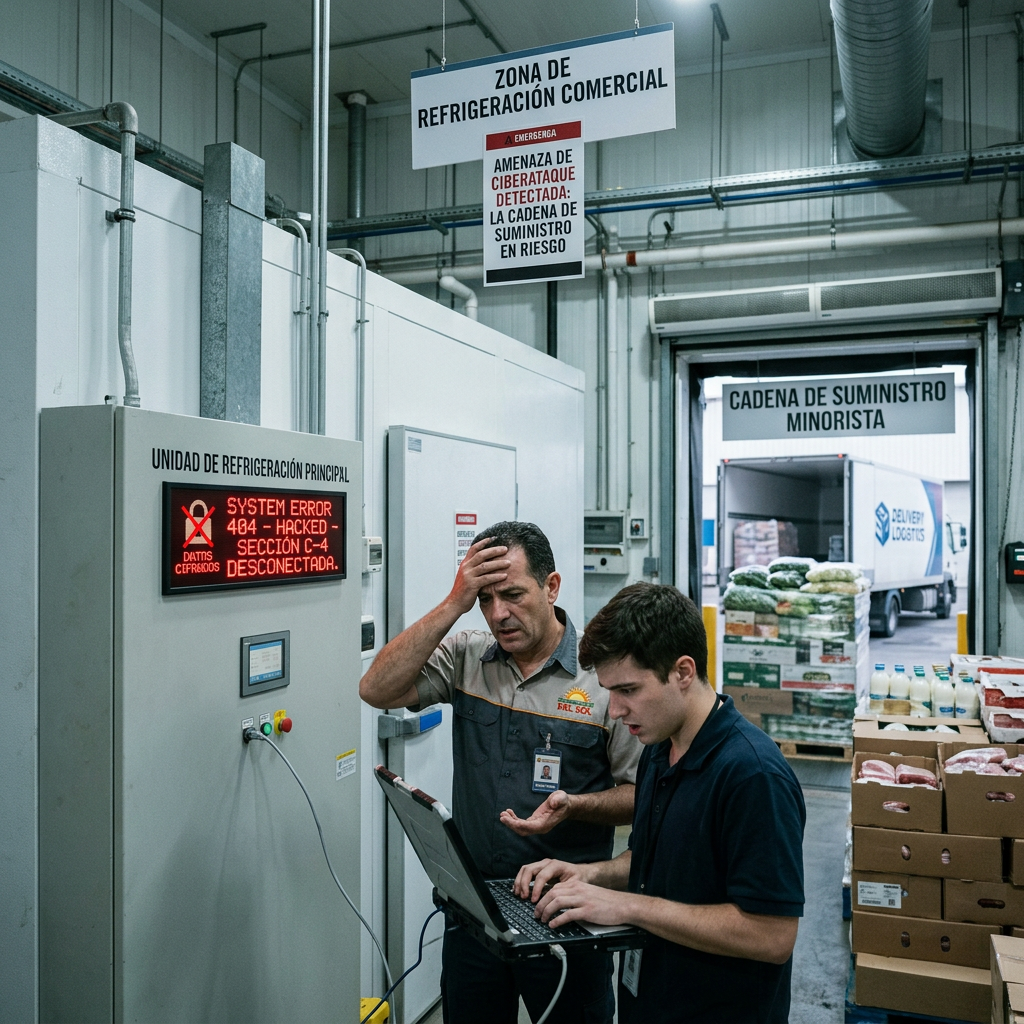
Ciberataques a supermercados: España concentra el 8,4% de las interfaces de refrigeración comercial expuestas a ciberataques a nivel mundial, según Check Point Software

Two workers inspect failed refrigeration equipment beside Spanish warning signs and a delivery truck.

Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha alertado a las empresas del sector minorista a escala global ante las crecientes ciberamenazas que afectan a infraestructuras operativas críticas, en particular a los sistemas de refrigeración y control industrial. Los recientes incidentes registrados en Europa ponen de manifiesto una tendencia al alza en la que los ciberdelincuentes interfieren en las infraestructuras físicas de los comercios para provocar el deterioro de alimentos, pérdidas financieras y graves interrupciones en la actividad.

Sigue leyendo →

Check Point Software desata la velocidad a escala de IA: el nuevo Maestro MHO 200 cuadruplica la potencia de la ciberseguridad empresarial

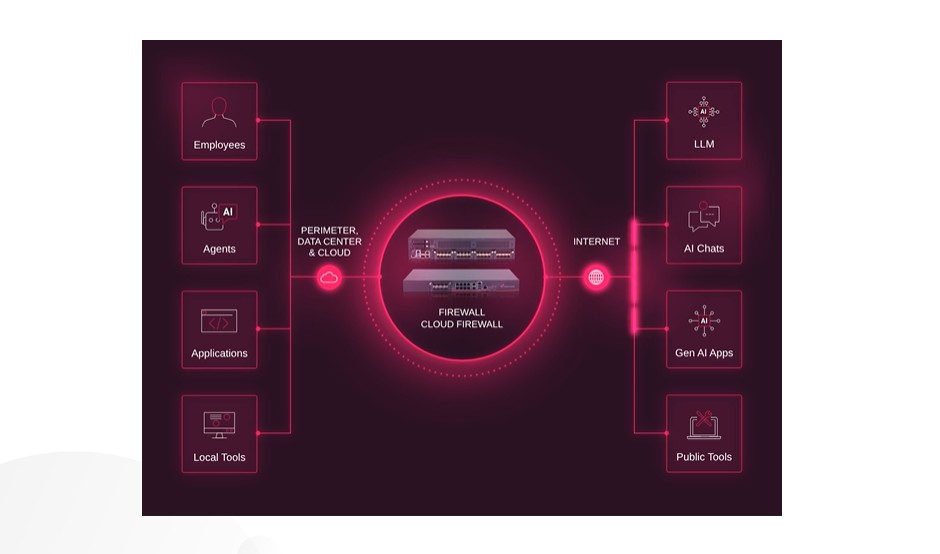
Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha anunciado el lanzamiento de la nueva generación de Maestro Hyperscale Orchestrator (MHO) 200, que ayuda a los neoclouds, operadores de telecomunicaciones, gobiernos y grandes empresas a inspeccionar el tráfico de IA -de rápido crecimiento y en gran medida cifrado- y otras comunicaciones en el centro de datos sin sacrificar la seguridad por la velocidad.

Este lanzamiento representa un nuevo paso en el objetivo que tiene Check Point Software de redefinir la seguridad de red para la era de los agentes autónomos (agentic era). A principios de este año, Check Point Software introdujo el AI Network Firewall, integrando la seguridad de IA directamente en el cortafuegos para inspeccionar el tráfico de IA, proteger las aplicaciones de IA y gobernar los agentes de IA. A esto le siguieron la orquestación de seguridad de red basada en agentes (Agentic Network Security Orchestration), que traslada las operaciones de seguridad de red de la intención a la automatización, y la seguridad para centros de datos de IA (AI Data Center Security), que incluye una colaboración con NVIDIA. Ahora, Maestro amplía esa protección a la hiperescala, con el fin de ayudar a las organizaciones asegurar el tráfico de IA a la velocidad y el volumen que exige la infraestructura de IA.

Sigue leyendo →

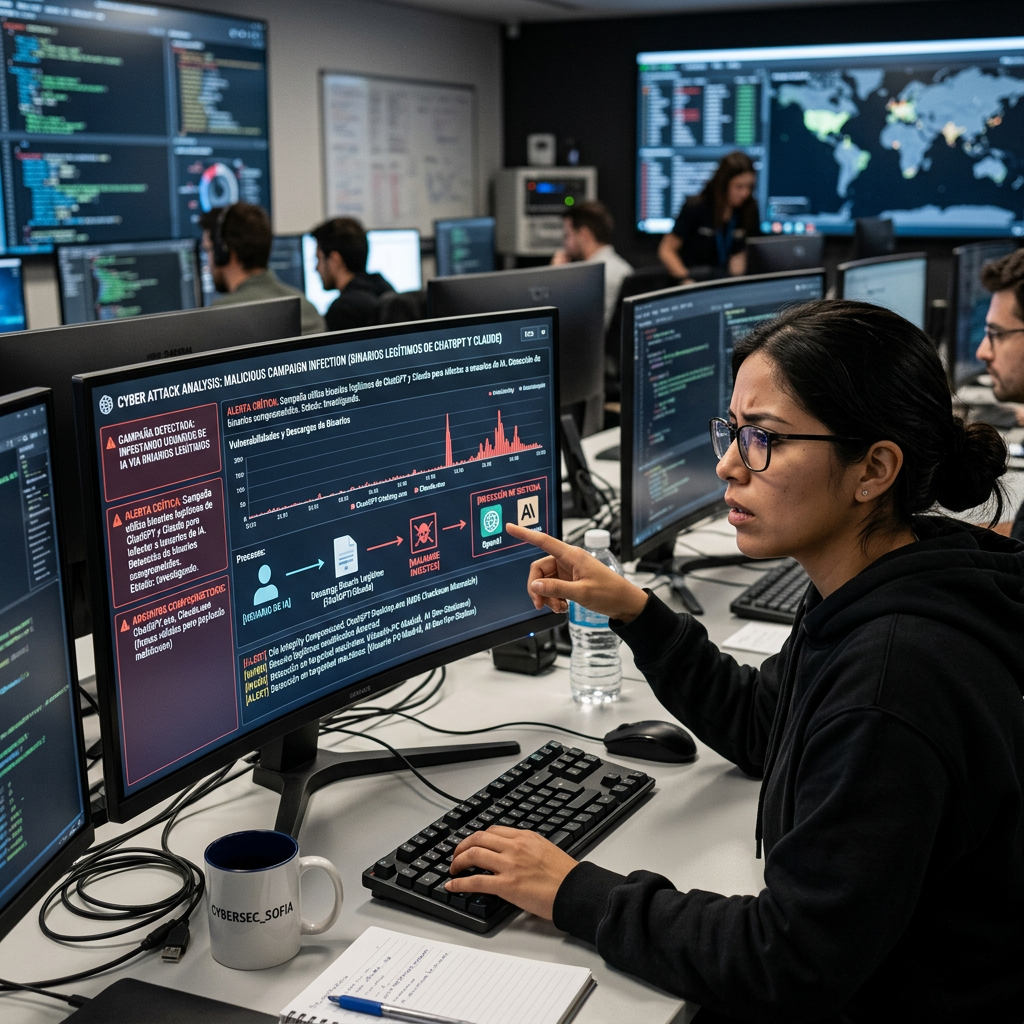
Check Point Research detecta una campaña que utiliza binarios legítimos de ChatGPT y Claude para infectar a usuarios de IA

Analyst pointing at a cyberattack analysis dashboard in a security operations center

Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha hecho pública una investigación sobre Yoba, una sofisticada campaña de malware que suplanta el software de escritorio de populares herramientas de inteligencia artificial como ChatGPT y Claude para infectar los equipos de los usuarios.

El estudio demuestra cómo el interés masivo por acceder a las últimas novedades de IA está creando nuevas oportunidades de ingeniería social. Los atacantes crearon repositorios y páginas en GitHub utilizando nombres falsos de versiones futuras como «GPT-5.6 Sol» o «Claude Opus». A través de técnicas de envenenamiento de motores de búsqueda (SEO poisoning), consiguieron que estos recursos maliciosos aparecieran prominentemente en los resultados de Google cuando los usuarios buscaban aplicaciones de escritorio de IA.

Sigue leyendo →

Check Point Software lanza Firewall-as-a-Subscription para poner la protección avanzada en la era de la IA al alcance de todas las organizaciones

Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha anunciado el nuevo programa Firewall-as-a-Subscription, que ofrece a organizaciones de cualquier tamaño acceso a sus soluciones más avanzadas de seguridad basada en IA y prevención de amenazas de red. A través de una única suscripción con costes predecibles, las organizaciones obtienen firewalls Check Point Force con las capacidades de AI Network Firewall introducidas en R82.20, prevención de amenazas basada en IA, Live Updates y gestión agentica, sin necesidad de realizar una gran inversión inicial en hardware.

Sigue leyendo →

PHP2Shell afecta al 12% de las empresas españolas, según Check Point Research

Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha revelado que dos vulnerabilidades críticas en PHP —el lenguaje de programación que sustenta gran parte de los sitios web, tiendas online y servicios de internet del mundo—, conocidas como PHP2Shell (CVE-2026-109618 y CVE-2026-109619), están siendo atacadas activamente. Desde la filtración de los detalles antes de su divulgación oficial, el 10% de las organizaciones a nivel mundial se han visto afectadas, registrando un pico de actividad a medianoche. Gobiernos como los de Países Bajos y Finlandia han desconectado webs por precaución, mientras que en España el impacto se sitúa en el 12%.

Sigue leyendo →

Check Point Research alerta de que la IA facilita el fraude online mediante navegadores antidetección

Monitor con texto: "ALERTA: LA IA FACILITA EL FRAUDE ONLINE MEDIANTE NAVEGADORES ANTIDETECCIÓN"; "- Inteligencia Artificial automatiza y refina ataques de suplantación de identidad"; "- Navegadores Antidetección permiten a estafadores gestionar múltiples cuentas fraudulentas de forma anónima".

Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha publicado una investigación sobre el uso de navegadores antidetección (AntiDetect Browsers) en actividades relacionadas con el fraude online y el robo de cuentas. Estas herramientas permiten crear perfiles de navegación con características técnicas diferentes y, combinadas con sistemas de automatización e inteligencia artificial (IA), facilitan la gestión de múltiples identidades digitales aparentemente independientes.

El análisis revela que soluciones como AdsPower, MultiLogin y Kameleo permiten manipular la huella digital de los navegadores, integrar servidores proxy y automatizar la gestión de múltiples cuentas, de manera que un mismo operador puede controlar numerosas identidades aparentemente independientes. Aunque estas herramientas también tienen aplicaciones legítimas, Check Point Research ha identificado evidencias de su utilización en ecosistemas delictivos relacionados con el robo de cuentas, el fraude con tarjetas de pago, las solicitudes fraudulentas de préstamos y la creación masiva de perfiles ficticios.

Sigue leyendo →

Check Point Software descubre miles de dominios de phishing ocultos tras páginas aparentemente inactivas

Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha identificado a través de sus investigadores de Check Point Exposure Management una infraestructura de phishing que oculta páginas fraudulentas tras dominios aparentemente inactivos. Aunque la dirección principal muestre una pantalla en blanco o un mensaje de “Página no encontrada”, el contenido malicioso puede seguir accesible a través de rutas específicas y bajo determinadas condiciones.

La investigación partió de un pequeño conjunto de URL fraudulentas conocidas. Los investigadores identificaron patrones técnicos comunes que permitieron vincular miles de dominios dirigidos a organizaciones y usuarios de distintas regiones. La infraestructura utiliza rutas regionales, diferentes idiomas, controles de sesión y acceso mediante tokens para adaptar las campañas a cada mercado y determinar cuándo se muestra el contenido fraudulento.

Sigue leyendo →