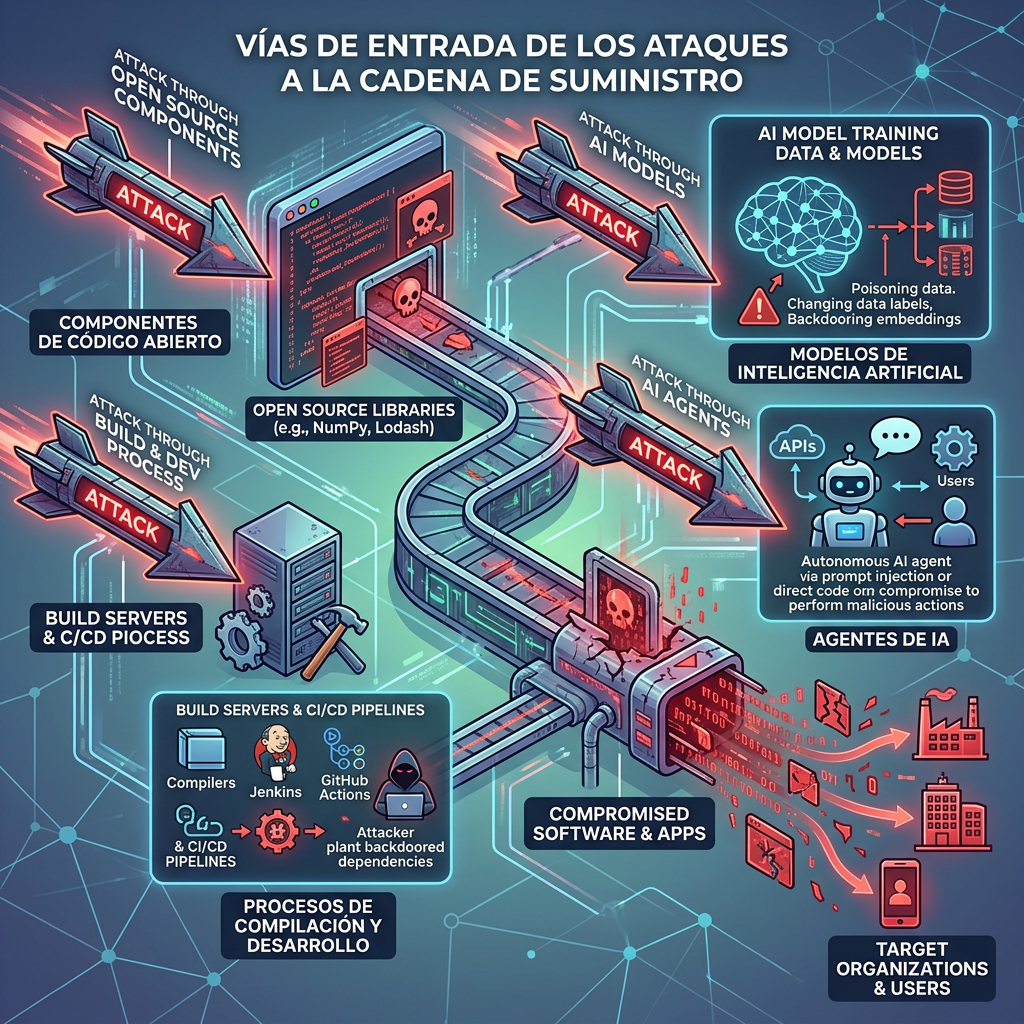
Los componentes de código abierto, los procesos de compilación y desarrollo, los modelos de Inteligencia Artificial y los agentes de IA serán las principales vías de entrada de los ataques a la cadena de suministro en 2027, según las nuevas predicciones de Kaspersky. Estas previsiones, publicadas como parte del informe anual Kaspersky Security Bulletin, también señalan el robo de credenciales y el ciberespionaje como los principales objetivos de los ciberdelincuentes y advierten de que depender de un único proveedor de IA se está convirtiendo en un riesgo para la cadena de suministro.
Sigue leyendo