PHP2Shell: la mayoría de las instalaciones de PHP analizadas siguen expuestas o utilizan versiones sin soporte

Qualys, Inc., proveedor pionero y líder en soluciones de gestión de riesgos basadas en la nube, ha hecho público un análisis sobre las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 detectadas la semana pasada en los sistemas PHP, que suponen la exposición de más del 70% de los sistemas web de todo el mundo. Dicho análisis concluye que la mayoría de las instalaciones analizadas siguen expuestas o utilizan versiones sin soporte.

Las dos vulnerabilidades, bautizadas como PHP2Shell, tienen una puntuación CVSS de 9.2 y pueden permitir la ejecución remota de código sin autenticación, con el consiguiente riesgo de divulgación de contraseñas, tokens de autenticación y claves de API. Aunque PHP ha publicado correcciones, el análisis de datos anonimizados de más de 10.000 clientes de Qualys muestra que disponer de una actualización no garantiza que el riesgo haya desaparecido.

Sigue leyendo →
Nuevos ataques a la cadena de suministro convierten a los desarrolladores en puerta de entrada a las brechas en la nube

Los ataques a la cadena de suministro de software están evolucionando hacia una amenaza que va mucho más allá del código fuente: los equipos de los desarrolladores se están convirtiendo en puertas de entrada a las infraestructuras cloud. Así lo advierte Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, en un nuevo análisis sobre campañas observadas entre septiembre de 2025 y mayo de 2026, que muestran una cadena de ataque recurrente: comprometer un paquete o herramienta de desarrollo, acceder a las credenciales disponibles en el entorno y utilizar posteriormente esas credenciales para acceder a recursos en la nube.

El problema es especialmente relevante porque una estación de trabajo de desarrollo o un ejecutor de CI/CD concentra numerosas credenciales con capacidad para acceder a otros sistemas, incluyendo AWS, GitHub, GCP, Azure, SSH y Kubernetes, entre otros.

Sigue leyendo →

Qualys presenta TruRisk Eliminate 2.0 con TruConfidence para reducir el riesgo de forma automatizada y verificable

Qualys, Inc., proveedor pionero y líder en soluciones de gestión de riesgos basadas en la nube, ha anunciado hoy TruRisk Eliminate™ 2.0 con TruConfidence™, un nuevo motor de inteligencia y orquestación de remediación que incorpora capacidad para decidir cómo corregir los riesgos de ciberseguridad y coordinar su ejecución de forma autónoma y verificable. Presentado oficialmente esta misma semana en el marco del evento ROCon Americas 2026, TruRisk Eliminate 2.0 incorpora un modelo de IA basado en más de 500 millones de parches implementados, de los cuales el 40% se desplegaron de forma autónoma, con una tasa de reversión inferior al 0,1%. La nueva versión combina los últimos avances en inteligencia de remediación y orquestación para ayudar a las organizaciones a eliminar el riesgo a velocidad de máquina, manteniendo al mismo tiempo la resiliencia y la continuidad del negocio.

Sigue leyendo →

Qualys amplía la seguridad de la IA con una gobernanza más sólida para mantener bajo control su rápida adopción

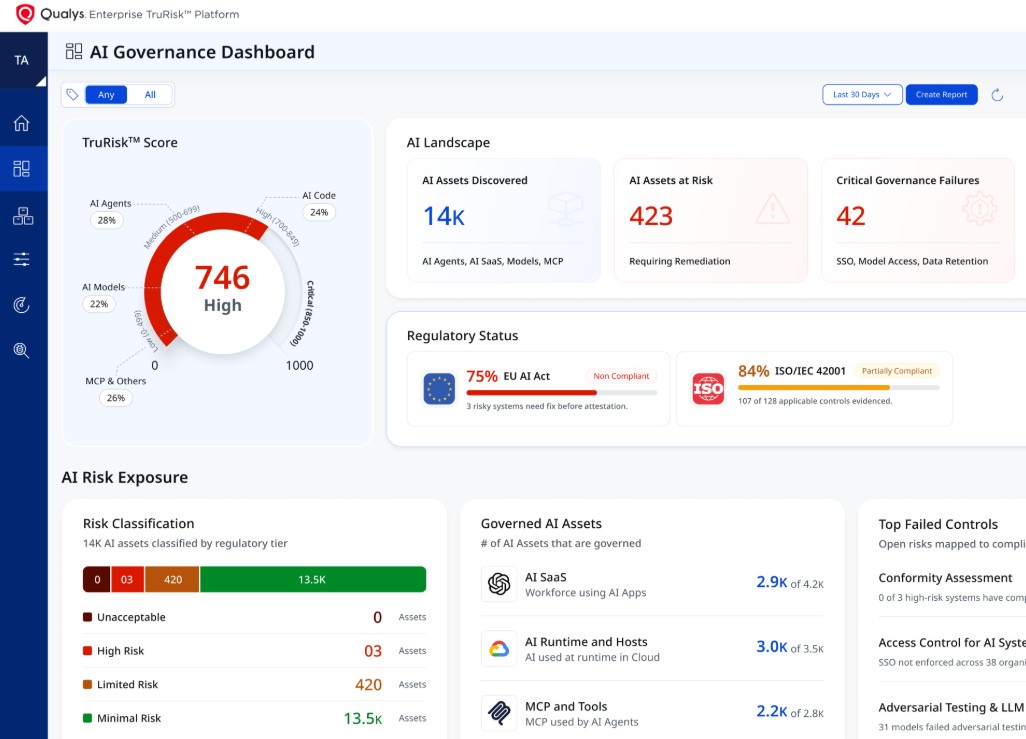
Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado nuevas capacidades en su plataforma TotalAI para permitir a las organizaciones descubrir, probar, supervisar y gobernar los riesgos derivados de la implantación de la IA en entornos empresariales, desde el diseño hasta la producción.

Sigue leyendo →

Qualys presenta InstaScan: detección de vulnerabilidades a los pocos minutos de su divulgación

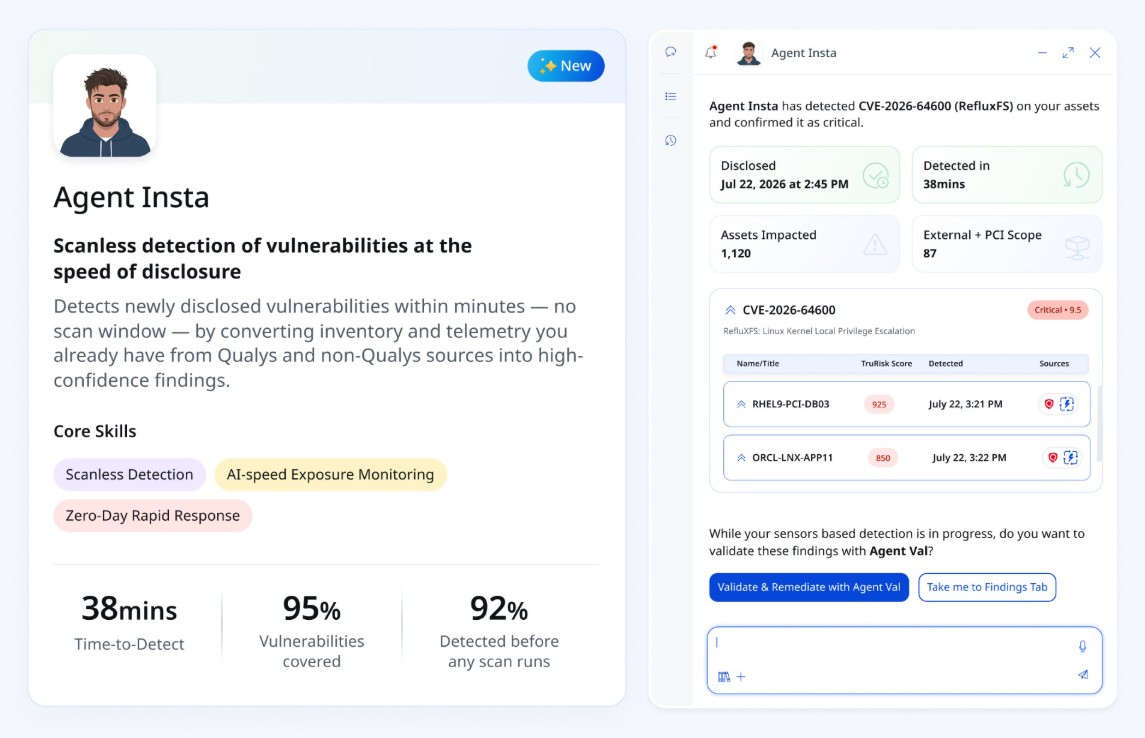
Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado InstaScan, un nuevo sistema impulsado por IA de agentes que permite detectar vulnerabilidades en cuestión de minutos, cerrando así la brecha entre su divulgación y su detección al transformar la telemetría de activos que las organizaciones ya recopilan en una visibilidad continua de la exposición. Según el último informe sobre investigación de vulnerabilidades (DBIR) de Verizon, la explotación de vulnerabilidades es el principal punto de entrada de las brechas de seguridad, siendo responsable del 31% de ellas, y concluye que la IA está reduciendo el tiempo de actuación de los atacantes, pasando de meses a horas. Por su parte, según datos de Qualys, el tiempo medio entre la detección y la remediación se mantiene en 9 días, lo que significa que la cola de trabajo crece más rápido de lo que los programas convencionales pueden gestionar. Esperar a la siguiente ventana de escaneo ya no es una opción.

Sigue leyendo →

3 claves que definirán a corto plazo la gestión de riesgos de ciberseguridad en la nube

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha hecho pública una serie de claves que, a juicio de sus analistas, marcarán el futuro próximo de la gestión de riesgos de seguridad en los entornos cloud modernos. Dichas claves se recogen en detalles en el informe Cloud Security Forecast 2026.

Sigue leyendo →

Descubierta una vulnerabilidad en Linux que podría afectar a más de 16 millones de dispositivos en todo el mundo

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha descubierto una vulnerabilidad en Linux que permite a un usuario local común acceder al nivel root sin dejar rastro en el registro del kernel y sin necesidad de reiniciar el sistema para persistir. Este fallo, que ha permanecido oculto desde 2017, podría afectar a más de 16,4 millones de sistemas en todo el mundo, incluyendo sistemas de uso masivo como Oracle Linux, Amazon Linux o Fedora.

Sigue leyendo →

Qualys participará activamente en el desarrollo de nuevos paradigmas de ciberseguridad en la era de la IA avanzada

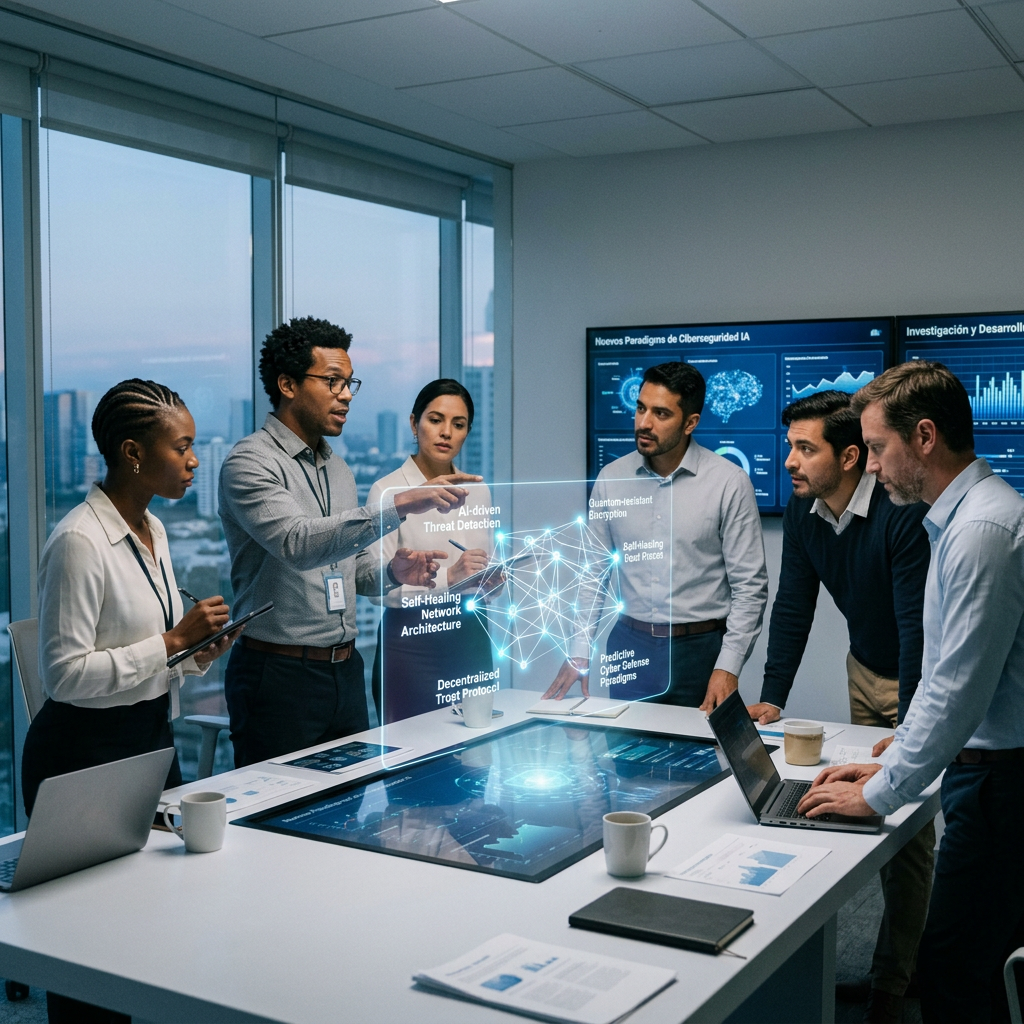
Six professionals collaborating around a futuristic digital table displaying AI cybersecurity concepts

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado que participará activamente en dos de los proyectos más importantes de la actualidad en el ámbito de la ciberseguridad orientada al nuevo contexto de la inteligencia artificial. Concretamente, la compañía actuará como miembro relevante del programa marco para la gestión de identidades y confianza Trusted Access for Cyber (TAC) de OpenAI, y formará parte también del proyecto Glasswing de Anthropic, orientado a aplicar a la defensa modelos de IA que han alcanzado niveles sin precedentes en la identificación y explotación de vulnerabilidades.

Sigue leyendo →

Qualys refuerza su presencia en el mercado ibérico con nuevos puestos estratégicos para respaldar su expansión

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha hecho público el fortalecimiento de su presencia en el mercado ibérico con la incorporación de dos nuevos puestos estratégicos para respaldar su expansión en el territorio. Concretamente, la compañía ha nombrado a Almudena Fuentes como Channel Account Manager para España y Portugal, mientras que Luciana Peláez es la nueva Senior Technical Account Manager, también con responsabilidad sobre ambos países.

Sigue leyendo →

Una de cada 3 vulnerabilidades críticas sigue abierta un mes después de ser detectada

El 35% de las vulnerabilidades críticas siguen abiertas un mes después de ser detectadas. Así lo refleja el último estudio de investigación sobre brechas de datos (DBIR) de Verizon, tomando a su vez como base de referencia un reciente informe de Qualys titulado “The broken Phisics of Remediation”.

Sigue leyendo →