Detectados más de 390.000 ataques de phishing a través de plataformas cloud

Los ciberdelincuentes están aprovechando servicios cloud de confianza como Cloudflare Workers, Vercel, Netlify, GitHub Pages o IPFS para lanzar campañas de phishing cada vez más sofisticadas. En los últimos doce meses se han llevado a cabo más de 390.000 ciberataques de phishing que utilizan estas plataformas legítimas para robar credenciales y, en algunos casos, incluso eludir la autenticación multifactor (MFA).

El uso de infraestructuras ampliamente reconocidas dificulta la detección de estas campañas tanto por parte de los usuarios como de las soluciones de seguridad, ya que los ciberdelincuentes se aprovechan de la reputación y legitimidad de estos servicios para hacer que sus páginas fraudulentas parezcan fiables.

Sigue leyendo →
Detectada campaña de vishing en España que suplanta a Amazon y reclama entre 100 y 190 euros de suscripción

Un nuevo intento de fraude telefónico circula en España en el que los ciberdelincuentes se hacen pasar por Amazon para informar a sus víctimas de un supuesto cargo de entre 100 y 190 euros por la renovación de una suscripción al servicio, una estafa que según Kaspersky tiene como objetivo generar alarma y conseguir que la víctima continúe la conversación con los estafadores, facilitando información personal o financiera.

Se trata de un caso de vishing, una modalidad de phishing que utiliza llamadas telefónicas para suplantar la identidad de empresas o servicios legítimos. En esta ocasión, los ciberdelincuentes recurren a una marca ampliamente conocida como Amazon y a un supuesto pago de una cantidad elevada para captar la atención de la víctima.

Sigue leyendo →

Cisco Talos: Aumentan los casos de phishing y el abuso de credenciales a medida que los atacantes aprovechan herramientas legítimas

A medida que los ciberdelincuentes perfeccionan sus métodos para acceder a los entornos empresariales, las organizaciones prestan cada vez más atención a los ataques basados en la identidad. Esta tendencia es una de las conclusiones clave del informe Q2 2026 Incident Response Trends report elaborado por Talos, la división de inteligencia frente a amenazas de Cisco.

El phishing sigue siendo la principal vía de acceso, representando más del 50% de los incidentes y con un significativo aumento desde el 35% observado en el trimestre anterior. Al mismo tiempo, el abuso de las credenciales de autenticación se ha disparado hasta el 65% en dicho período.

Sigue leyendo →

Verano: el momento de poner a prueba la ciberresiliencia de las organizaciones

El verano no solo supone un reto para la continuidad del negocio por la reducción de personal y los cambios operativos propios del periodo vacacional. También representa una ventana de oportunidad para los ciberdelincuentes, especialmente en sectores de alta actividad estacional como el turismo, la hostelería, el transporte o la logística.

Aunque las estadísticas de los últimos años no reflejan un incremento significativo del número de ataques durante los meses estivales, organismos como ENISA o CERT-EU advierten de que las organizaciones con mayor dependencia de la disponibilidad de sus sistemas se convierten en objetivos especialmente atractivos para campañas de ransomware y otras amenazas. A ello se suma la rápida evolución de la inteligencia artificial, que está acelerando el descubrimiento y la explotación de vulnerabilidades por parte de actores maliciosos.

Sigue leyendo →

Kaspersky detecta una oleada de estafas tras el estreno de La Odisea

Los ciberdelincuentes crean páginas web falsas en varios idiomas que prometen acceso gratuito a la película con el objetivo de obtener credenciales, datos bancarios e información personal de los usuarios.

El esperado estreno mundial de La Odisea, la nueva película de Christopher Nolan, también ha despertado el interés de los ciberdelincuentes. Los expertos de Kaspersky han detectado una campaña internacional de fraude que utiliza la enorme expectación generada por la película para atraer a usuarios a páginas web falsas que prometen acceso gratuito al filme, cuando en realidad buscan robar credenciales, datos personales e incluso información bancaria.

Sigue leyendo →

El Tour de Francia llama la atención de los ciberdelicuentes: Check Point Research alerta sobre el aumento de tiendas falsas que buscan estafar a los aficionados

El Tour de Francia, que concluirá el domingo 26 de julio, ha disparado la demanda de productos oficiales y los ciberdelincuentes están creando tiendas falsas para aprovechar el momento. Los grandes eventos deportivos siempre generan un repunte de fraudes, y este año no es la excepción, tal como demuestra Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad.

Sigue leyendo →

La otra ‘Operación Salida’: cómo las firmas se preparan para una ola de intentos de suplantación digital

Wave of phishing emails and icons targeting travelers at beach

La llegada del verano no solo incrementa los desplazamientos y las reservas vacacionales, sino que también aumenta la exposición de empresas y organizaciones a campañas de suplantación digital. Los ciberdelincuentes aprovechan los periodos de mayor actividad para imitar marcas, páginas web y dominios corporativos con el objetivo de engañar a clientes y usuarios.

Sectores como el turístico, el transporte, la movilidad, la banca o el comercio electrónico concentran durante estas semanas un importante incremento del tráfico digital y las transacciones online, convirtiéndose en objetivos prioritarios para los ciberdelincuentes. En numerosos casos, las campañas de phishing comienzan con la creación de dominios lookalike, es decir,direcciones web prácticamente idénticas a las originales, y páginas fraudulentas que reproducen la identidad visual de compañías legítimas para captar datos personales, credenciales o pagos de los usuarios.

Sigue leyendo →

Las credenciales robadas siguen siendo el arma favorita de los ciberdelincuentes

Individual in hoodie working on computer with multiple screens showing code and data

Según un reciente informe global “Anatomy of a Cyber World” de Kaspersky , el robo y abuso de credenciales continúa siendo una de las tácticas más efectivas utilizadas por los ciberdelincuentes en 2025. Técnicas como el descifrado de contraseñas y el uso de cuentas legítimas comprometidas encabezan la lista de métodos con mayor probabilidad de desembocar en incidentes reales de seguridad. Esta tendencia refleja un cambio estratégico por parte de los atacantes, que cada vez recurren menos a malware ruidoso que pueda activar las soluciones de protección y optan por aprovechar accesos legítimos para pasar desapercibidos.

Sigue leyendo →

Las ciberestafas por mensajería ya cuestan más de 1.150 euros al 7,5% de las víctimas españolas

Older woman upset looking at phone with scam text message and credit cards on table

En un momento marcado por una de las mayores etapas de inestabilidad de los últimos años, Kaspersky revela en su informe “The Great Messaging Heist” que redes organizadas de ciberdelincuentes están aprovechando la incertidumbre económica para robar miles de millones a los ciudadanos mediante estafas realizadas a través de aplicaciones de mensajería. Por primera vez, se dispone de una visión global sobre la extensión y el impacto económico de este fenómeno, una amenaza cuya dimensión real aún no ha sido cuantificada por gobiernos o reguladores. Los últimos datos de Kaspersky muestran una realidad preocupante: lo que a menudo se percibe como fraude cotidiano se está convirtiendo rápidamente en una importante fuga económica que afecta especialmente a hogares ya sometidos a presión por el aumento del coste de la vida.

Sigue leyendo →

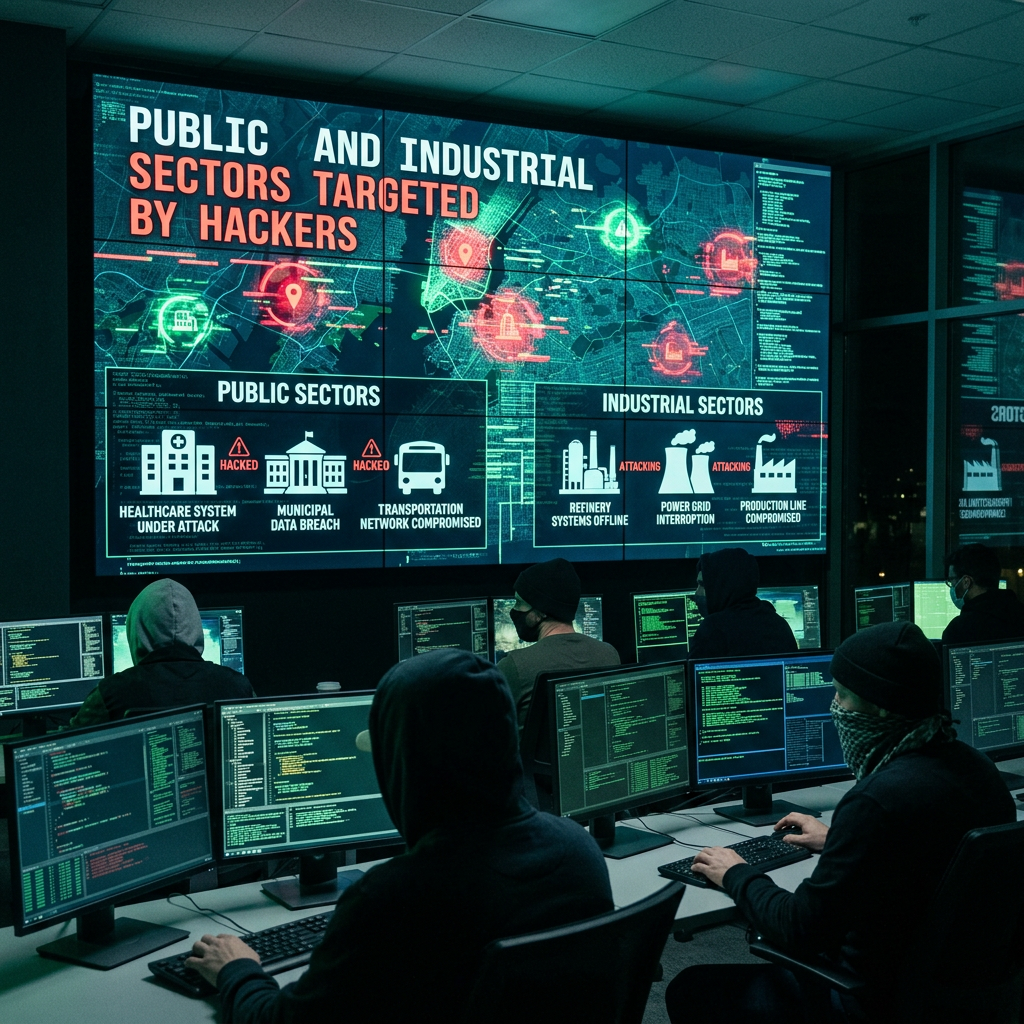
El sector público y el industrial, principales objetivos de los ciberdelincuentes en 2025

Group of hackers at computers targeting public healthcare, municipal, transportation and industrial refinery, power grid, production line sectors

Según el informe global de Kaspersky Security Services, “Anatomy of a Cyber World”, el sector público se ha consolidado como el principal objetivo de los ciberdelincuentes por segundo año consecutivo, concentrando el 19% de todos los incidentes de alta gravedad registrados en 2025. Le sigue el sector industrial, con un 17%, mientras que el sector IT asciende al tercer puesto con un 15%, desplazando al sector financiero de las tres industrias más atacadas.

Sigue leyendo →