Detectados más de 390.000 ataques de phishing a través de plataformas cloud

Los ciberdelincuentes están aprovechando servicios cloud de confianza como Cloudflare Workers, Vercel, Netlify, GitHub Pages o IPFS para lanzar campañas de phishing cada vez más sofisticadas. En los últimos doce meses se han llevado a cabo más de 390.000 ciberataques de phishing que utilizan estas plataformas legítimas para robar credenciales y, en algunos casos, incluso eludir la autenticación multifactor (MFA).

El uso de infraestructuras ampliamente reconocidas dificulta la detección de estas campañas tanto por parte de los usuarios como de las soluciones de seguridad, ya que los ciberdelincuentes se aprovechan de la reputación y legitimidad de estos servicios para hacer que sus páginas fraudulentas parezcan fiables.

Sigue leyendo →
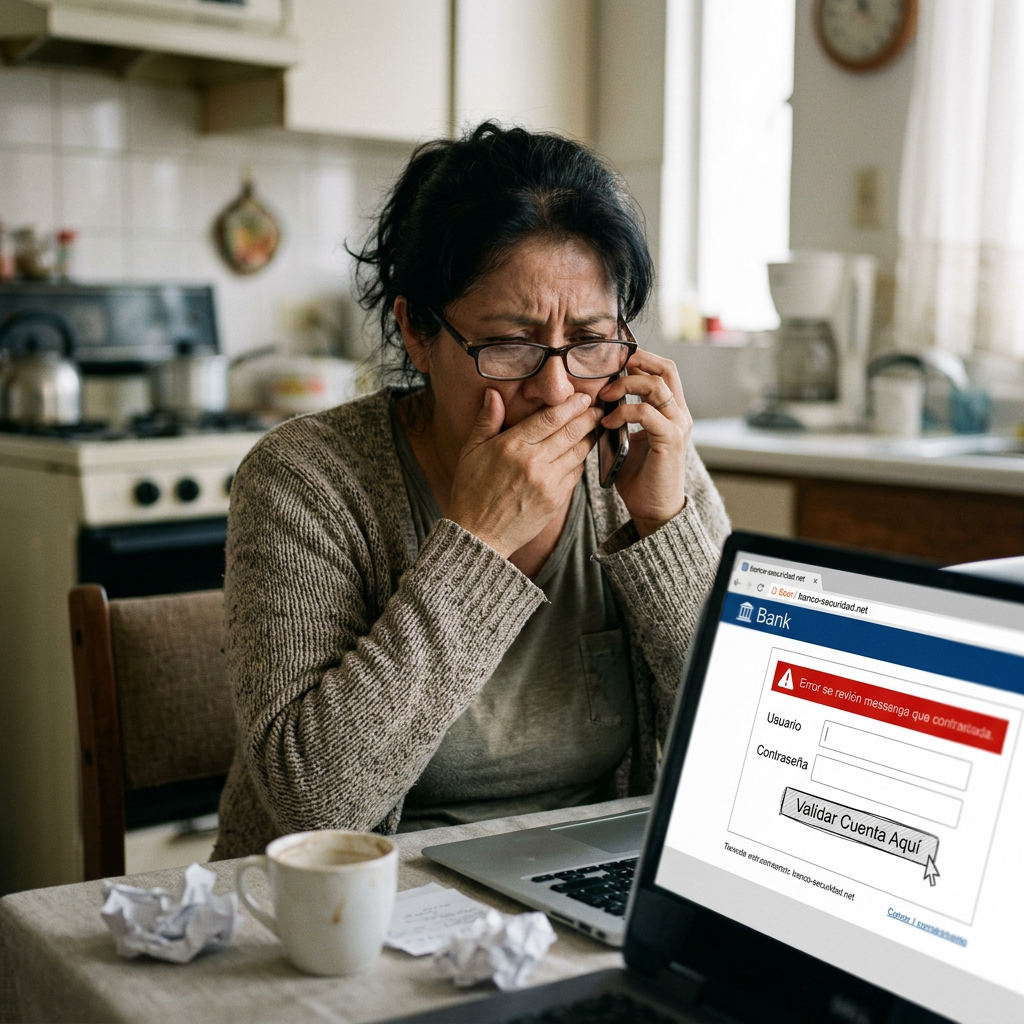
El 32% de los españoles ya ha sufrido algún intento de estafa online, según PaynoPain

Woman on phone beside laptop showing a fake Spanish bank login page

Coincidiendo con el mes de la ciberseguridad, la protección de las transacciones digitales y la garantía de entornos seguros se posicionan como el mayor reto estratégico del comercio electrónico en España.  PaynoPain, proveedor de soluciones de pago, ha revelado en su encuesta ‘Métodos de pago: La decisión definitiva’ de 2026 que el 32% de los españoles ha reconocido ser víctima de un intento directo de estafa o fraude al intentar abonar una compra por internet. 

Esta amenaza se manifiesta a través de un flujo constante de intentos de engaño: un 19% de los encuestados asegura recibir correos electrónicos o SMS sospechosos (phishing o smishing) a diario, mientras que un 32% los sufre semanalmente y otro 32% con frecuencia mensual. Tan solo un 2% de los usuarios afirma no estar expuesto nunca a este tipo de comunicaciones fraudulentas.

Sigue leyendo →

El phishing mediante CÓDIGOS QR se dispara

El Escanear el código QR de la carta de un restaurante, pagar un aparcamiento o consultar información turística se ha convertido en un gesto cotidiano. Pero esa familiaridad está siendo aprovechada también por los ciberdelincuentes.

El phishing mediante códigos QR, conocido como quishing, se ha convertido en uno de los vectores de ataque que más rápidamente están creciendo. De hecho, Microsoft detectó 18,7 millones de ataques de este tipo en marzo de 2026, frente a los 7,6 millones registrados en enero, lo que supone un incremento del 146% en apenas tres meses.

Sigue leyendo →

Check Point Software detecta una campaña masiva de phishing que suplanta buzones de voz y afecta a más de 7.800 empresas

Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha descubierto una campaña de phishing a gran escala que explota la confianza de los empleados en las notificaciones automáticas del entorno laboral. Los ciberdelincuentes están suplantando alertas del sistema de transcripción de buzón de voz para distribuir archivos adjuntos en formato SVG que redirigen a las víctimas a páginas de robo de credenciales.

Sigue leyendo →

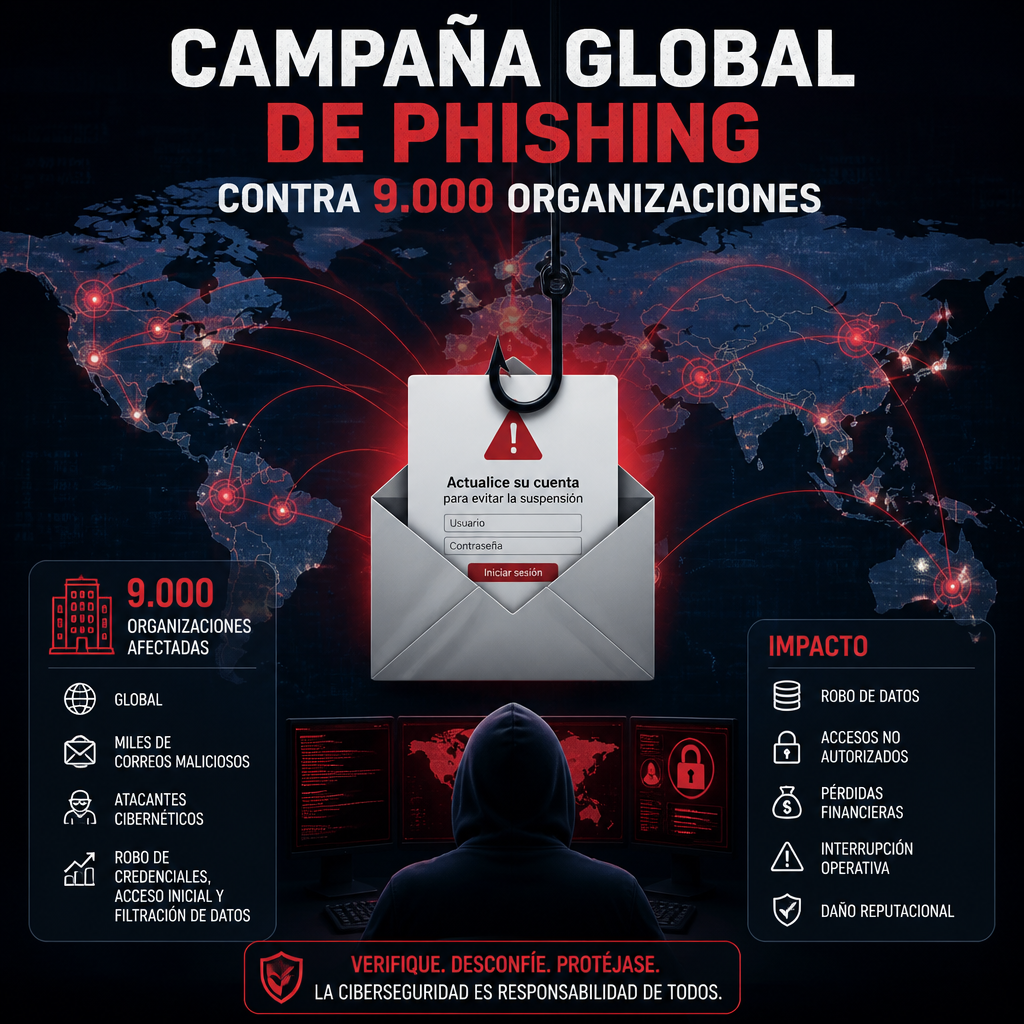
Check Point Software descubre una campaña de phishing a gran escala dirigida contra más de 9.000 organizaciones en todo el mundo

Texto: CAMPAÑA GLOBAL DE PHISHING; CONTRA 9.000 ORGANIZACIONES; Actualice su cuenta para evitar la suspensión; Usuario; Contraseña; Iniciar sesión; 9.000 ORGANIZACIONES AFECTADAS; GLOBAL; MILES DE CORREOS MALICIOSOS; ATACANTES CIBERNÉTICOS; ROBO DE CREDENCIALES, ACCESO INICIAL Y FILTRACIÓN DE DATOS; IMPACTO; ROBO DE DATOS; ACCESOS NO AUTORIZADOS; PÉRDIDAS FINANCIERAS; INTERRUPCIÓN OPERATIVA; DAÑO REPUTACIONAL; VERIFIQUE. DESCONFÍE. PROTÉJASE.; LA CIBERSEGURIDAD ES RESPONSABILIDAD DE TODOS.

Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, ha identificado y bloqueado una sofisticada campaña de phishing por correo electrónico a gran escala que utilizaba falsas ofertas de condonación de deudas y programas de ayuda financiera para manipular a las víctimas. El objetivo de los ciberdelincuentes era incitar a los destinatarios a realizar llamadas telefónicas a números bajo su control, logrando operar sin depender de los habituales enlaces maliciosos o archivos adjuntos infectados. En un periodo de solo 14 días, la compañía detectó aproximadamente 24.700 correos electrónicos asociados a esta operación, la cual impactó a más de 9.000 organizaciones en todo el mundo.

Sigue leyendo →

‘Ghost Sender’, la brecha silenciosa que afecta a Exchange Online y Microsoft 365

Muchas organizaciones no dependen únicamente de las protecciones nativas de Microsoft 365 para blindar su correo electrónico entrante: añaden pasarelas de seguridad de correo (secure email gateways) de terceros como capa adicional contra amenazas como phishing y malware.

Sin embargo, un fallo de configuración conocido como ‘Ghost Sender’ ha encendido las alarmas, ya que permite que e-mails con remitentes falsificados lleguen igualmente a la bandeja de entrada, sin pasar por esa pasarela protectora.

Sigue leyendo →

Kaspersky detecta nuevas campañas de phishing y fraude contra pequeñas empresas y autónomos

Woman in green sweater looking worriedly at a suspicious email warning on laptop screen

A principios de 2026, los investigadores de Kaspersky detectaron una amplia variedad de campañas de phishing y estafas dirigidas a empresas y emprendedores. En estos ataques, los cibercriminales suplantan la identidad de entidades financieras, servicios de inteligencia artificial y otras marcas conocidas para robar credenciales, información corporativa y fondos. Kaspersky ha publicado un nuevo informe sobre el panorama actual de amenazas para pequeñas y medianas empresas (pymes). La investigación revela un aumento de las campañas de phishing y fraude que utilizan la suplantación de entidades financieras, plataformas de inteligencia artificial, redes sociales y servicios corporativos para obtener credenciales, información confidencial y recursos económicos de empresas y emprendedores.

Sigue leyendo →

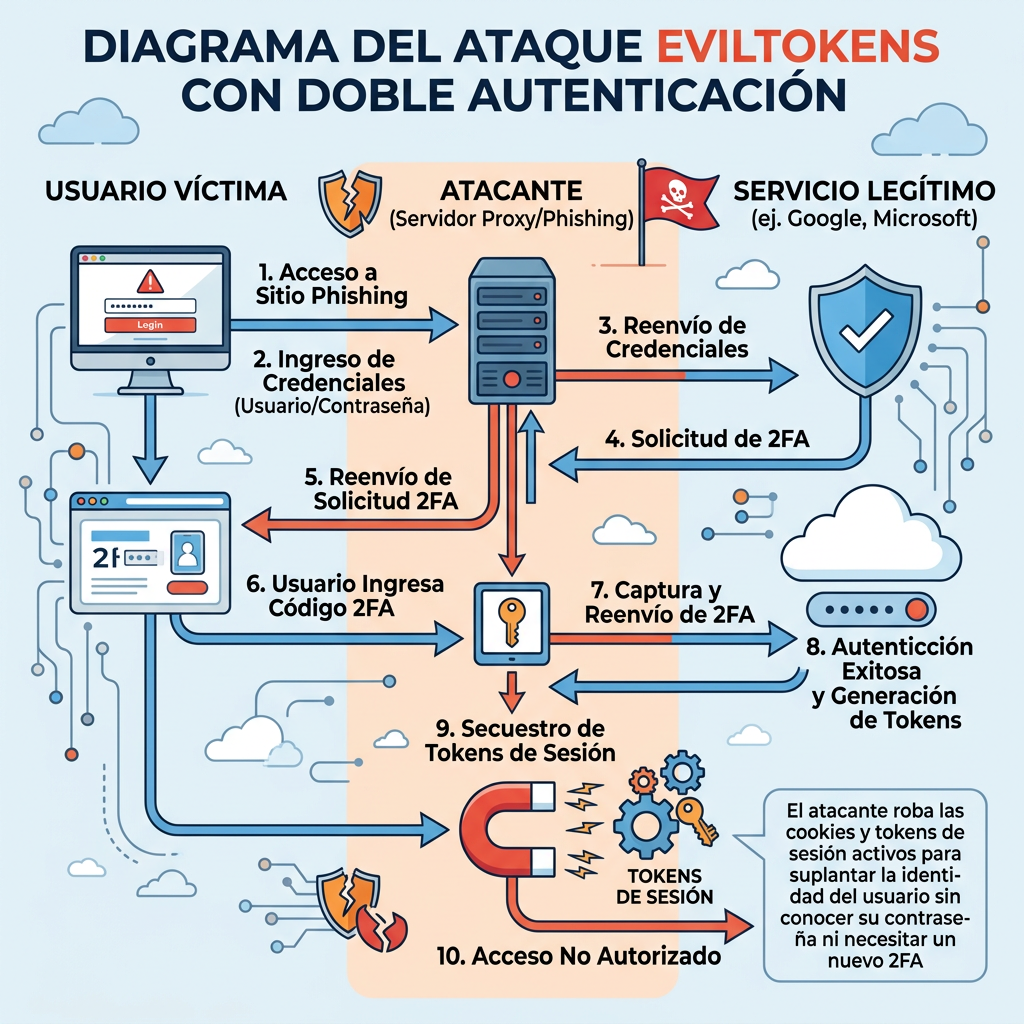
Así funciona EvilTokens, el ataque de phishing que engaña incluso a quienes usan doble autenticación

Flowchart showing steps of EvilTokens phishing attack bypassing two-factor authentication involving victim, attacker, and legitimate service

Las campañas de phishing han evolucionado notablemente en los últimos años. Atrás quedaron los mensajes plagados de errores ortográficos y las páginas falsas fácilmente identificables. Hoy, los ciberdelincuentes son capaces de aprovechar servicios legítimos para engañar a las víctimas y obtener acceso a sus cuentas sin necesidad de robar contraseñas.

Sigue leyendo →

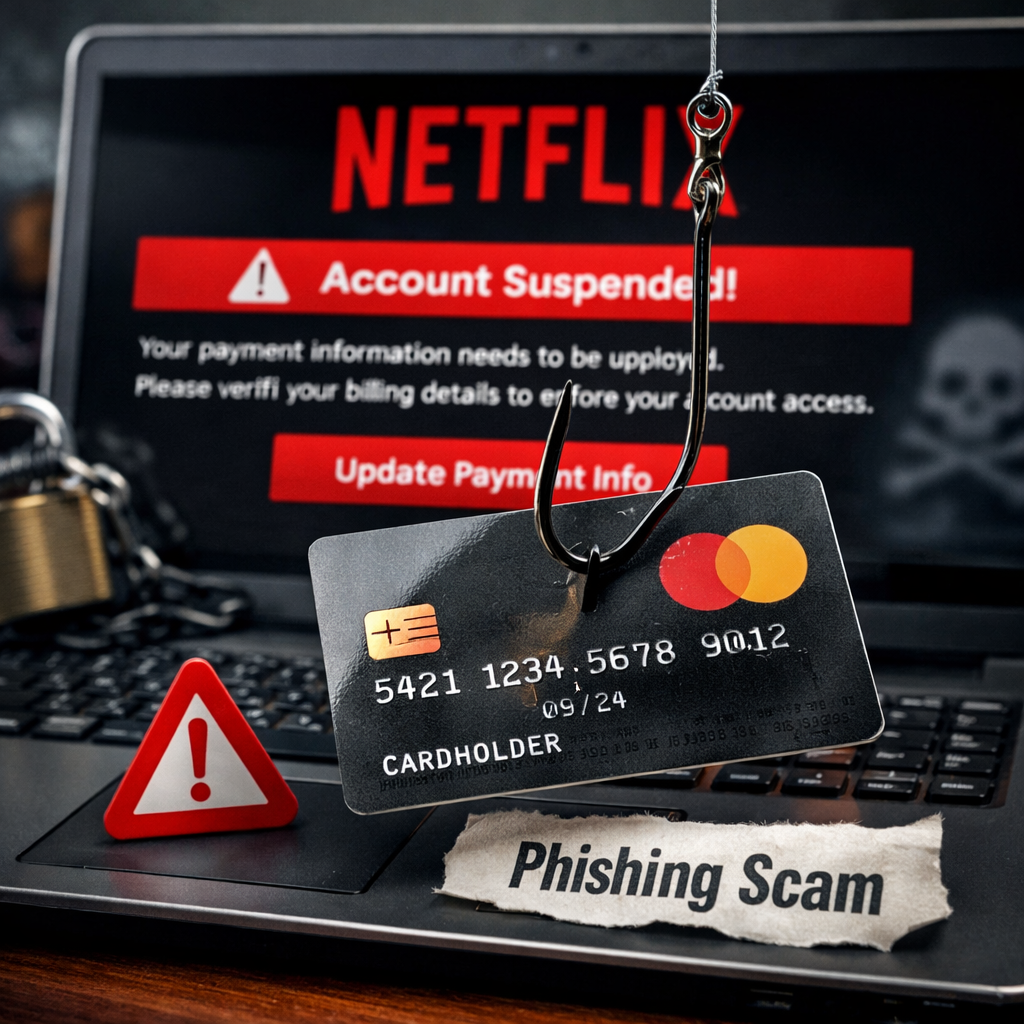
Netflix y Mastercard, entre las 10 marcas más utilizadas como cebo en fraudes online

Credit card hooked with fishing hook in front of Netflix account suspension warning screen

Kaspersky señala una evolución en el phishing y el fraude online: los ciberdelincuentes recurren cada vez más a marcas digitales ampliamente reconocidas, como plataformas de streaming, comercio electrónico o sistemas de pago, para engañar a los usuarios. Según el informe Financial cyberthreats in 2025 and the outlook for 2026, Netflix ha sido la marca más suplantada en estafas vinculadas a compras online (28,42%), mientras que Mastercard lidera el phishing relacionado con sistemas de pago (33,45%), lo que refleja una creciente orientación hacia servicios de uso cotidiano y con alta interacción financiera.

Sigue leyendo →

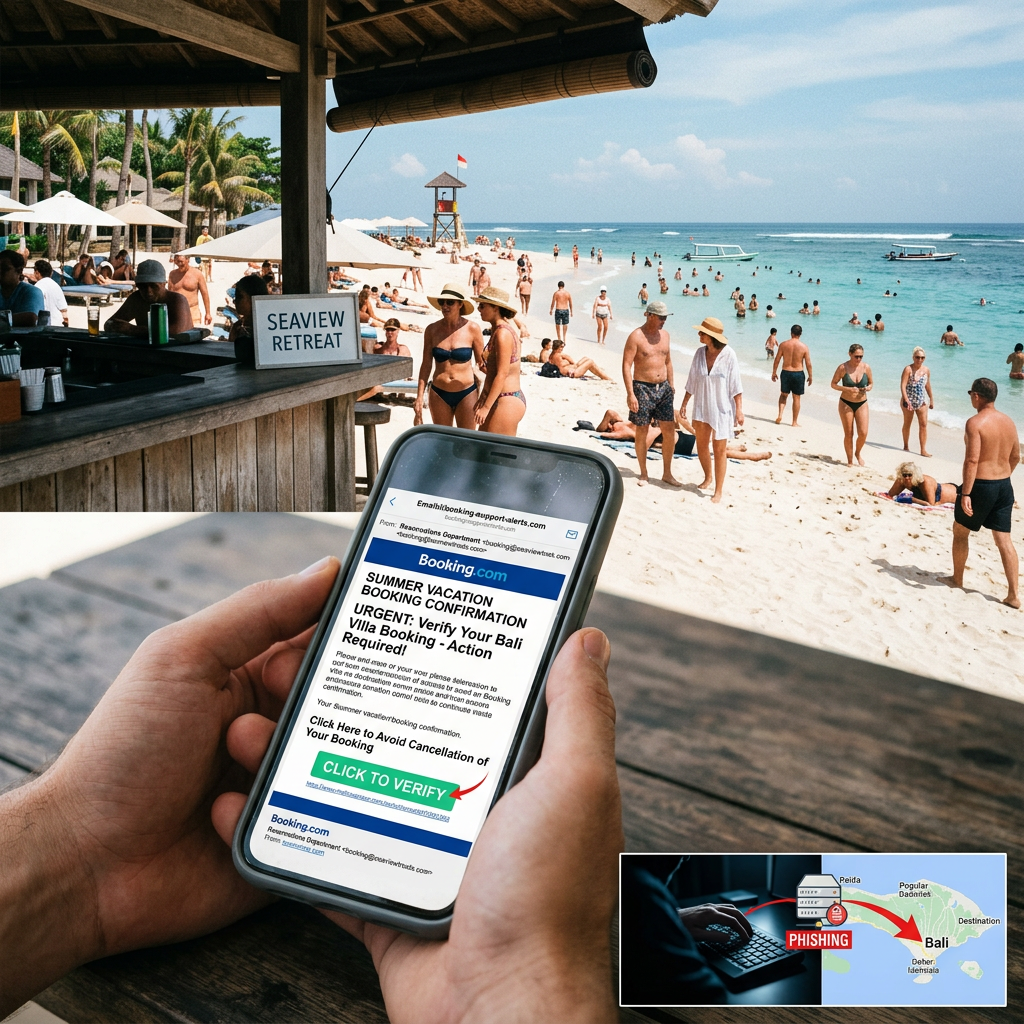
La llegada de la temporada de vacaciones de verano incrementa los ataques de phishing dirigidos al sector turístico

Smartphone displaying a phishing email about Bali vacation booking near a crowded beach

Según Hornetsecurity, líder global en soluciones de ciberseguridad, el inicio de la temporada de verano ha disparado las campañas de phishing dirigidas a clientes, agencias de viajes, operadores y empresas de servicios turísticos.

La mayoría de los ataques comienzan con un correo convincente, diseñado con una marca reconocible y un lenguaje tranquilizador, que anuncia la cancelación de una reserva. A continuación, se guía a las víctimas por varios pasos de verificación que finalizan con la descarga de malware.

Sigue leyendo →