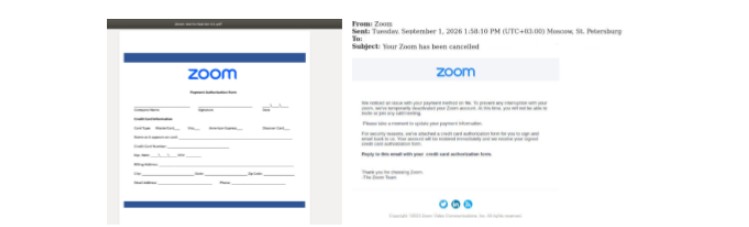
En los últimos meses, los expertos han detectado numerosos ejemplos de sofisticadas campañas de fraude y phishing. Sin embargo, esto no significa que las técnicas tradicionales y más sencillas hayan desaparecido. Durante las primeras semanas de la vuelta a la actividad tras el periodo vacacional, el equipo de Kaspersky ha descubierto una campaña de phishing que sigue activa y que suplanta comunicaciones oficiales de Zoom y DocuSign. El caso demuestra que los ciberdelincuentes continúan recurriendo a métodos básicos y conocidos, confiando en que algunos de estos mensajes consigan engañar a sus destinatarios.
En una primera oleada, los ciberdelincuentes enviaron correos electrónicos que imitaban comunicaciones oficiales de DocuSign a cuentas corporativas de Oriente Medio, Latinoamérica, Europa Occidental, Rusia, Armenia y Azerbaiyán, con enlaces de phishing diseñados para sustraer credenciales.
Sigue leyendo


