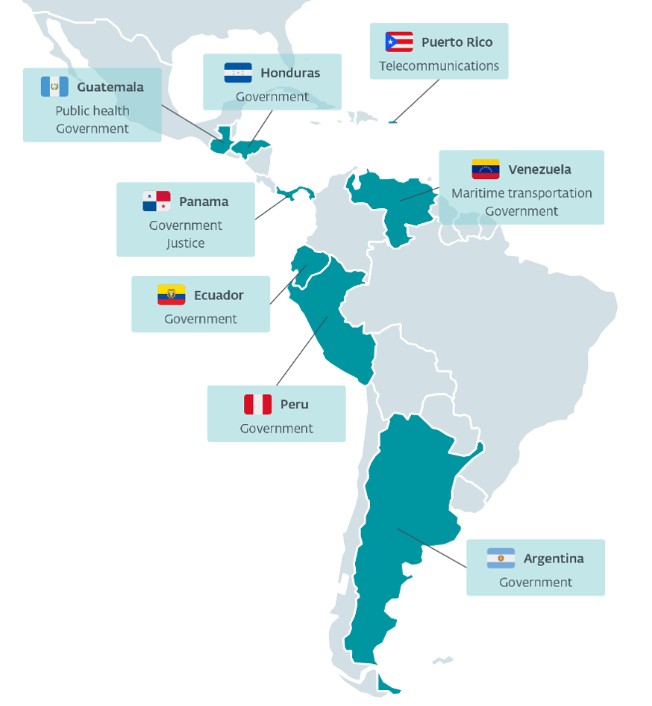
Un nuevo backdoor desarrollado por FamousSparrow está detrás de parte de las operaciones de ciberespionaje que el grupo mantiene activas en Latinoamérica. ESET Research ha identificado esta herramienta, denominada SparroWocky, en ataques registrados en varios países de la región al menos desde agosto de 2025, especialmente contra organismos gubernamentales. El análisis apunta además a un cambio en las tácticas del grupo, que ha sustituido su anterior backdoor, SparrowDoor, por esta nueva herramienta.
SparroWocky toma su nombre de “Jabberwocky”, el conocido poema sin sentido de Lewis Carroll, autor de Alicia en el país de las maravillas, ya que las primeras muestras analizadas por los investigadores de ESET contenían su primera estrofa.
SparroWocky es un backdoor modular desarrollado en C++. Su arquitectura y las técnicas empleadas por sus autores demuestran un profundo conocimiento tanto de los mecanismos anti-análisis como del funcionamiento interno de Windows. Con el paso a SparroWocky, FamousSparrow comenzó además a incorporar directamente en su malware código procedente de proyectos de código abierto.
“Afortunadamente, aunque se trata de una amenaza avanzada, el funcionamiento interno de SparroWocky es mucho menos enigmático que esos ‘agiliscosos que giroscaban los limazones’ de Jabberwocky. Así, como si empleáramos el ‘gladio vorpal’ del poema para atravesarlo de lado a lado, hemos podido analizar en detalle el funcionamiento de este backdoor”, explica Alexandre Côté Cyr, investigador de ESET, haciendo referencia al célebre poema. Côté Cyr realizó este último descubrimiento durante su investigación sobre el grupo vinculado a China.
Latinoamérica concentra el 90% de los objetivos de FamousSparrow
Esta tendencia de ciberespionaje contra objetivos de alto perfil en Latinoamérica comenzó, como muy tarde, en julio de 2025 y ha continuado con la introducción más reciente de SparroWocky. De hecho, desde mediados de 2025 y durante 2026, el 90% de los objetivos del grupo registrados en la telemetría de ESET se encontraban en esta región.
“Hemos observado el despliegue de este nuevo backdoor contra organismos gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. Se trata de algo poco habitual entre los grupos APT vinculados a China que monitoriza ESET, cuyas actividades suelen observarse en distintas regiones del mundo cuando se analiza un periodo de tiempo tan prolongado”, explica Côté Cyr.
ESET considera que este foco casi exclusivo en Latinoamérica no es casual y que probablemente refleja la reacción de China a varias iniciativas recientes de Estados Unidos en la región. Según el análisis de ESET, el segundo mandato del presidente estadounidense Donald Trump ha supuesto una reafirmación más agresiva de los intereses de Estados Unidos en Latinoamérica, lo que amenaza varias de las inversiones a largo plazo que China ha desarrollado en el continente durante la última década en ámbitos como la energía, la minería y las telecomunicaciones.
Las actividades de FamousSparrow probablemente tengan como objetivo ayudar a China a monitorizar mejor y anticipar la respuesta de los gobiernos locales ante las actuales presiones de Estados Unidos. En algunos casos, determinados elementos parecen respaldar claramente esta hipótesis. Por ejemplo, una de las entidades atacadas en Panamá está directamente implicada en la actual disputa comercial en torno a dos importantes puertos situados en la zona del canal, que hasta hace poco estaban operados por una empresa con sede en China.
Un backdoor diseñado para robar información y evadir la detección
Entre las principales capacidades de SparroWocky se encuentran la posibilidad de ejecutar archivos arbitrarios, actuar como proxy TCP y ejecutar comandos. EL backdoor también recopila información general sobre el equipo comprometido, como el nombre del ordenador, el nombre de usuario, el dominio, la versión de Windows y las direcciones IP de sus interfaces de red. Además, SparroWocky puede exfiltrar archivos y realizar capturas de pantalla periódicamente. La información exfiltrada se cifra mediante RC4 y se envía a través del protocolo TLS.
En función de su configuración, SparroWocky puede establecer persistencia creando un servicio específico o una entrada en una clave Run del registro de Windows. El malware emplea varias técnicas para dificultar su análisis y tratar de evadir las soluciones de seguridad que puedan estar instaladas. El backdoor manipula estructuras de bajo nivel en memoria y modifica código en tiempo de ejecución para evitar su detección.
FamousSparrow continúa utilizando herramientas ofensivas de código abierto con fines maliciosos. Anteriormente, estas herramientas se utilizaban principalmente de forma paralela al backdoor del grupo. Sin embargo, con SparroWocky, los investigadores de ESET han observado que FamousSparrow también cuenta con las capacidades de desarrollo necesarias para integrar directamente código abierto en su propio backdoor personalizada. SparroWocky también puede cargar y ejecutar Beacon Object Files, un tipo especial de archivo ejecutable compatible con numerosas herramientas de red teaming y pruebas de penetración.
FamousSparrow es un grupo de ciberespionaje vinculado a China que se cree activo al menos desde 2019. ESET Research documentó públicamente por primera vez sus actividades en un artículo publicado en septiembre de 2021, cuando el grupo explotó la vulnerabilidad ProxyLogon. Inicialmente, FamousSparrow era conocido por atacar hoteles de todo el mundo, aunque también ha dirigido sus operaciones contra gobiernos, organizaciones internacionales, asociaciones empresariales, compañías de ingeniería y bufetes de abogados.
ESET atribuye con un alto grado de confianza tanto la campaña más reciente como el backdoor SparroWocky a FamousSparrow. En algunos de los primeros ataques en los que se detectó este backdoor, SparroWocky fue desplegado a través de SparrowDoor, una herramienta utilizada exclusivamente por FamousSparrow. Además, no solo el perfil de las víctimas coincide con los objetivos atacados anteriormente por el grupo, sino que ESET también registró intentos de desplegar SparroWocky en muchas de las mismas organizaciones que previamente habían sido atacadas con SparrowDoor. FamousSparrow es el único grupo conocido que utiliza el backdoor SparrowDoor.
 El Candelero Tecnológico
