FamousSparrow, vinculado a China, intensifica sus ataques contra gobiernos de Latinoamérica en plena tensión con EE. UU.

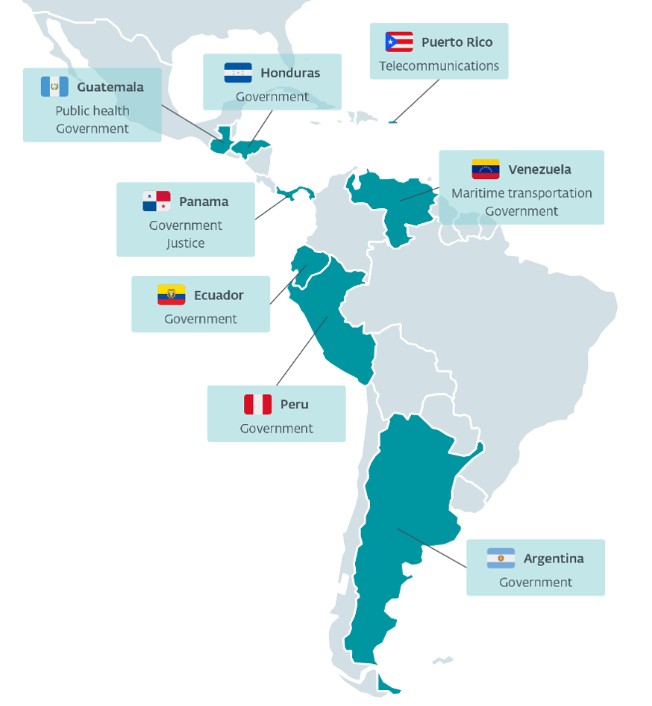
Un nuevo backdoor desarrollado por FamousSparrow está detrás de parte de las operaciones de ciberespionaje que el grupo mantiene activas en Latinoamérica. ESET Research ha identificado esta herramienta, denominada SparroWocky, en ataques registrados en varios países de la región al menos desde agosto de 2025, especialmente contra organismos gubernamentales. El análisis apunta además a un cambio en las tácticas del grupo, que ha sustituido su anterior backdoor, SparrowDoor, por esta nueva herramienta.

SparroWocky toma su nombre de “Jabberwocky”, el conocido poema sin sentido de Lewis Carroll, autor de Alicia en el país de las maravillas, ya que las primeras muestras analizadas por los investigadores de ESET contenían su primera estrofa.

Sigue leyendo
ESET participa en la operación global Endgame para desarticular la botnet Amadey y el infostealer Stealc

Cybersecurity team monitoring and managing global cyberattack takedown

ESET Research ha colaborado en la operación internacional que ha permitido desarticular la infraestructura utilizada por la botnet Amadey y el infostealer Stealc, dos amenazas distribuidas bajo el modelo de malware como servicio (MaaS). La operación, coordinada por la Digital Crimes Unit (DCU) de Microsoft, BitSight, Lumen y Mitsui Bussan Secure Directions (MBSD), tuvo como objetivo inutilizar la infraestructura utilizada por los afiliados de ambas amenazas para dificultar sus operaciones cibercriminales.

Sigue leyendo

El ciberespionaje alineado con China eleva su nivel técnico contra organismos públicos

Person working on a computer with multiple screens displaying cybersecurity data and network maps

ESET Research ha descubierto WIN_DRV y WIN_PLUS, dos variantes para Windows hasta ahora no documentadas de SprySOCKS. Esta puerta trasera, observada hasta el momento únicamente en Linux, se atribuye a FishMonger, un grupo de ciberespionaje asociado al contratista chino I-SOON y vinculado al ecosistema Winnti Group.

Aunque ESET identificó inicialmente las muestras en VirusTotal, donde fueron subidas en abril de 2024, la telemetría de la compañía muestra actividad real entre 2023 y 2024. Las víctimas detectadas se localizan en Honduras, Taiwán, Tailandia y Pakistán, con un impacto centrado principalmente en organismos gubernamentales.

Sigue leyendo

ESET detecta campañas de espionaje chino en Venezuela y ataques a empresas de IA en Corea del Sur

ESET Research ha publicado su último Informe de Actividad APT, en el que analiza las operaciones llevadas a cabo por distintos grupos APT entre octubre de 2025 y marzo de 2026. Durante este periodo, los actores vinculados a China mantuvieron una elevada actividad a escala global, desarrollando campañas de espionaje marcadas en gran medida por el contexto geopolítico y por los intereses económicos y estratégicos de Pekín.

Sigue leyendo

Un grupo vinculado a Corea del Norte usa una plataforma de videojuegos para espiar a usuarios en China

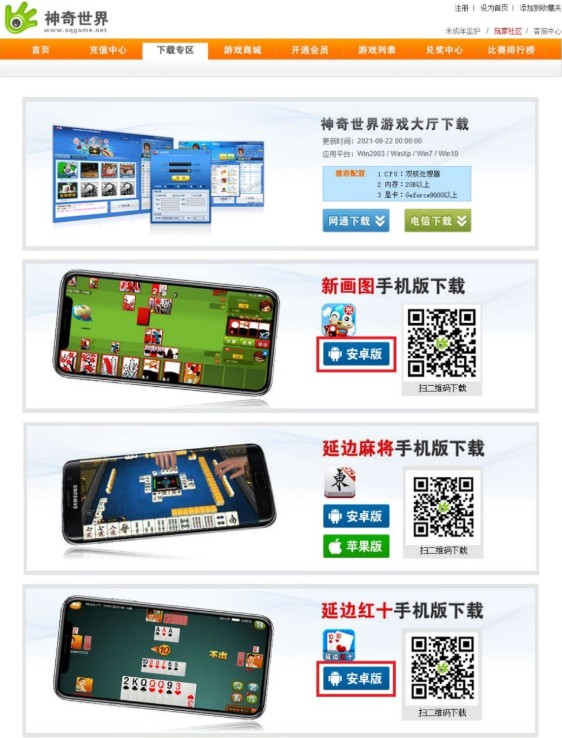
El grupo de investigadores de ESET, ESET Research, ha descubierto un ataque multiplataforma a la cadena de suministro llevado a cabo por el grupo APT ScarCruftalineado con Corea del Norte. La campaña se dirige a la región de Yanbian, en China – hogar de población coreana étnica y punto de paso para refugiados y desertores norcoreanos.

En este ataque, que probablemente está en curso desde finales de 2024, ScarCruft comprometió los componentes para Windows y Android de una plataforma de videojuegos centrada en juegos temáticos de Yanbian. Ambos fueron troyanizados mediante la implantación de una puerta trasera denominada BirdCall, conocida inicialmente por dirigirse únicamente a Windows y cuya versión para Android fue identificada posteriormente como parte de esta operación.

Sigue leyendo

ESET detecta una campaña que usa el NFC del móvil para robar datos bancarios suplantando a Santander, CaixaBank y Unicaja

ESET Research ha detectado una campaña activa dirigida a usuarios en España que combina mensajes fraudulentos, aplicaciones falsas para Android y el uso del NFC del móvil para robar información bancaria. La investigación revela una operación diseñada para engañar al usuario y conseguir la información vinculada con su tarjeta bancaria que permite replicarla y preoceder a realizar pagos contactless desde un dispositivo móvil controlado por los ciberdelincuentes.

Sigue leyendo

Latinoamérica entra en el radar del ciberespionaje chino mientras Ucrania sigue siendo el eje del ciberconflicto europeo

Las amenazas persistentes avanzadas (APT) alineadas con intereses estatales continúan intensificando sus operaciones a escala global, consolidando el ciberespacio como un dominio clave para la proyección de poder geopolítico. El último análisis de ESET Research, basado en actividades observadas entre abril y septiembre de 2025, muestra cómo China, Rusia y Corea del Norte mantienen campañas activas y sostenidas contra gobiernos, infraestructuras críticas y sectores estratégicos en múltiples regiones del mundo.

Sigue leyendo

ESET identifica alianza estratégica entre grupos de ciberespionaje vinculados a Rusia para atacar a entidades ucranianas de alto perfil

ESET Research ha descubierto los primeros casos conocidos de colaboración entre Gamaredon y Turla. Ambos grupos de amenazas están asociados a la principal agencia de inteligencia rusa, el FSB, y actuaron de forma coordinada contra objetivos de alto perfil en Ucrania. En las máquinas afectadas, Gamaredon desplegó un amplio conjunto de herramientas y, en una de esas máquinas, Turla llegó a emitir comandos a través de implantes de Gamaredon.

Sigue leyendo

ESET detecta HybridPetya, un ransomware con capacidad de comprometer sistemas modernos UEFI

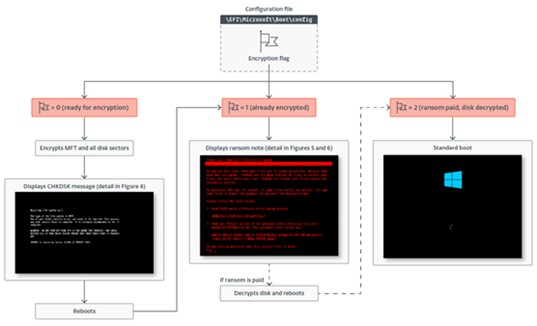
ESET Research ha descubierto un bootkit y ransomware HybridPetya subido desde Polonia a la plataforma de análisis de malware VirusTotal. La muestra imita al infame Petya/NotPetya; sin embargo, incorpora la capacidad de comprometer sistemas basados en UEFI y de aprovechar la vulnerabilidad CVE-2024-7344 para sortear UEFI Secure Boot en sistemas desactualizados.

Sigue leyendo

ESET descubre un nuevo grupo de ciberamenazas chino: GhostRedirector manipula Google y envenena servidores Windows con puertas traseras

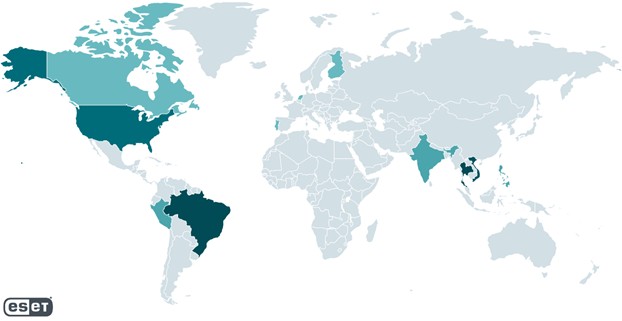
El grupo de investigación ESET Research ha descubierto un nuevo grupo de ciberamenazas al que ha denominado GhostRedirector. En junio de 2025, este actor comprometió al menos 65 servidores Windows, principalmente en Brasil, Tailandia, Vietnam y Estados Unidos. También se identificaron víctimas en Canadá, Finlandia, India, Países Bajos, Filipinas y Singapur.

Sigue leyendo