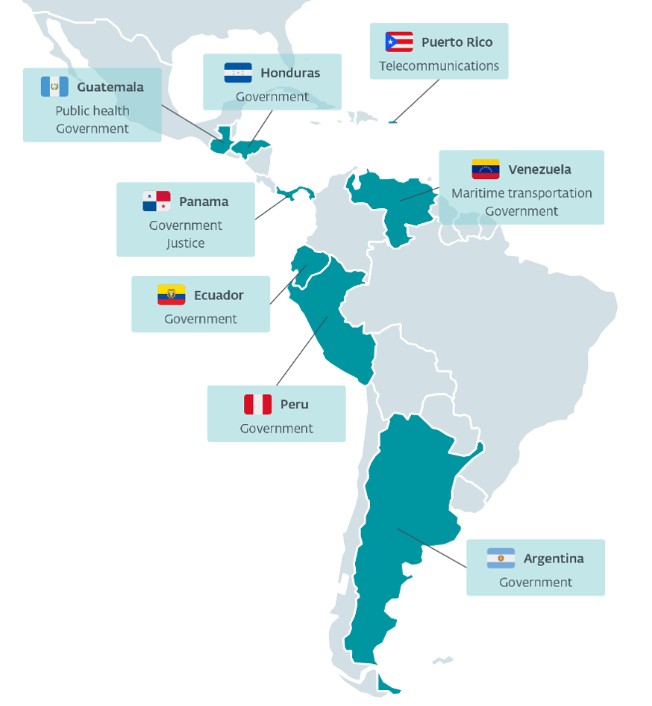
Un nuevo backdoor desarrollado por FamousSparrow está detrás de parte de las operaciones de ciberespionaje que el grupo mantiene activas en Latinoamérica. ESET Research ha identificado esta herramienta, denominada SparroWocky, en ataques registrados en varios países de la región al menos desde agosto de 2025, especialmente contra organismos gubernamentales. El análisis apunta además a un cambio en las tácticas del grupo, que ha sustituido su anterior backdoor, SparrowDoor, por esta nueva herramienta.
SparroWocky toma su nombre de “Jabberwocky”, el conocido poema sin sentido de Lewis Carroll, autor de Alicia en el país de las maravillas, ya que las primeras muestras analizadas por los investigadores de ESET contenían su primera estrofa.
Sigue leyendo El Candelero Tecnológico
