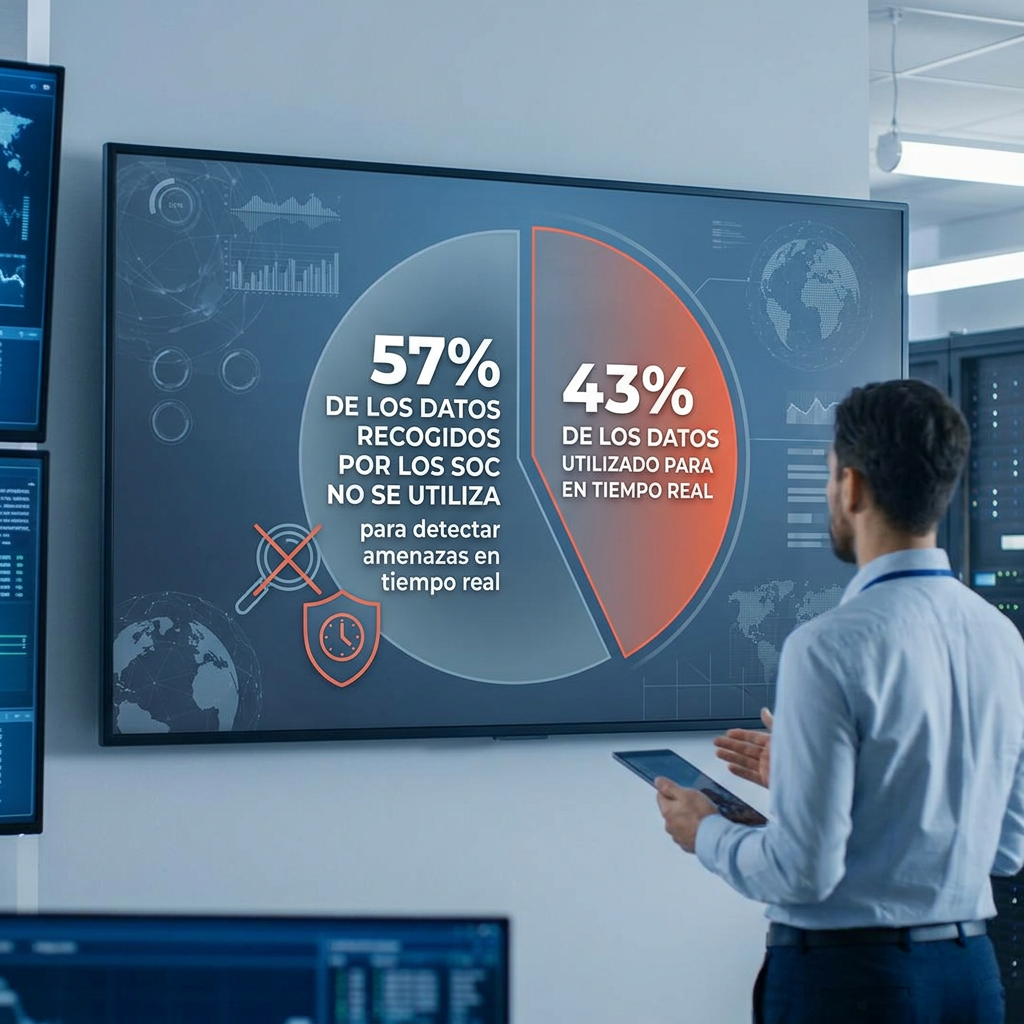
El nuevo informe global de Kaspersky “Anatomy of a Cyber World” revela un importante punto ciego en los centros de operaciones de seguridad (SOC): aunque muchas organizaciones miden la rapidez de detección y respuesta, pocas evalúan si realmente están detectando las amenazas adecuadas. De media, solo el 43% de las fuentes de datos recopiladas se utilizan activamente en la lógica de detección.
A medida que las organizaciones continúan invirtiendo en Centros de Operaciones de Seguridad (SOC), medir su eficacia real sigue siendo un reto. La efectividad operativa no depende únicamente del volumen de datos recopilados, sino de cómo se utilizan esos datos para detectar amenazas. Según una reciente encuesta de Kaspersky, las organizaciones suelen evaluar la eficacia de sus SOC mediante un conjunto limitado de indicadores clave: el tiempo medio de detección (MTTD) y el tiempo medio de respuesta (MTTR) siguen siendo las métricas predominantes, mientras que otros indicadores más profundos, como las tasas de falsos positivos o el coste por incidente, quedan en un segundo plano. En España, el 52% de las organizaciones prevé utilizar el tiempo medio de respuesta (MTTR) como uno de los principales indicadores para evaluar la eficacia de su SOC tras su puesta en marcha, mientras que el 20% tendrá en cuenta el número de falsos positivos o negativos.
Los resultados muestran una tendencia clara: la mayoría de los SOC recopilan muchos más datos de los que realmente utilizan para detectar amenazas. De media, solo el 43% de la información recopilada se emplea activamente en los sistemas de detección en tiempo real, mientras que el resto queda almacenado para investigaciones posteriores, tareas de threat hunting o requisitos de cumplimiento, pero sin participar en la detección activa de amenazas.
Esta situación no siempre es accidental. En algunos casos, ciertos datos se recopilan deliberadamente sin incluirlos en procesos de correlación activa, ya sea por motivos regulatorios o de investigación. Sin embargo, en muchos entornos las fuentes se incorporan sin un plan claro de detección o con desarrollos de reglas que quedan pendientes indefinidamente. En SOC menos maduros, además, es habitual recopilar datos que nunca llegan a utilizarse realmente.
Entre las causas más comunes se encuentran:
· La incorporación de fuentes antes de desarrollar las reglas de detección correspondientes.
· La recopilación de datos por cumplimiento normativo sin correlación activa.
· La falta de responsables claros sobre la lógica de detección.
· Limitaciones de recursos que retrasan indefinidamente las tareas de ingeniería.
Sin embargo, la cuestión clave no es solo la rapidez de respuesta, sino si el SOC está detectando las amenazas antes de que escalen. En este sentido, un estudio global de Kaspersky de este mismo año, basado en una encuesta a responsables de seguridad IT, directivos y especialistas de empresas con más de 500 empleados, el 31% de las organizaciones españolas reconoce dificultades para medir la eficacia real de su SOC.
Además, el problema tiende a agravarse a medida que crece la organización. Los SOC que manejan mayores volúmenes de datos apenas cubren un 30% de sus fuentes con lógica activa de detección. A medida que la infraestructura se expande, la capacidad de ingeniería de detección no suele crecer al mismo ritmo. Entre las fuentes que más frecuentemente quedan fuera de cobertura se encuentran la telemetría de red, las bases de datos y los servidores web, elementos fundamentales dentro de cualquier estrategia de detección.
El enfoque sobre la lógica de detección también varía significativamente. Aproximadamente el 50% de los SOC evaluados depende principalmente de reglas proporcionadas por fabricantes, mientras que alrededor del 40% desarrolla sus propias reglas desde cero. Los equipos más dependientes de reglas predefinidas suelen enfrentarse a mayores tasas de falsos positivos y problemas de cobertura derivados de una personalización insuficiente. Por otro lado, aquellos que basan gran parte de su visibilidad únicamente en EDR presentan puntos ciegos por falta de correlación entre distintas fuentes.
En España, la adopción de Inteligencia Artificial para reforzar los SOC es prácticamente generalizada: el 97,5% de las organizaciones prevé incorporar tecnologías de IA en sus procesos de seguridad.
Además, muchas organizaciones definen el alcance de detección de su SOC durante el diseño inicial y no vuelven a revisarlo, lo que provoca que los puntos ciegos aumenten silenciosamente conforme evoluciona la infraestructura.
“Incluso con KPIs definidos, evaluar internamente la eficacia de un SOC sigue siendo complicado debido al sesgo de visión interna. Por eso, cada vez más organizaciones recurren a servicios externos de SOC Consulting para analizar la lógica de detección, revisar flujos de eventos y simular ataques que permitan entender qué amenazas se están detectando realmente”, explica Roman Nazarov, Head of SOC Consulting en Kaspersky.
“Para mejorar esta situación, las organizaciones necesitan construir procesos estructurados de ingeniería de detección: una disciplina continua para desarrollar, validar y revisar regularmente la lógica de detección”, añade.
Para ayudar a las organizaciones a adaptar sus procesos y tecnologías al panorama actual de amenazas, Kaspersky ofrece servicios de SOC Consulting orientados tanto a la creación de SOC internos desde cero como a la evaluación de madurez y mejora de capacidades específicas de detección y respuesta.
Durante 2025, los proyectos de consultoría más demandados fueron:
· SOC Technical Assessment (23,4%)
· SOC Framework Development (20%)
· SOC Maturity Assessment y SIEM Quality Assurance (11,7% cada uno)
Estos datos reflejan una creciente necesidad de visibilidad real sobre el rendimiento y la eficacia de los SOC.

