La campaña del black friday es cada año el momento dorado de los comercios online. Según un informe de Webloyalty, este año incluso subirá (un 20%) el gasto online, y con la particularidad de que, cada vez más, el móvil es el canal preferido del 60% de los cibercompradores.
Llega la época favorita del año para los ciberdelincuentes y esto no ocurre porque les entre el espíritu navideño sino porque empieza un periodo de consumismo y compras en la que los malos actores aprovechan para lanzar estafas y otras actividades maliciosas.
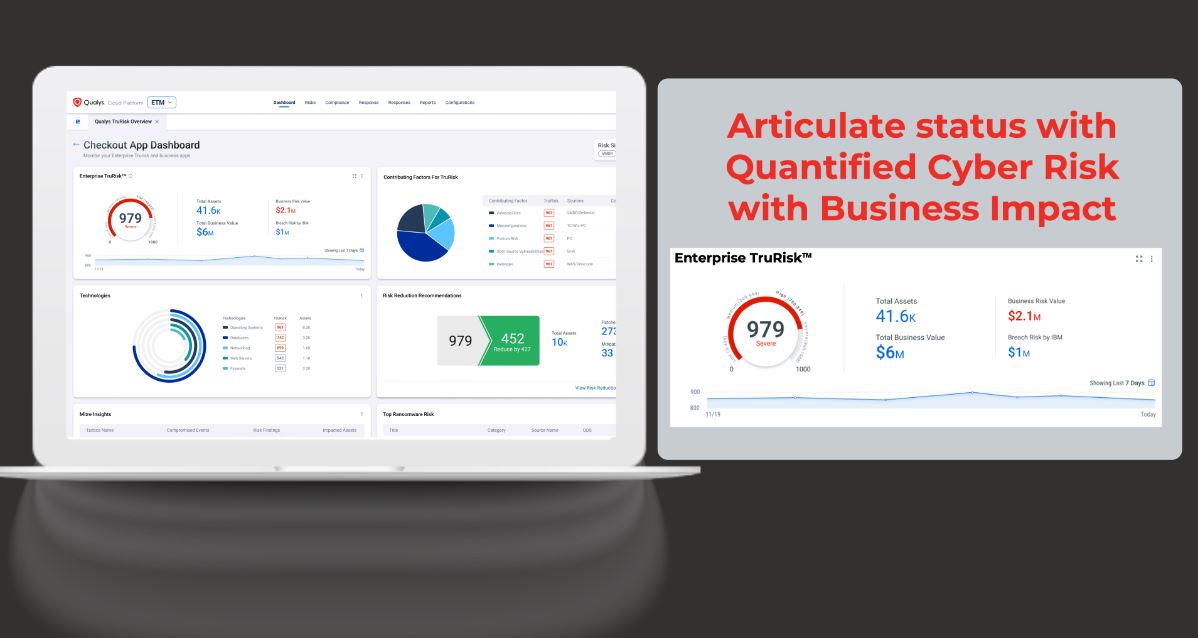
Qualys, Inc., proveedor pionero y líder de soluciones de cumplimiento y seguridad basadas en la nube, ha anunciado su nueva plataforma Qualys Enterprise TruRisk para ayudar a las organizaciones a medir de manera integral el ciberriesgo, comunicarlo de forma efectiva y eliminarlo proactivamente, con un enfoque dirigido por completo hacia el impacto del riesgo de ciberseguridad sobre el riesgo de negocio.
A pesar de que los usuarios han pasado menos tiempo online durante los meses de julio, agosto y septiembre, Avast, líder en seguridad digital y privacidad, y una marca de Gen™, ha bloqueado más de mil millones de ataques al mes durante este periodo, una cifra récord. El último Informe de Amenazas de Avast, desglosa algunos de los mayores riesgos de nuestro mundo digital, desde los ciberdelincuentes que utilizan ingeniería social e Inteligencia Artificial (IA) mientras realizan estafas hasta el aumento del adware y el malvertising.
VU, empresa global de ciberseguridad con más de 350 millones de usuarios en todo el mundo, ha presentado su producto Authentication Management 6.10, una solución que garantiza una autenticación robusta para lograr un acceso remoto seguro y ágil a aplicaciones, servicios, transacciones e infraestructuras críticas de las organizaciones. Authentication Management 6.10 ofrece una serie de beneficios para las compañías entre los que destacan la versatilidad, ya que admite una combinación de métodos de autenticación multifactor, y su capacidad de adaptación para una integración on-premises o en la nube de manera flexible, sencilla y personalizada.
Onfido, proveedor líder en tecnología de verificación de identidad, ha publicado su Informe sobre fraude de identidad 2024, que señala el creciente uso de herramientas de IA (inteligencia artificial) de fácil utilización como la causa de que los deepfakes se hayan multiplicado por 31 y las falsificaciones de identidad digital por 5, facilitando a los delincuentes la realización de ataques cada vez más sofisticados. Además, el informe indica que el 85% de los fraudes relacionados con la identidad en España se producen a través del DNI.
Un atacante solía tardar una media de 44 días en extraer los datos de una organización una vez que se veía comprometida (ahora es cuestión de horas) y, dado que las empresas tardan una media de 5,5 días en contener inicialmente un incidente, las soluciones de operaciones de seguridad heredadas ya no funcionan. Desde su debut, Cortex XSIAM® ha ayudado a los clientes a revolucionar su centro de operaciones de seguridad (SOC). Una empresa de servicios mejoró su tiempo medio de resolución de días a minutos, 270 veces más rápido que antes. Con el fin de mejorar aún más la galardonada plataforma de operaciones de seguridad impulsada por IA, Palo Alto Networks ha presentado hoy Cortex XSIAM 2.0, que incluye un nuevo marco de machine learning (BYOML).
Se han instalado en nuestro ordenador como antes lo hacían en nuestra despensa, con un sitio propio. Y, al igual que las de masa y harina, estas galletas digitales nos provocan un placer culpable: facilidad y sencillez, que nuestras páginas habituales nos recuerden, contraseñas y todo, aun a costa de ceder un poco de información.
La utilización de pasarelas y servicios de pago ofrecidos por las entidades bancarias es algo común a lo que los departamentos de finanzas y administración están acostumbrados. Es por eso por lo que los delincuentes suelen dirigir sus correos maliciosos precisamente a estos departamentos para tratar de engañar a algún usuario despistado. Para ello, el correo debe ser más o menos convincente y, si suplanta a una empresa, incluir algún tipo de logotipo o formato en el correo que no haga sospechar a la víctima.