Con más de 55 países celebrando elecciones este año, la manipulación, la desinformación y la transparencia de los procesos electorales fue uno de los debates que más interés despertó entre los más de 1.000 expertos en ciberseguridad que se dieron cita en una nueva edición de Mundo Hacker Day (www.mundohackerday.com), donde también se analizaron los riesgos de ciberseguridad de los JJ.OO de Paris 2024.
Con la campaña de la renta activa desde hace unas semanas, millones de contribuyentes se encuentran en pleno proceso de presentación de sus declaraciones. La comodidad y eficiencia de realizar este trámite de manera online, mediante la página web de Renta WEB o a través de la app de la AEAT, son indiscutibles; sin embargo, esta facilidad no viene exenta de riesgos.
En un mundo cada vez más digitalizado, el fraude por suplantación de identidad se ha convertido en una de las mayores amenazas para la seguridad digital, reportando pérdidas de más de 1.100 millones de dólares a las víctimas en 2023, según la FTC. Y es que este tipo de fraude puede adoptar múltiples formas, desde el phishing y el uso de aplicaciones móviles fraudulentas, hasta la creación de perfiles falsos en redes sociales.
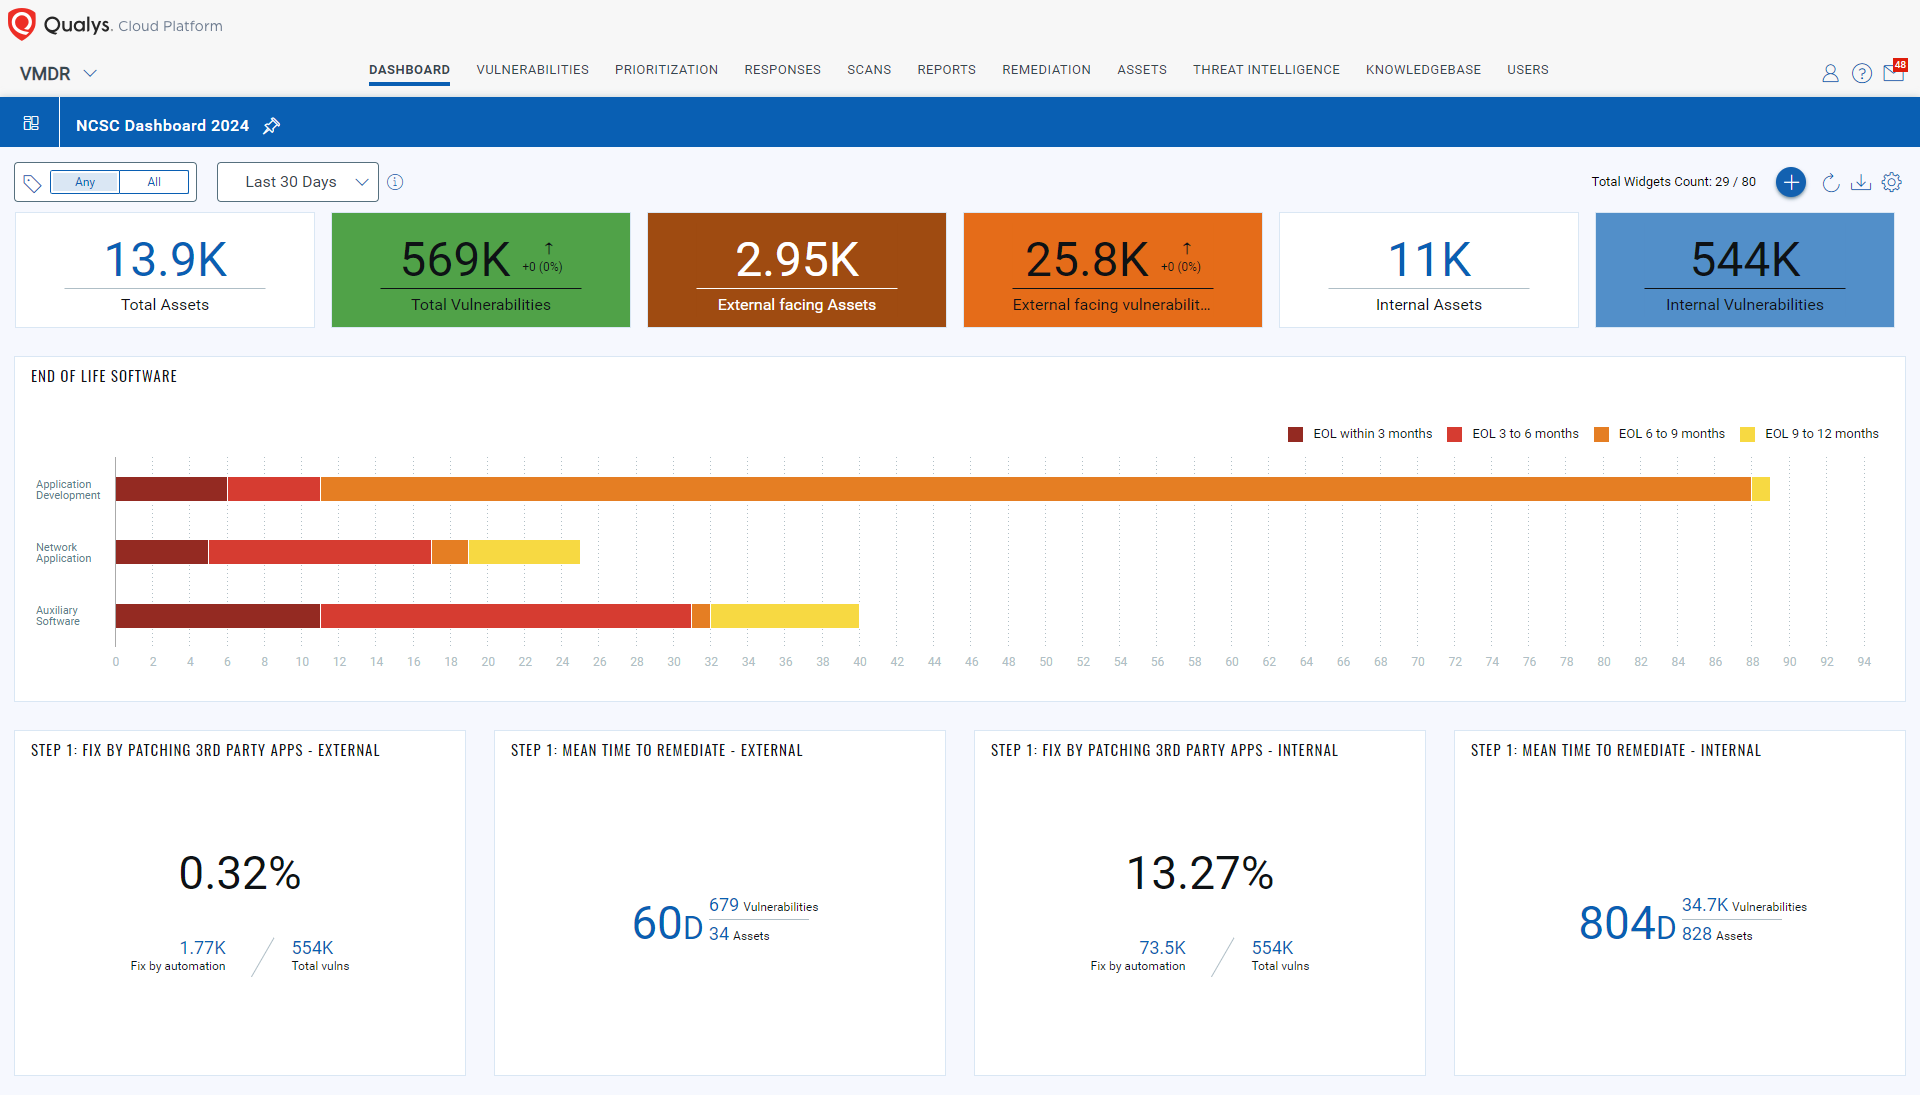
Qualys, Inc., proveedor pionero y líder de soluciones de cumplimiento y seguridad basadas en la nube, ha anunciado, en el marco de su Conferencia anual de Seguridad (QSC) para EMEA, su nuevo servicio gratuito durante un período de 30 días de la plataforma Qualys Enterprise TruRisk. Esta plataforma ayuda a las organizaciones a descubrir y clasificar de manera eficiente los activos internos y de Internet, así como a priorizar las vulnerabilidades para una remediación rápida y segura, alineándose con las directrices del Centro Nacional de Seguridad Cibernética (NCSC) del Reino Unido. El NCSC publicó recientemente una guía que recomienda parchear las vulnerabilidades de los servicios y software de Internet dentro de un plazo de 5 días y las vulnerabilidades no externas en un plazo de 7 días. A muchas organizaciones les resulta difícil descubrir con precisión todos sus activos, específicamente aquellos que están conectados a Internet, medir y priorizar el riesgo de manera eficiente y luego remediarlo. Los datos anónimos de la Unidad de Investigación de Amenazas (TRU) de Qualys indican que el tiempo medio de reparación (MTTR) para una organización del Reino Unido fue de 17 días para las vulnerabilidades externas y de 15 días para las amenazas internas.
En un mundo donde las redes sociales se han convertido en una extensión de nuestras vidas, es imperativo tomar precauciones para proteger nuestra privacidad y seguridad. Cada día, millones de personas comparten detalles personales, fotos, y actualizaciones sin medir las consecuencias de exponer información sensible en plataformas públicas. De hecho, se calcula que Europa septentrional y occidental tienen los mayores índices de penetración de las redes sociales del mundo, con casi el 84% de la población.
Los creadores juegan un papel fundamental en ayudar a mantener un ambiente seguro y entretenido para todos en TikTok. La plataforma se centra en capacitar a las personas con información sobre sus políticas y herramientas para que puedan expresarse con seguridad y conectar con los demás. Hoy, TikTok ha anunciado actualizaciones de sus Normas de la Comunidad que aclaran aún más sus reglas, junto con nuevas características que ayudan a los creadores a conocer sus políticas y comprobar el estado de su cuenta.
Palo Alto Networks, líder mundial en ciberseguridad, ha anunciado hoy un nuevo hito en la forma en que los centros de operaciones de seguridad (SOC) protegen la nube. Las nuevas innovaciones que forman parte de Cortex XSIAM® for Cloud refuerzan la plataforma Cortex XSIAM de Palo Alto Networks para ofrecer de forma nativa capacidades de detección y respuesta en la nube en una solución unificada, convirtiendo a Cortex XSIAM en la primera plataforma SOC del sector optimizada para la nube.
La peor pesadilla de un padre es recibir la llamada de un numero desconocido y al otro lado de la línea oír a su hijo pidiendo ayuda. El miedo se acentúa cuando escucha al «secuestrador» que se pone al teléfono para pedir un rescate a cambio de volver a verle. Aunque el escenario pueda parecerse al guion de una película de Hollywood, los secuestros virtuales se han vuelto cada vez más frecuentes en todo el mundo.
Campus Tik Tok ha formado a 9.157 jóvenes de centros educativos de toda España durante este curso escolar y 20.000 en total, desde que el programa se puso en marcha en 2022. Esta es la segunda edición de Campus TikTok, la iniciativa educativa que han creado conjuntamente TikTok España y la Fundación Cibervoluntarios, cuyo objetivo principal es educar a jóvenes, padres, tutores y maestros sobre seguridad y responsabilidad digital en la plataforma. En total, este curso se han realizado 439 talleres para jóvenes en centros educativos de toda España, alcanzando también a las zonas rurales.
La nueva Ley de Ciberresiliencia de la UE regulará por primera vez la ciberseguridad de todos los productos digitales, algo necesario para mejorar la ciberprotección desde la primera fase de diseño de estos artículos. En este contexto, desde S2 Grupo, especializada en ciberseguridad y ciberinteligencia, han destacado que con esta medida se combatirá uno de los grandes problemas de la mayor parte de los dispositivos, y es que no habían sido diseñados pensando en patrones de ciberseguridad, lo que se llama security by design, y esto hacía que tuvieran muchos puntos vulnerables desde los que un atacante podría acceder a las redes locales.