
A pesar de haber más de 140 leyes de privacidad nacionales y multinacionales en todo el mundo, el 46% de los consumidores consideran que no pueden proteger sus datos de forma eficaz. En España, el porcentaje aumenta hasta el 51%.
Sigue leyendoA pesar de haber más de 140 leyes de privacidad nacionales y multinacionales en todo el mundo, el 46% de los consumidores consideran que no pueden proteger sus datos de forma eficaz. En España, el porcentaje aumenta hasta el 51%.
Sigue leyendo
Desde el inicio de la pandemia se ha presenciado una enorme transición al uso del trabajo remoto. No obstante, administrar esta realidad laboral es todo un desafío, ya que una nueva infraestructura de tecnologías de la información (TI) también requiere de importantes inversiones.
Sigue leyendo
Internet se ha convertido en una herramienta muy importante en nuestra vida cotidiana, ya que en ella podemos encontrar prácticamente de todo y se pueden realizar muchísimas gestiones. Su uso es diario para millones de personas en España, especialmente a través del teléfono móvil, tal y como recoge un estudio realizado este año por ESET España, compañía pionera en antivirus y experta en ciberseguridad, que muestra que este sigue siendo el dispositivo más utilizado para conectarse a la red. Concretamente, el 72 % de las mujeres encuestadas y el 61 % de los hombres aseguran que navegan por la red principalmente con el móvil.
Sigue leyendo
En España, el 81,7% de la población ha escuchado hablar sobre las criptomonedas, mientras que un 16% es poseedor de alguna. La esencia de la moneda virtual, que nació para ser dinero descentralizado y, cuyo anonimato, se vinculaba a una mayor protección de los datos de los clientes que realicen compras con esta divisa, parece que está cambiando. Forzada por los gobiernos de distintos países como Venezuela, El Salvador, Cuba, China e incluso España.
Sigue leyendo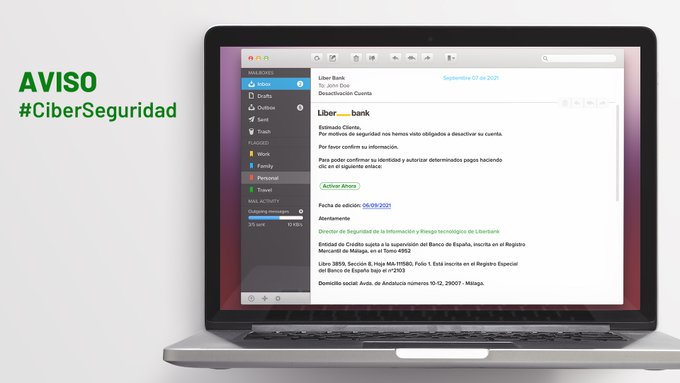
El phishing bancario clásico sigue siendo una de las amenazas más recurrentes que los usuarios suelen encontrar en sus buzones de entrada de correo electrónico. Constantemente se ven nuevas campañas que tratan de pillar desprevenidas a sus víctimas, campañas que cada vez están mejor elaboradas y resultan más convincentes.
Sigue leyendo
Con la creciente amenaza de los ataques a la cadena de suministro, tal y como demuestran las campañas recientes como SolarWinds y Kaseya, los investigadores de amenazas en la nube de Unit 42 de Palo Alto Networks trataron de entender este tipo de ataques para ayudar a las empresas a protegerse de ellos.
Sigue leyendo
Los investigadores de ESET, firma experta en ciberseguridad, han descubierto un nuevo grupo de ciberespionaje que ataca principalmente a hoteles de todo el mundo, pero también a gobiernos, organizaciones internacionales, empresas enfocadas en la ingeniería y bufetes de abogados.
Sigue leyendo
Los daños causados por los ataques internos -insiders- a los sistemas de información de las empresas en EE.UU. crecieron un 31% en los últimos tres años, con un coste medio de más de 11 millones de dólares, según el estudio 2020 Cost of Insider Threats: Global. También aumentó un 47% la frecuencia de los incidentes que, de media, tardan 77 días en contenerse. De los tres grandes perfiles de insiders: usuarios negligentes, los infiltrados y los ladrones de credenciales, éstos últimos son los que causan más daño, si bien representan solo una cuarta parte de los ataques.
Sigue leyendo
Aunque el principal temor de muchas organizaciones sean los atacantes en la sombra que despliegan exploits de día cero hechos a medida desde la distancia, las mismas, y sobre todo aquellas que se embarcan en ambiciosos proyectos de transformación digital, afrontan hoy un riesgo mucho más real: el error humano.
Sigue leyendo
Las contraseñas tienen los días contados ya que la inseguridad en torno a ellas ha puesto en jaque su fiabilidad. Si nos centramos en la seguridad, los principales problemas en el uso de claves son los siguientes: generalmente, los usuarios emplean claves o pines débiles y repetitivos para diferentes aplicaciones, bancarias o no. Considerando esto, los atacantes buscan pares de nombre de usuario/contraseña de un sitio, y luego intentan reutilizarlos en sitios más lucrativos. Y ya no es suficiente con usar claves combinadas (letras, números y símbolos), ya que según el Instituto Nacional de Estándares y Tecnología (NIST), del Departamento de Comercio de Estados Unidos, se trata de una práctica obsoleta que se debería abandonar por la reiteración de uso en otros accesos. Y no hay que dejar de lado que el olvido de las claves es otro problema para los usuarios.
Sigue leyendo
