
Además de las pérdidas de vidas humanas y la salud, el desempleo es una de las consecuencias más devastadoras del Covid-19. De hecho, las cifras actuales en España superan los 3,8 millones de parados, según el SEPE, lo que supone casi un 10% más que en marzo. Las altas tasas de parados hacen que las empresas sean mucho más vulnerables frente a intentos de phishing que utilizan como gancho asuntos como “solicitud de trabajo” o “con respecto a la solicitud de trabajo”. El equipo de investigadores de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, han detectado una nueva campaña de ciberamenazas por medio de la cual los cibercriminales utilizan documentos que simulan ser currículos para difundir distintos tipos de malware.
Sigue leyendo


 Los investigadores de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, alertan sobre una vulnerabilidad en una función de Windows que protege contra un tipo de ataque conocido como Path-Traversal. El nombre técnico de esa función central es «PathCchCanonicalize«, y representa la API oficial que Windows recomienda a los desarrolladores para aumentar los niveles de defensa contra los ataques de Path-Traversal.
 A pesar de los pasos hacia adelante que se están dando para salir de la crisis actual, el Covid-19 se mantiene como el epicentro de la actualidad informativa, algo que los cibercriminales están aprovechando para lanzar sus campañas de ataque. De hecho, durante los últimos quince días, los investigadores de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, han detectado 192.000 ciberataques semanales relacionados con la pandemia. Este dato supone un aumento del 30% en comparación con las semanas anteriores y, en esta nueva oleada,. los cibercriminales siguen apostando por el phishing como principal ciberamenaza para suplantar a entidades como la Organización Mundial de la Salud, la ONU o empresas privadas como Zoom, Microsoft Teams o Google Meet.
 Check Point Research, división de Inteligencia de Amenazas Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su último Índice Global de Amenazas de abril de 2020. En esta nueva entrega, los investigadores de la compañía alertan de que a lo largo del último mes han detectado varias campañas de spam relacionadas con el coronavirus (COVID-19) que distribuyen una nueva variante del troyano de acceso remoto llamado Agent Tesla. Este ciberataque afectó al 3% de las empresas en todo el mundo en abril, situándose en tercera posición entre laos malware más buscados.
 Desde hoy son muchas las empresas que vuelven a trabajar a las oficinas y afrontan una nueva realidad profesional centrada en entornos de trabajo mixtos, que combinan el formato presencial con el teletrabajo. Esto es posible gracias a las nuevas tecnologías y a los dispositivos móviles, que ofrecen innumerables beneficios, pero que también suponen un foco de peligro para la seguridad de la información corporativa si no se protege. Ante este escenario, Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, aconseja a las empresas poner en marcha una estrategia de ciberseguridad basada en estos pilares:
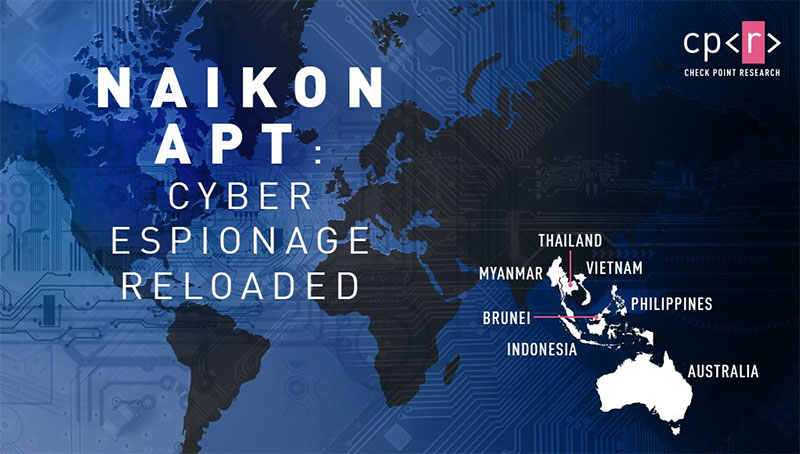 Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha descubierto a Naikon, un grupo chino APT que llevaba 5 años realizando operaciones de ciberespionaje contra varios gobiernos de Asia y Pacífico. Naikon reconoció en 2015 la autoría de varios ataques contra organismos gubernamentales y otras organizaciones en países situados alrededor del Mar de China, que tenían como objetivo acceder a información política confidencial. Sin embargo, durante ese mismo año el grupo parecía haber cesado su actividad, pero fue solo en apariencia, puesto quelos investigadores de la compañía han descubierto que el grupo no sólo se ha mantenido en activo durante los últimos cinco años, sino que también ha incrementado sus acciones de ciberespionaje durante todo el 2019 y el primer trimestre de 2020.

