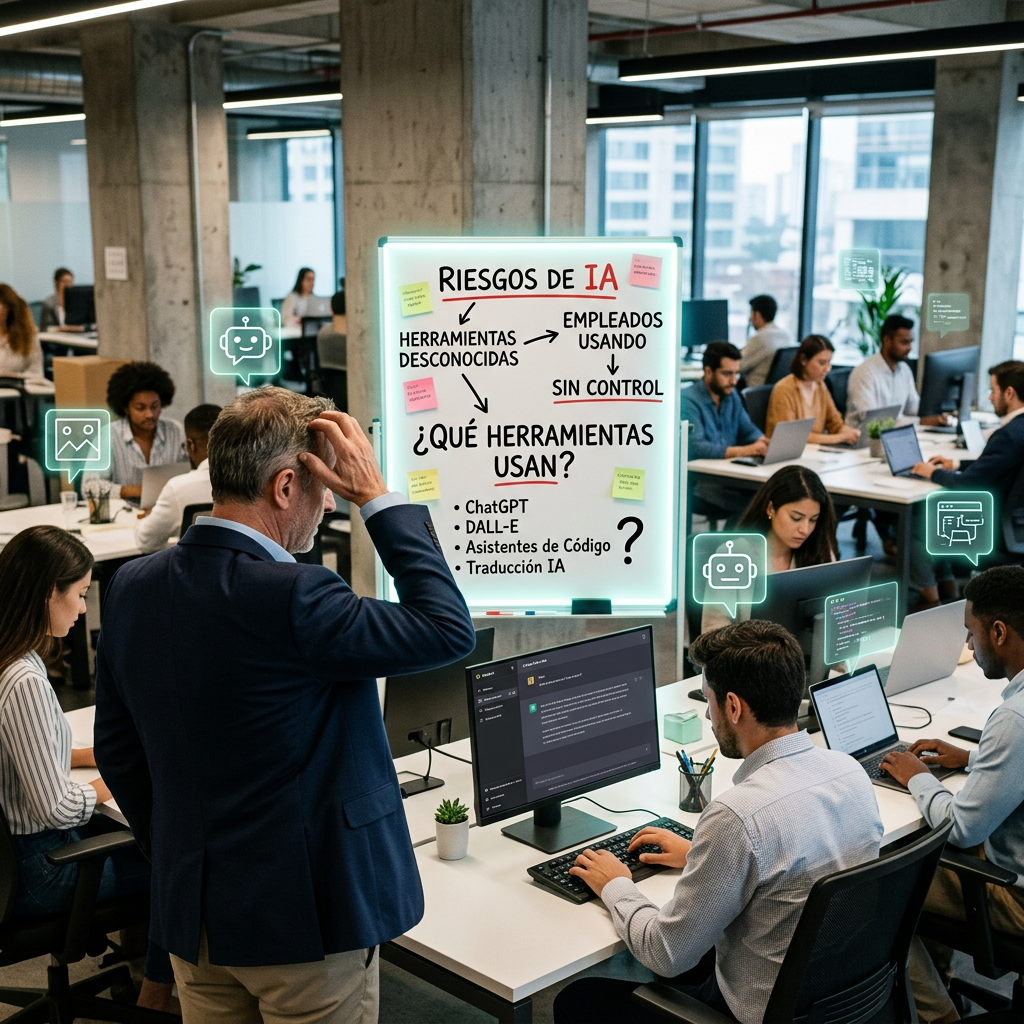
La inteligencia artificial ya forma parte del día a día de las empresas. Redactar documentos, resumir información, traducir textos o analizar datos son algunas de las tareas para las que los empleados recurren cada vez más a herramientas de IA. El problema aparece cuando estas aplicaciones se utilizan sin que la empresa sepa cuáles son, para qué se emplean o qué información se introduce en ellas.
Es lo que se conoce como shadow AI, el uso de herramientas y servicios de inteligencia artificial fuera de los procesos, plataformas o aplicaciones aprobados por la empresa. Según el ESET SMB Cyber Readiness Index 2026, el 73% de las empresas encuestadas está integrando tecnologías de IA, mientras que un 40% no cuenta con políticas que restrinjan el uso de aplicaciones de IA fuera de los procesos o plataformas autorizados.
Para una empresa, el riesgo no está únicamente en utilizar una herramienta de IA desconocida. También está en perder visibilidad sobre los datos corporativos que llegan a estos servicios. Un empleado puede, por ejemplo, copiar información interna en una herramienta pública para resumirla, analizarla o mejorar su redacción sin ser consciente de cómo se procesa esa información o de las condiciones de almacenamiento y tratamiento del servicio.
Además, muchas de estas herramientas funcionan en la nube y pueden conectarse con otros servicios, aplicaciones o recursos de la empresa. En el caso de los agentes de IA, estas conexiones pueden permitirles acceder a archivos, utilizar servicios externos o ejecutar determinadas acciones, ampliando la superficie que la empresa necesita controlar.
“El objetivo no debería ser prohibir el uso de la inteligencia artificial, sino saber cómo se está utilizando. Una empresa necesita conocer qué herramientas utilizan sus empleados, qué información pueden introducir en ellas y qué permisos tienen. Sin esa visibilidad es muy difícil gestionar el riesgo”, explica Josep Albors, responsable de Investigación y Concienciación de ESET España.
Un nuevo reto para empresas y partners tecnológicos
La expansión de la inteligencia artificial también está modificando las necesidades de seguridad de las empresas y el papel que desempeñan los partners tecnológicos. La incorporación de estas herramientas requiere definir criterios claros sobre cuáles pueden utilizarse, qué tipo de información pueden manejar y qué controles deben aplicarse para reducir los riesgos asociados a su uso.
“La llegada de la IA está cambiando también las necesidades de seguridad de las empresas. Para los partners, esto supone acompañar a sus clientes no solo en la elección de las herramientas, sino también en establecer unas reglas claras sobre cómo utilizarlas y qué información puede compartirse”, señala David Sánchez, director de Canal de ESET España.
Cómo reducir el riesgo del Shadow AI
Para minimizar la exposición a este tipo de riesgos, ESET recomienda a las organizaciones adoptar medidas como:
- Establecer una política clara sobre el uso de herramientas de inteligencia artificial.
- Definir qué aplicaciones están autorizadas dentro de la empresa.
- Limitar la introducción de información sensible en servicios públicos de IA.
- Formar a los empleados sobre qué datos pueden compartir y cuáles no.
- Revisar periódicamente los permisos de las herramientas y agentes de IA conectados a recursos corporativos y supervisar su actividad.
La inteligencia artificial puede ayudar a las empresas a trabajar de forma más rápida y eficiente, pero su adopción no debería quedar al margen de la estrategia de seguridad. Conocer qué herramientas de IA se utilizan dentro de la organización, quién las emplea y cómo interactúan con la información corporativa es el primer paso para aprovechar sus ventajas sin comprometer la seguridad.
«La inteligencia artificial ya forma parte del trabajo diario de muchas organizaciones. El reto no es impedir su uso, sino garantizar que se utiliza de forma segura, con visibilidad y bajo criterios definidos por la empresa. Solo así será posible aprovechar todo su potencial sin convertirla en un nuevo punto ciego para la organización«, concluye Albors.
 El Candelero Tecnológico
