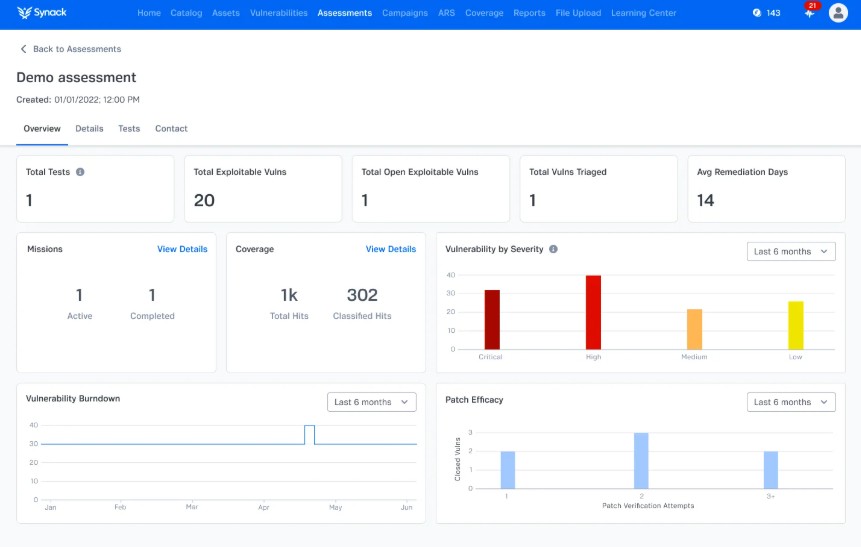
Synack amplía su disponibilidad en nuevos importantes marketplaces

Synack, la plataforma de pruebas de penetración que combina IA y personal humano para la validación continua de la seguridad, ha anunciado hoy que sus pruebas de seguridad ofensivas ya están disponibles en nuevos importantes marketplaces: AWS Marketplace, Microsoft Marketplace, Google Cloud Marketplace y el programa AWS Marketplace Distributor Seller of Record (DSOR) de Carahsoft.

Para muchas organizaciones, las decisiones de compra pasan cada vez más por los mercados y los canales de adquisición que ya utilizan para gestionar el gasto en la nube y las relaciones con los proveedores. Hacer que Synack esté disponible en estas plataformas tan utilizadas permite a los equipos de seguridad contratar pruebas de penetración de la forma que mejor se adapte a sus necesidades.

Sigue leyendo →
Synack se integra con Wiz para unificar los resultados de las pruebas de penetración junto con los datos de seguridad en la nube

Synack, la plataforma de pruebas de penetración que combina IA y trabajo humano para la validación continua de la seguridad, ha anunciado hoy una integración con Wiz. La integración exporta las vulnerabilidades detectadas a través de la plataforma Synack directamente a la vista «Resultados de pruebas de penetración» de Wiz, que forma parte de la gestión unificada de vulnerabilidades de Wiz.

Sigue leyendo →

Synack incorpora informes para directivos a su plataforma de pruebas de penetración con IA y personal humano

Synack, la plataforma de pruebas de penetración con IA y personal experto para la validación continua de la seguridad, ha anunciado hoy una nueva experiencia de generación de informes en la plataforma Synack, que ofrece a los equipos de seguridad y a los ejecutivos una vía más rápida y clara para ir desde los hallazgos verificados hasta la acción.

La actualización introduce un resumen ejecutivo generado por IA que sintetiza los hallazgos para que los CISO y los miembros del consejo de administración puedan comprender rápidamente los riesgos explotables y las medidas recomendadas. Una vista previa en tiempo real permite a los equipos ver cómo quedará un informe mientras lo elaboran. Los informes terminados se pueden guardar como plantillas, compartir a través de un enlace de visualización en el portal o exportar a PDF para distribuirlos fuera de la plataforma.

Sigue leyendo →

NetSPI y Synack se fusionan para crear una plataforma líder en ciberseguridad ofensiva

NetSPI®, líder mundial en pruebas de penetración modernas, y Synack, líder mundial en validación continua de seguridad, han anunciado hoy un acuerdo definitivo para fusionarse y crear la plataforma líder del sector en ciberseguridad ofensiva. La fusión reúne a dos de las principales organizaciones de seguridad ofensiva dirigidas por expertos e integra la IA agentiva en toda la plataforma combinada para ofrecer pruebas y validación continuas a escala empresarial.

Sigue leyendo →

Iberia Cards apuesta por la validación continua de la ciberseguridad con IA y expertos humanos

Synack, la plataforma de pruebas de penetración que combina IA y expertos humanos para la validación continua de la seguridad, ha anunciado hoy que una entidad emisora de tarjetas regulada por el Banco de España, Iberia Cards, ha adoptado el Synack Red Team (SRT) junto con las pruebas de penetración de Sara AI para ir más allá de las pruebas de cumplimiento anuales y de alcance fijo, y pasar a un modelo de validación continua de la seguridad.

Sigue leyendo →

Una nueva investigación sobre NatJack pone de manifiesto debilidades de diseño en las principales implementaciones de NAT

Synack, la plataforma de pruebas de penetración que combina IA y expertos humanos para la validación continua de la seguridad, ha anunciado hoy una nueva investigación del miembro del Synack Red Team, Malcolm Stagg, que muestra NatJack, una clase de ataques que aprovecha supuestos de confianza arraigados desde hace tiempo en las implementaciones de traducción de direcciones de red. Stagg ha presentado hoy los resultados en Black Hat USA 2026. Las pruebas han identificado comportamientos vulnerables en implementaciones desarrolladas de forma independiente, como Windows, Linux y macOS, y hasta la fecha se han asignado dos CVE.

Sigue leyendo →

Un estudio de Synack revela que el 95% de los equipos de seguridad de las empresas detectan vulnerabilidades graves o críticas fuera de las pruebas programadas

Synack, líder en validación continua de la seguridad, ha publicado hoy “The State of Continuous Security Validation” (“El estado de la validación continua de la seguridad”), un estudio de mercado realizado entre responsables y profesionales de la seguridad empresarial. La investigación revela que el 95% descubrió vulnerabilidades altas o críticas fuera de los periodos de pruebas programados durante el último año, incluyendo un 42% que lo hizo al menos una vez al mes. Los resultados ponen de manifiesto una brecha cada vez mayor entre la velocidad de cambio en los entornos empresariales y la periodicidad de las pruebas puntuales.

Sigue leyendo →

Synack y NEVERHACK llevan el pentesting con IA de Sara a organizaciones de toda España y Portugal

Synack, la plataforma de pentesting que combina IA y experiencia humana, se ha asociado con NEVERHACK, una empresa de ciberseguridad con un equipo sobre el terreno y un profundo conocimiento local en España y Portugal, para llevar Sara AI Pentesting a las organizaciones de la región ibérica.

Sara AI Pentesting, impulsada por el Synack Autonomous Red Agent, combina la IA con el Synack Red Team (SRT), una comunidad de hackers éticos de élite seleccionada a nivel mundial. Juntos, ofrecen un nivel de validación continua de la seguridad que antes solo estaba al alcance de las grandes empresas, lo que hace que la cobertura continua de la superficie de ataque y la validación de vulnerabilidades en el mundo real sean accesibles para organizaciones de todos los tamaños.

Sigue leyendo →

Los agentes autónomos de IA se consolidan como una nueva superficie de riesgo en ciberseguridad que las empresas aún no están preparadas para gestionar

La adopción acelerada de agentes autónomos de inteligencia artificial está transformando la forma en que las organizaciones automatizan procesos críticos, pero también está generando una nueva superficie de riesgo que muchas empresas todavía no saben cómo gestionar, según expertos en ciberseguridad.

A diferencia de los sistemas de IA tradicionales, los agentes autónomos no se limitan a responder consultas o generar contenido, sino que pueden ejecutar acciones, interactuar con múltiples sistemas corporativos y tomar decisiones de forma independiente dentro de flujos de trabajo complejos. Esta evolución está impulsando importantes beneficios en términos de eficiencia y escalabilidad, pero también plantea nuevos retos en materia de seguridad, gobernanza y control.

Sigue leyendo →

Synack amplía su asociación con CREST con nuevas vías de certificación para el Synack Red Team

Synack, la plataforma de pruebas de penetración basada en IA con intervención humana, ha anunciado la ampliación de su larga colaboración con el Consejo de Evaluadores de Seguridad Ética Registrados (CREST, por sus siglas en inglés), una organización internacional sin ánimo de lucro que establece el estándar para las pruebas técnicas de seguridad. La ampliación incorpora dos nuevas certificaciones CREST al programa Synack Red Team (SRT) Pathways, que ofrece a los investigadores de seguridad con certificación CREST una vía directa para unirse al SRT, y proporciona a los clientes empresariales una garantía adicional de que los investigadores que trabajan en sus proyectos cuentan con credenciales verificadas de forma independiente.

Sigue leyendo →