Nueva estafa por SMS suplanta a Netflix para robar datos de pago en España

Un intento de fraude por SMS (smishing) suplanta a Netflix para engañar a los usuarios y conseguir que faciliten sus datos personales o bancarios. A través de un SMS fraudulento, los ciberdelincuentes aseguran que el último pago de la suscripción ha sido rechazado y advierten de que la cuenta será suspendida. Para evitarlo, instan al usuario a “renovar” el pago a través de un enlace incluido en el propio SMS.

La campaña utiliza así dos técnicas habituales de ingeniería social: la suplantación de una marca ampliamente reconocida y la generación de urgencia, en este caso mediante la amenaza de perder el acceso a la cuenta. El objetivo es conseguir que la víctima actúe rápidamente sin comprobar previamente si existe realmente algún problema con su suscripción.

Sigue leyendo →
El 32% de los españoles ya ha sufrido algún intento de estafa online, según PaynoPain

Woman on phone beside laptop showing a fake Spanish bank login page

Coincidiendo con el mes de la ciberseguridad, la protección de las transacciones digitales y la garantía de entornos seguros se posicionan como el mayor reto estratégico del comercio electrónico en España.  PaynoPain, proveedor de soluciones de pago, ha revelado en su encuesta ‘Métodos de pago: La decisión definitiva’ de 2026 que el 32% de los españoles ha reconocido ser víctima de un intento directo de estafa o fraude al intentar abonar una compra por internet. 

Esta amenaza se manifiesta a través de un flujo constante de intentos de engaño: un 19% de los encuestados asegura recibir correos electrónicos o SMS sospechosos (phishing o smishing) a diario, mientras que un 32% los sufre semanalmente y otro 32% con frecuencia mensual. Tan solo un 2% de los usuarios afirma no estar expuesto nunca a este tipo de comunicaciones fraudulentas.

Sigue leyendo →

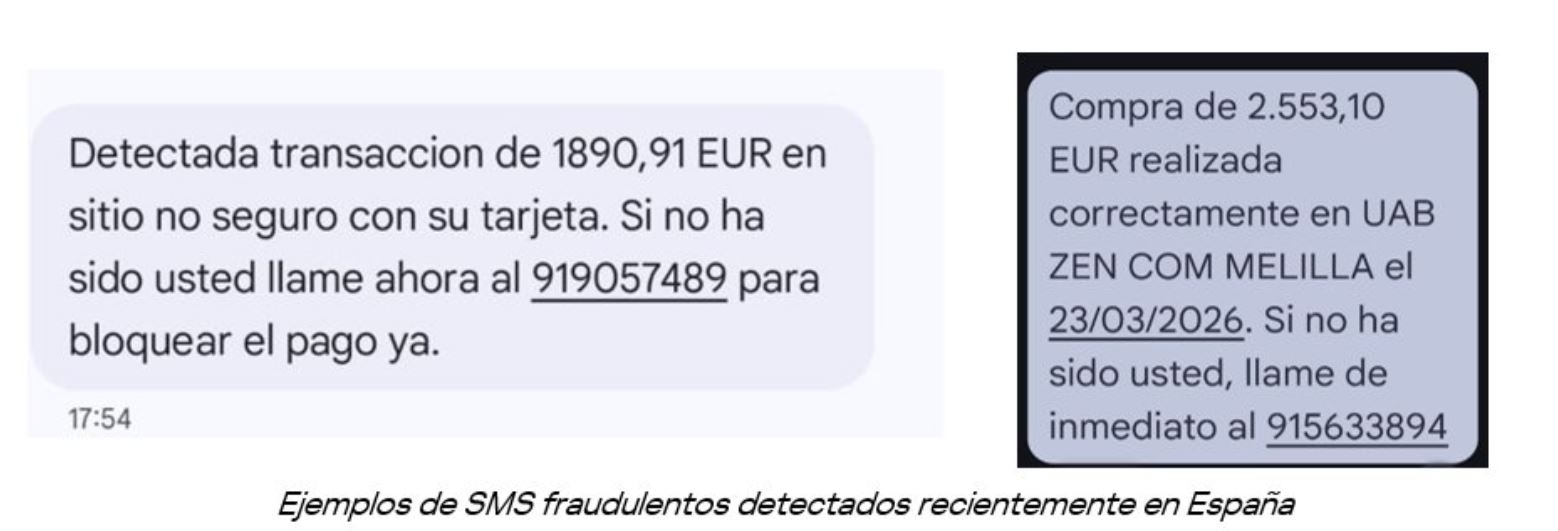
Alerta: Nueva oleada de SMS fraudulentos suplanta a bancos españoles para robar dinero y credenciales

Kaspersky alerta de una nueva campaña de fraude por SMS (smishing) en la que los ciberdelincuentes se hacen pasar por entidades bancarias para engañar a los usuarios y robar su dinero. En estos mensajes, los ciberdelincuentes informan de una supuesta operación bancaria, como una compra o transferencia que no es real, y piden a los usuarios actuar de forma inmediata, generalmente llamando a un número de teléfono o verificando la transacción. El objetivo es generar urgencia para que la víctima actúe cancelando el pago y termine facilitando datos confidenciales o autorizando operaciones fraudulentas.

Sigue leyendo →

El fraude del paquete retenido vuelve por Reyes

Llega Las prisas por recibir los regalos de Reyes convierten estas fechas en uno de los momentos más favorables para el smishing, una modalidad de fraude que se basa en el envío de SMS que suplantan a empresas de mensajería. Los mensajes alertan de supuestos problemas con un envío y piden acciones inmediatas como “pagar una pequeña tasa”, “confirmar datos” o “reprogramar la entrega”. En realidad, el objetivo es redirigir a la víctima a una web fraudulenta para robar credenciales, datos personales o información bancaria.

Sigue leyendo →

Cómo frenar en minutos las estafas digitales más habituales durante estas navidades

La Navidad vuelve a situar a consumidores y empresas en uno de los momentos de mayor exposición al fraude digital. Coincidiendo con el pico de compras online y entregas, Stratesys advierte de un aumento de estafas basadas en smishing (phishing por SMS) y en técnicas de suplantación cada vez más creíbles gracias a la inteligencia artificial. En estas semanas se repite un patrón ya conocido, mensajes que simulan incidencias con pedidos, cargos sospechosos o bloqueos de cuenta y que buscan provocar una reacción inmediata por parte del usuario.

Sigue leyendo →

Cinco hábitos digitales para esquivar el smishing este otoño, según ESET

Octubre da comienzo al Mes Europeo de la Ciberseguridad (ECSM), una iniciativa que busca concienciar a ciudadanos, empresas e instituciones sobre la importancia de reforzar los hábitos digitales. En este contexto, ESET, compañía líder en ciberseguridad, alerta del crecimiento de una de las amenazas más comunes y peligrosas: el smishing, fraudes a través de SMS y llamadas.

Sigue leyendo →

Los 5 ciberataques más frecuentes de cara al Black Friday (y cómo evitarlos)

Se acerca el Black Friday (viernes, 29 de noviembre) y, con él, el pistoletazo de salida de las compras navideñas. Decenas de reclamos y ofertas atraen a los ‘cibercompradores’ que, según los datos del Observatorio Cetelem, realizarán un gasto medio de 280€.

El 70% de los españoles comprarán en esta campaña, un 20% más con respecto al año anterior, siendo Internet el canal preferido para realizar dichas compras, motivo por el cual debemos estar más atentos frente a posibles ciberestafas, ya que buena parte de los ataques que se producen son por medio de ingeniería social, es decir, engañando a una persona haciéndose pasar por quien no se es para obtener información privada o dinero.

Sigue leyendo →

Una app maliciosa suplanta a la AEMET mediante Smishing: Check Point Software destaca la importancia de protegerse contra estos ataques

La Agencia Estatal de Meteorología (AEMET) ha emitido una alerta sobre una estafa de Smishing en la que se utiliza su nombre para enviar mensajes de texto fraudulentos a los ciudadanos. En este sentido, Check Point® Software Technologies Ltd., proveedor líder en soluciones de ciberseguridad en la nube basadas en IA, destaca la importancia de protegerse contra este tipo de amenazas, que explotan el miedo y la urgencia para manipular a los usuarios, aprovechándose de la preocupación generada por la DANA.

Sigue leyendo →

7 consejos para identificar el QRishing y ser capaces de evitarlo

“Engañar a una persona siempre es más fácil que hacerlo a una máquina”. A partir de esta premisa se sustenta el phishing y las diferentes artimañas que emplean los ciberdelincuentes para estafar o robar información de los ciudadanos. La ingeniería social se ha establecido como la técnica predilecta de los ciberdelincuentes para ganarse la confianza de los usuarios y que así haga algo bajo su manipulación y engaño, como puede ser ejecutar un programa malicioso, facilitar sus claves privadas o comprar en sitios web fraudulentos.

Sigue leyendo →

Cinco señales de alerta para evitar las ciberestafas en la campaña de la Renta 2022

La empresa S2 Grupo, especializada en ciberseguridad y gestión de sistemas críticos, ha advertido que este año durante el desarrollo de la campaña de la declaración de la renta 2022 se ha detectado un aumento de los ciberdelitos de los tipos phising y smishing.

Sigue leyendo →