España se consolida como foco de actividad hacktivista en Europa tras el repunte de ciberataques en febrero

Los conflictos geopolíticos se están trasladando al ciberespacio. La creciente tensión internacional está impulsando un aumento significativo de los ciberataques a nivel global, tanto por parte de grupos respaldados por Estados como de colectivos hacktivistas alineados con intereses políticos.

Según el Informe de Ciberinteligencia de febrero de 2026, elaborado por la compañía especializada en ciberseguridad Secure&IT, durante el último mes se han identificado 955 ciberataques publicados por grupos criminales, frente a los 882 registrados en enero, lo que supone un incremento del 8% en la actividad cibercriminal.

Sigue leyendo →
Qualys publica el mayor estudio sobre explotación y remediación de vulnerabilidades realizado hasta la fecha

Qualys, Inc., proveedor pionero y líder de soluciones de TI, seguridad y cumplimiento en la nube, ha hecho público un nuevo estudio de investigación en el que se analizan en profundidad las tendencias de explotación de vulnerabilidades y sus plazos. El estudio, que analiza más de 1.000 millones de registros CISA KEV en más de 10.000 organizaciones de todo el mundo a lo largo de un período de cuatro años (2022–2025), es la mayor investigación sobre vulnerabilidades y explotación realizada hasta la fecha. Bajo el título “The Broken Physics of Remediation“ (“La física rota de la remediación”), el informe de Qualys concluye que la velocidad es un factor crítico en la ciberseguridad actual, y que la única forma de contrarrestar el ritmo al que los atacantes están armando exploits es con el uso de inteligencia artificial y automatización para priorizar los riesgos que realmente importan.

Sigue leyendo →

BauWatch identifica 10 medidas para evitar retrasos y sobrecostes en proyectos de construcción

BauWatch, compañía especializada en soluciones móviles de videovigilancia inteligente, advierte del impacto que están causando robos, vandalismo y accesos no autorizados en los costes y plazos de los proyectos de construcción.

El 39% de los proyectos afectados por incidentes de seguridad experimenta retrasos de entre 1 y 4 semanas, de acuerdo con el último Informe sobre el crimen de BauWatch. Además, las pérdidas asociadas a la delincuencia en la construcción superan los 1.500 millones de euros anuales en Europa.

Sigue leyendo →

Solo cuatro de cada diez empresas creen que sus empleados están preparados para identificar amenazas de IA

Executives view screen: EMPRESAS Y AMENAZAS DE IA: PREPARACIÓN LIMITADA, RIESGOS EMERGENTES, PLAN DE CONTINGENCIA.

La formación sobre seguridad se está consolidando como una herramienta clave para reducir el riesgo cibernético en las organizaciones. Sin embargo, pese a los avances, muchas organizaciones siguen teniendo dificultades para preparar adecuadamente a sus empleados frente a nuevas amenazas, especialmente las impulsadas por inteligencia artificial.

Así lo revela el Informe sobre Concienciación y Formación en Ciberseguridad 2025 de Fortinet, elaborado a partir de las respuestas de 1.850 directivos de TI y seguridad de todo el mundo, que analiza cómo las organizaciones están abordando la formación en seguridad y qué brechas siguen existiendo.

Sigue leyendo →

Armis anuncia el primer informe que advierte sobre las brechas de seguridad en el desarrollo nativo de IA

Computer screen displaying Python code with a red warning box saying, SECURITY BREACH DETECTED - UNAUTHORIZED ACCESS ATTEMPT - SYSTEM COMPROMISED. INITIATE LOCKDOWN. Source IP: Unknown. Data Exfiltration in Progress.

Armis, compañía de seguridad y gestión de exposición cibernética, advierte que la rápida adopción del desarrollo nativo de IA entre las empresas está superando las medidas de seguridad críticas, dejando a las organizaciones expuestas a vulnerabilidades sistémicas.

Sigue leyendo →

El apoyo de la alta dirección en materia de ciberseguridad crece un 30% en la mediana empresa

El apoyo de la alta dirección en materia de ciberseguridad en la mediana empresa ha crecido en un 30% respecto el año pasado, lo que resulta indispensable para alinear la estrategia de seguridad con los objetivos de la empresa e integrar la ciberseguridad en la cultura de la organización. Esta es una de las conclusiones del II Barómetro de la Ciberseguridad en la Mediana Empresa, que acaba de publicar Cylum, la unidad de negocio de Factum que ofrece servicios gestionados de ciberseguridad adaptados a las necesidades de este tipo de compañías.

Sigue leyendo →

La Junta de Extremadura selecciona a Kyndryl para impulsar la modernización tecnológica

Kyndryl, proveedor líder de servicios tecnológicos empresariales críticos, anunció hoy su contrato con la Junta de Extremadura para apoyar la tecnología sobre la que se apoyan los servicios públicos de los que disfrutan los residentes en la región. Como parte de esta colaboración, Kyndryl va a proporcionar servicios especializados de consultoría y supervisión técnica para el diseño y puesta en marcha de un nuevo centro de datos.

Sigue leyendo →

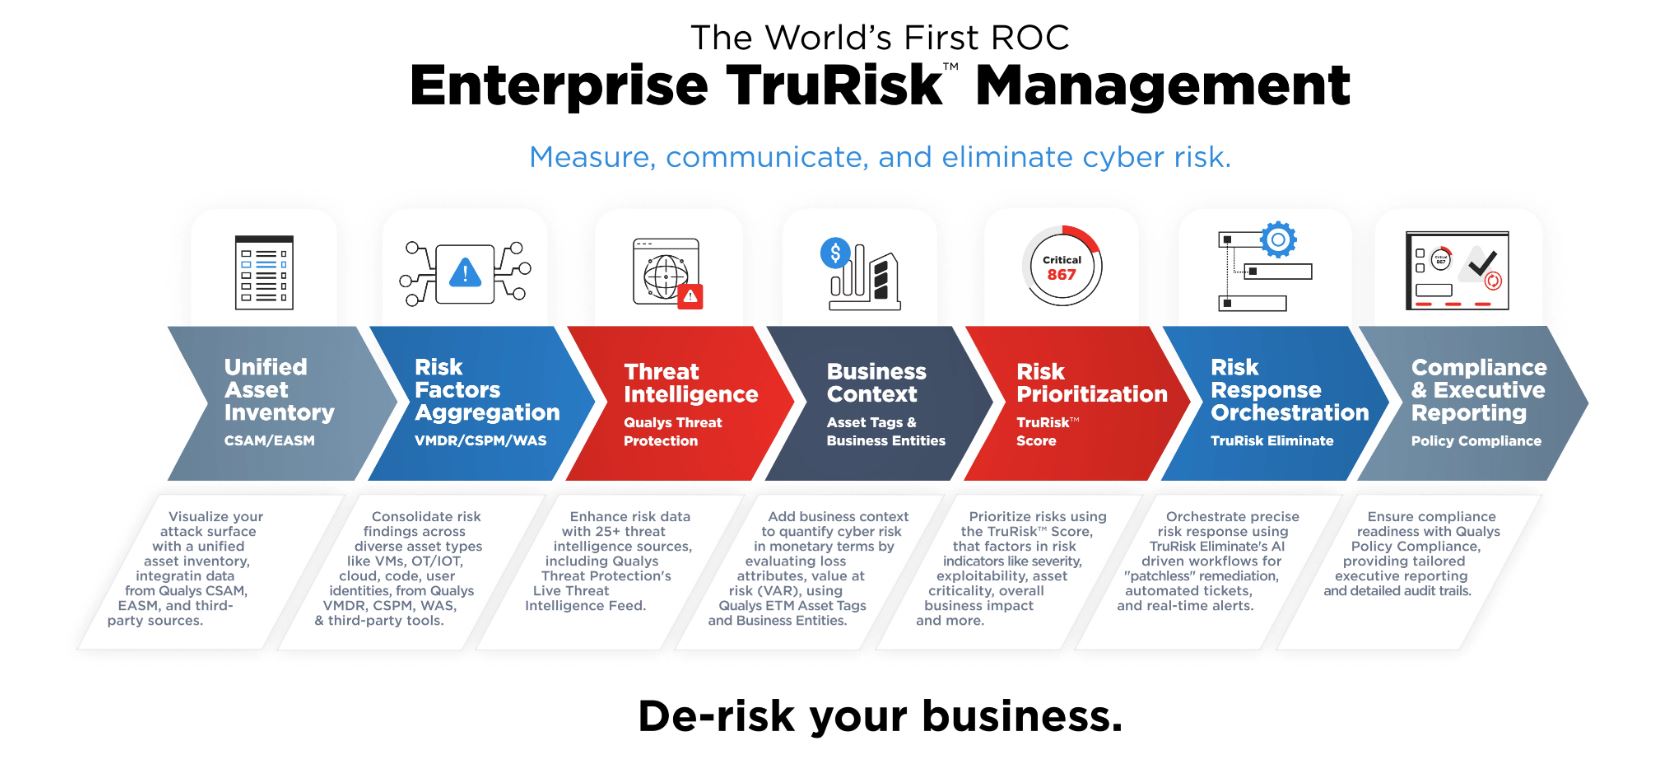
Qualys presenta el primer agente de IA de la industria diseñado para la validación segura y mitigación de exploits

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado un nuevo agente de IA dentro de su plataforma de gestión de riesgos de ciberseguridad Enterprise TruRisk Management (ETM) diseñado para aportar validación segura de exploits y remediación autónoma de riesgos. Bautizado como “Agent Val”, el nuevo agente representa un avance clave en la gestión de vulnerabilidades y exposiciones, pasando de una priorización basada en suposiciones a una ejecución basada en evidencias, lo que acelera la respuesta, reduce esfuerzo y proporciona reducciones medibles del riesgo. Según recientes investigaciones de la Unidad de Investigación de Amenazas (TRU) de Qualys, el volumen de vulnerabilidades explotadas conocidas se ha multiplicado por 6,5 en los últimos cuatro años, mientras que el porcentaje de vulnerabilidades críticas que siguen abiertas tras 7 días ha aumentado. Al mismo tiempo, el tiempo hasta la explotación se ha reducido a menos un día, lo que significa que los atacantes las explotan antes de que existan parches.

Sigue leyendo →

Nace TrendAI™, la apuesta de Trend Micro para proteger a las empresas en la era de la IA

El contexto empresarial marcado por la adopción acelerada de la inteligencia artificial está redefiniendo las prioridades en el entorno de la ciberseguridad. En este escenario, Trend Micro Incorporated, líder mundial en ciberseguridad, da un paso estratégico en su evolución y anuncia el lanzamiento de TrendAI™, la nueva identidad de la unidad de negocio de ciberseguridad empresarial de la empresa matriz.

Sigue leyendo →

Synack nombra a Alberto Román para dirigir la estrategia de Seguridad Ofensiva e IA

Synack, compañía líder en seguridad ofensiva continua y pruebas de penetración como servicio (PTaaS), ha anunciado el nombramiento de Alberto Román como nuevo Sales Director para Centro y Sur de Europa, con base en Madrid, en un momento marcado por el aumento de la presión regulatoria y el crecimiento de las amenazas impulsadas por IA

Sigue leyendo →