 Analistas del equipo de Investigación y Análisis Global de Kaspersky Lab (GReAT) descubrieron AppleJeus, una nueva operación maliciosa del famoso grupo Lazarus. Los atacantes se introdujeron en la red de un servicio de intercambio de criptomonedas en Asia utilizando un software de criptomonedas troyanizado. El objetivo del ataque era robar criptomonedas de sus víctimas. Además del malware basado en Windows, los analistas pudieron identificar una versión antes desconocida dirigida a la plataforma macOS.
Sigue leyendo
Archivo de la categoría: Kaspersky
Un tercio de todos los ataques de phishing se dirigieron contra clientes del sector financiero en el segundo trimestre de 2018
 En el segundo trimestre de 2018, las tecnologías anti-phishing de Kaspersky Lab impidieron más de 107 millones de intentos de visitar páginas de phishing, de las cuales el 35,7% estaban relacionadas con servicios bancarios y dirigidas a clientes a través de páginas bancarias o de pago falsas. El sector de las TI fue el segundo más afectado, con una media de 13,83 ataques dirigidos contra empresas tecnológicas, que es 12,28 puntos porcentuales por encima del trimestre anterior, según el informe “Spam y phishing en el 2Q de 2018” de Kaspersky Lab.
Sigue leyendo
La funcionalidad antirrobo de Kaspersky Internet Security para Android se activa una media de 1,5 veces por minuto y unos 23.000 dispositivos se reportan cada mes como extraviados o robados
 Desde que los dispositivos móviles se han convertido en elementos inseparables en nuestras vidas, nos hemos acostumbrado a fotografiar todos nuestros momentos favoritos: citas, viajes, fiestas, cenas con amigos, nuevos miembros en la familia,… De hecho, de acuerdo con el estudio sobre consumidores de Kaspersky Lab, uno de cada cuatro españoles (24,5%) afirma que las fotos y vídeos son los datos más importantes en sus dispositivos, muy por encima de otros. Además, en un estudio adicional de Kaspersky Lab**, el 25,9% de los españoles reconoce que si se perdieran o les robaran los dispositivos nunca podrían reemplazar todas esas imágenes.
Sigue leyendo
La amenaza fantasma: las modificaciones de troyanos de banca móvil alcanzan su máximo histórico
 Los troyanos de banca móvil hicieron su aparición en la lista de ciberamenazas en el segundo trimestre de 2018. El número de paquetes de instalación para banca móvil (modificaciones que ayudan a los ciberdelincuentes a evitar la detección por parte de las soluciones de seguridad y ampliar su arsenal) alcanzó un máximo histórico de 61.000. Esto representa un hito histórico: un crecimiento tres veces superior al del primer trimestre de 2018, y con más del doble de instalaciones que en el primer trimestre de 2017. Esta es una de las principales conclusiones del informe del segundo trimestre sobre evolución de amenazas TI de Kaspersky Lab.
Sigue leyendo
Dark Tequila: una compleja operación de malware bancario dirigida contra América Latina
 Una sofisticada ciberoperación, cuyo nombre en clave es Dark Tequila, ha estado atacando a usuarios en México al menos durante los últimos cinco años, robando credenciales bancarias, datos personales y corporativos con malware que puede moverse lateralmente a través del ordenador de la víctima estando desconectado. Según los analistas de Kaspersky Lab, el código malicioso se propaga a través de dispositivos USB infectados y por spear-phishing, e incluye aplicaciones para evadir la detección. Se cree que el actor detrás de Dark Tequila es de origen hispanohablante y latinoamericano.
Sigue leyendo
La falta de seguridad hace que las apps de carsharing sean vulnerables frente a los ciberataques
 Los analistas de Kaspersky Lab han analizado la seguridad de 13 aplicaciones de carsharing de proveedores de todo el mundo, Europa, Estados Unidos y Rusia incluidos. Los expertos de la compañía descubrieron que todas las aplicaciones contienen una serie de problemas de seguridad que potencialmente pueden permitir a los cibercriminales tomar el control de los vehículos compartidos, ya sea de modo encubierto o bajo la apariencia de otro usuario.
Sigue leyendo
Cibercriminales lanzan ataques de suplantación de identidad contra más de 400 empresas industriales
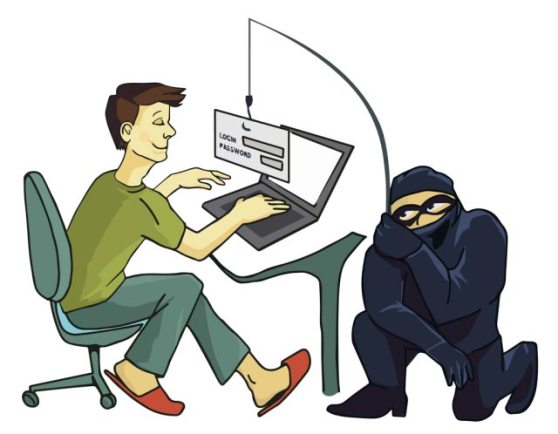 Los analistas de Kaspersky Lab detectaron una nueva oleada de correos electrónicos de spear phishing diseñados. Los correos electrónicos simularon ser cartas legítimas de compras y contabilidad, y afectaron a al menos 400 organizaciones industriales, la mayoría en Rusia. Estos ataques comenzaron en otoño de 2017 y se dirigieron contra cientos de PCs en empresas industriales, desde petroleras y gasísticas hasta metalúrgicas, energía, construcción y logística.
Sigue leyendo
Datos a cambio de nada: los ciberdelincuentes utilizan tarjetas regalo falsas para que los consumidores faciliten sus datos personales
 Al crear sitios web falsos de generación gratuita de tarjetas regalo, los ciberdelincuentes pueden “vender” los datos de los usuarios a sitios de terceros a los que redirigen a las víctimas.
Los delincuentes no dejan de buscar nuevas formas de conseguir dinero. Ofrecer gratis algo valioso es una técnica de marketing muy tentadora que no pasa desapercibida para los criminales. Los sitios web que ofrecen a los clientes la opción de generar gratuitamente tarjetas regalo de compañías muy conocidas, como iTunes, Google Play, Amazon o Steam, no es algo nuevo. Aplicaciones legítimas, como Tokenfire y Swagbucks, compran códigos de tarjeta a los proveedores para luego ofrecérselos a sus clientes como recompensa por realizar ciertas actividades. Los ciberdelincuentes, aparentemente, saben de la popularidad de estos sitios web y han decidido engañar a los usuarios utilizando un sencillo algoritmo.
Sigue leyendo
PowerGhost: un nuevo criptominero fileless que apunta a redes empresariales de todo el mundo
 Los analistas de Kaspersky Lab han identificado un nuevo minero de criptomonedas, conocido como PowerGhost, que ya ha atacado redes corporativas en varios continentes, principalmente en América Latina. Con esta tendencia de utilizar mineros en aumento, las empresas se van a ver en peligro ya que los mineros sabotean y ralentizan sus redes informáticas, dañando los procesos empresariales generales, al mismo tiempo que se llenan los bolsillos.
Sigue leyendo
Impresoras, eSport y criptomonedas: el nuevo informe trimestral de inteligencia DDoS de Kaspersky Lab los combina todos
 Kaspersky Lab acaba de publicar su informe sobre ataques DDoS asistidos por botnet del segundo trimestre de 2018. En los últimos tres meses, los analistas de la compañía han observado que los ciberdelincuentes han vuelto a utilizar antiguas vulnerabilidades, así como cámaras e impresoras, para lanzar sus ataques DDoS, ampliando su lista de víctimas y monetizando sus esfuerzos usando criptomonedas.
Sigue leyendo

