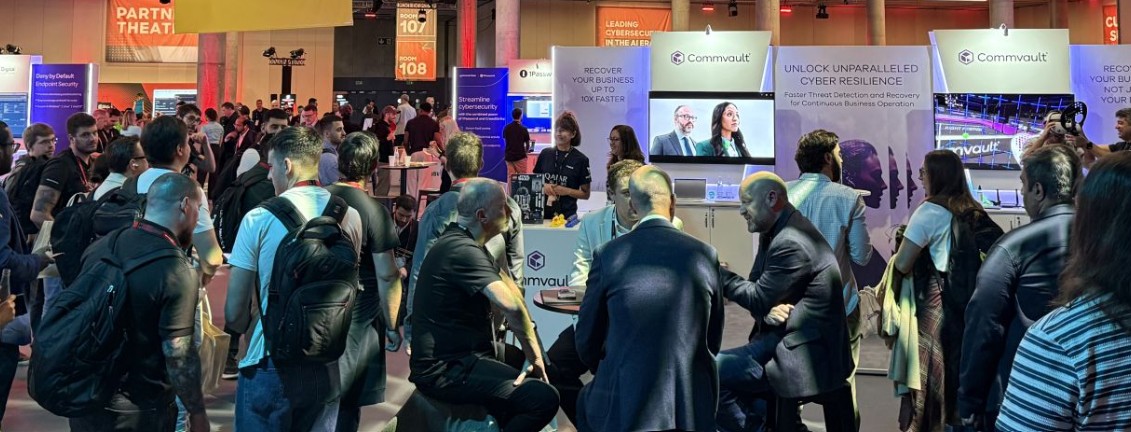
Commvault, líder en resiliencia unificada a escala empresarial, estará presente en Fal.Con 2026, la conferencia anual de usuarios de CrowdStrike, que se celebrará del 2 al 4 de noviembre en la Fira Gran Via de Barcelona.
Juntos, Commvault y CrowdStrike ayudan a los equipos de seguridad y TI a validar datos limpios, recuperarlos a un estado conocido y fiable y evitar que los datos comprometidos vuelvan a infectar su entorno. Hay varias formas de descubrir cómo Commvault y CrowdStrike están impulsando la resiliencia en la era de la IA.
Durante toda la semana, los visitantes podrían acudir al stand n.º 603 para descubrir cómo las organizaciones pueden ir más allá de la detección y desarrollar una estrategia integral de ciberresiliencia que incluya análisis y pruebas de amenazas, recuperación limpia y operaciones de resiliencia (ResOps). Los expertos de Commvault también estarán disponibles para hablar sobre la preparación para la recuperación, la recuperación ante ransomware, las tecnologías de «cleanroom» y las mejores prácticas para poner en marcha los flujos de trabajo de seguridad y recuperación.
Además del stand, los asistentes podrán participar en dos sesiones paralelas. En la primera sesión, el martes 3 de noviembre, de 16:25 a 16:35 en el Teatro 2, podrás aprender cómo «responder más rápido, recuperarte de forma más inteligente e investigar con confianza». La sesión muestra cómo una anomalía o amenaza detectada puede desencadenar acciones coordinadas, como desactivar a los usuarios afectados, suspender el envejecimiento de los datos para preservar los puntos de recuperación, realizar una recuperación en «sala limpia», notificar a los analistas del SOC, apoyar la investigación forense e iniciar una recuperación limpia. Al conectar la detección, la investigación y la recuperación, los equipos de seguridad y de TI pueden responder más rápido, investigar con seguridad y recuperarse con confianza.
La segunda sesión, el miércoles 4 de noviembre, de 12:45 a 13:05, trata sobre cómo los equipos pueden ir «más allá de la detección, uniendo SecOps e ITOps para una recuperación más rápida». Esta sesión explora cómo CrowdStrike Falcon y Commvault colaboran para unir SecOps e ITOps, transformando la inteligencia sobre amenazas en acciones de recuperación automatizadas.

