Los expertos de Kaspersky han descubierto un nuevo vector de ciberataque a través de un modelo de lector de códigos de barras ampliamente utilizado que podría exponer las cadenas de suministro del comercio electrónico a ciberataques. Los hallazgos, presentados en el Security Analyst Summit 2026 en Bali, forman parte de una auditoría de seguridad del ecosistema digital de un almacén.
Los almacenes modernos son mucho más que simples espacios de almacenamiento: constituyen ecosistemas complejos basados en múltiples tecnologías y dispositivos. Las ventas mundiales de comercio electrónico casi se han duplicado desde 2019 hasta superar los 6 billones de dólares, por lo que cualquier interrupción o retraso en la cadena de distribución puede generar importantes pérdidas económicas y de reputación. Para identificar posibles riesgos, los investigadores de Kaspersky Security Services han examinado múltiples vectores de ciberataque contra las infraestructuras de los almacenes, incluidos ataques realizados mediante diferentes dispositivos presentes en estos sistemas, y han descubierto un nuevo vector que explota una vulnerabilidad en un modelo de lector de códigos de barras de un importante fabricante. Estos dispositivos se utilizan ampliamente en almacenes, comercios y muchos otros sectores.
En una configuración habitual, los lectores portátiles se comunican con una estación base que, a su vez, está conectada a una estación de trabajo u otro sistema empresarial. El principal punto débil es que no existe autenticación entre la estación base y los lectores.
Las investigaciones de Kaspersky revelan que estos lectores podrían utilizarse como punto de entrada a la red OT del almacén. El ataque podría realizarse a través de la conexión inalámbrica del lector. Los analistas de Kaspersky descubrieron que un atacante situado dentro del alcance del dispositivo podría inyectar pulsaciones de teclado en el dispositivo conectado y potencialmente lograr la ejecución remota de código sin necesidad de interacción por parte del usuario.
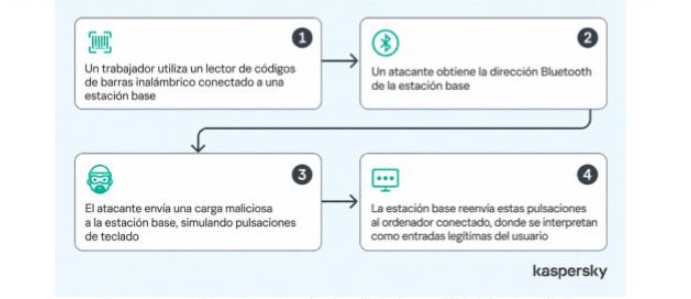
En un hipotético ciberataque, un usuario podría estar realizando sus tareas habituales con un lector de códigos de barras inalámbrico conectado a una estación base, mientras un ciberdelincuente obtiene la dirección Bluetooth de dicha estación, por ejemplo, mediante la escucha pasiva del tráfico Bluetooth. A través de la conexión Bluetooth establecida, el ciberdelincuente envía una carga útil maliciosa a la estación base simulando pulsaciones de teclado. La estación base reenvía estas pulsaciones al ordenador conectado, donde se interpretan como entradas legítimas del usuario y pueden utilizarse para ejecutar comandos no autorizados. Este patrón de ciberataque se observó en dispositivos de varios fabricantes.
Como resultado, el ciberdelincuente podría conseguir un acceso inicial a un ordenador dentro de la red del almacén. El lector solo actúa como punto de entrada. La importancia de este acceso reside en la posición de confianza que ocupa el ordenador dentro del entorno operativo y en su conexión con sistemas críticos. Estos vectores de ataque podrían suponer una amenaza importante no solo para el sector logístico, sino también para el comercio minorista y cualquier otro ámbito en el que se utilicen este tipo de dispositivos.
Los analistas de Kaspersky consideran que estos mismos escenarios de ataque podrían utilizarse contra otros dispositivos empleados en almacenes, como los terminales portátiles de datos (PDR, por sus siglas en inglés) o las impresoras térmicas, para obtener acceso a infraestructuras como los sistemas de gestión de almacenes (WMS).
“El comercio minorista y la logística actuales están profundamente digitalizados, desde las plataformas de gestión corporativa hasta cada uno de los dispositivos que utilizan los trabajadores. Esta conectividad generalizada significa que cualquier tecnología, independientemente del nivel en el que se encuentre, puede convertirse en un punto de entrada para un ciberataque capaz de desestabilizar todo el ecosistema, como demuestra nuestra investigación, incluso a través de un solo lector de códigos de barras. El sector logístico, así como el conjunto de la industria minorista, debería considerar la ciberseguridad una prioridad en todos los niveles de sus operaciones”, afirma Sergey Sidorov, Head of Industrial Security Services en Kaspersky.
Cómo mejorar la seguridad de los almacenes
Para mejorar la seguridad en los entornos de almacenes, los expertos de Kaspersky recomiendan verificar todos los dispositivos nuevos antes de conectarlos a la red, desactivar las interfaces Bluetooth que no se utilicen y aplicar mecanismos de autenticación robustos. También aconsejan segmentar las redes de los almacenes para permitir únicamente las conexiones esenciales, instalar rápidamente las actualizaciones de seguridad tanto en los dispositivos como en los WMS, limitar los permisos de las cuentas al mínimo necesario y realizar periódicamente ejercicios de simulación de rutas de ataque que incluyan escenarios en los que intervengan usuarios internos con credenciales legítimas.
Kaspersky ofrece una evaluación integral de los entornos industriales que permite detectar vulnerabilidades en sistemas ICS, OT y dispositivos conectados a la red, evaluar configuraciones y vías de acceso y mapear vulnerabilidades para identificar riesgos concretos. Mediante la evaluación de los sistemas in situ, Kaspersky ICS Security Assessment permite descubrir riesgos ocultos y obtener información útil para actuar sin interrumpir las operaciones.
Estas medidas pueden complementarse con soluciones específicas como Kaspersky Industrial Cyber Security (KICS), diseñada para proteger organizaciones industriales, incluidas las empresas del sector logístico. La plataforma ayuda a mejorar la visibilidad de toda la infraestructura corporativa y a reforzar la ciberseguridad sin interrumpir las operaciones ni comprometer la disponibilidad de los sistemas.

