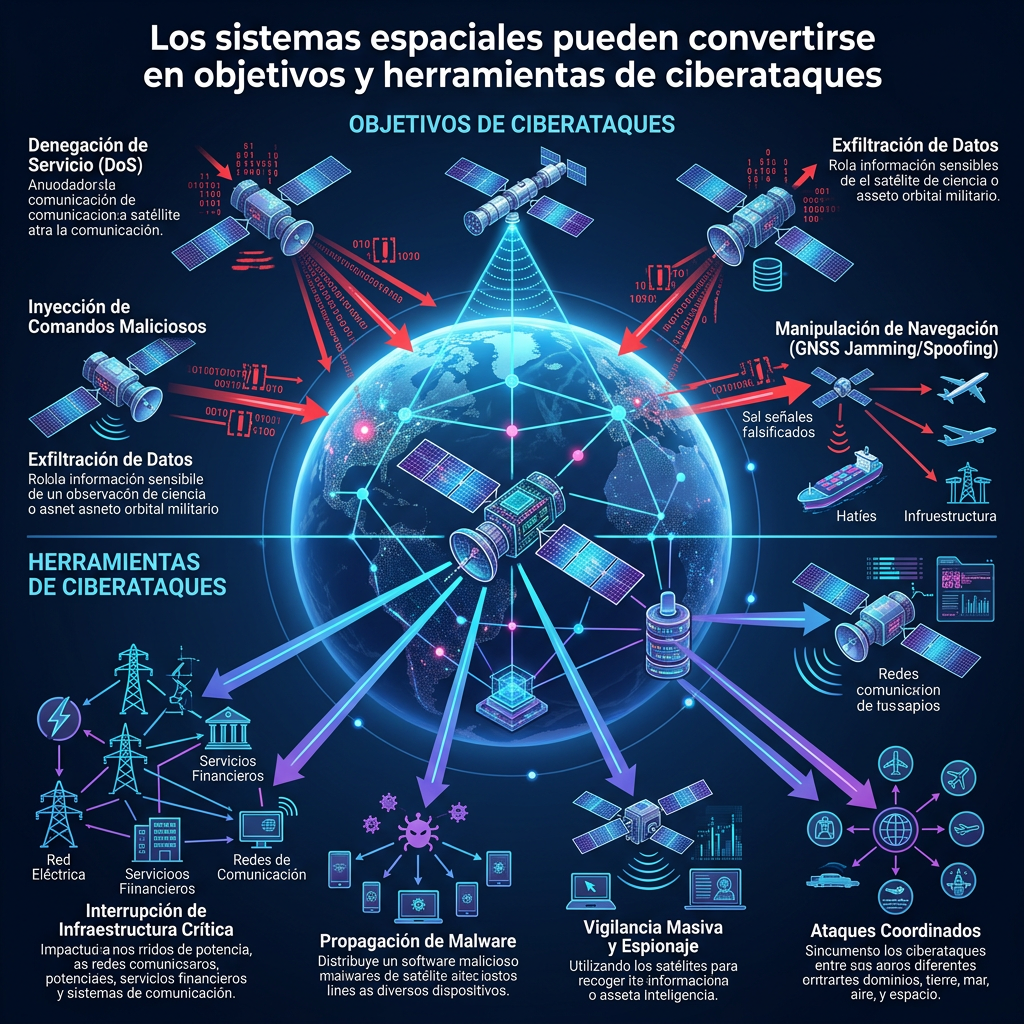
Según datos públicos, entre 1957 y principios de la década de 2020 se registraron más de 100 incidentes cibernéticos dirigidos contra sistemas espaciales. El reciente estudio de Kaspersky ICS CERT destaca que la seguridad espacial moderna ya no consiste únicamente en proteger los satélites físicos en órbita. Actualmente, un “sistema espacial” está formado por una red interconectada de estaciones de control terrestre, enlaces de comunicación terrestres, terminales de usuario y software de terceros, donde los actores de amenaza suelen aprovechar los puntos más accesibles y menos protegidos de esta cadena.
En concreto, informes anteriores de Kaspersky han señalado un riesgo crítico para los Sistemas Globales de Navegación por Satélite (GNSS). Tras un fuerte aumento de los casos de suplantación de señales GPS/GNSS en la región del Mar Negro en 2023, los investigadores de Kaspersky auditaron hardware GNSS expuesto a Internet en colaboración con 70 proveedores de equipos de todo el mundo. Descubrieron que más de 3.000 receptores GNSS son actualmente vulnerables a ataques directos a través de Internet, lo que supone graves riesgos para los sectores marítimo, aeronáutico y de logística terrestre.
Para proteger estos sistemas frente a ataques basados en Internet, las organizaciones deberían mantener los receptores GNSS inaccesibles desde el exterior. Si la conexión a Internet es imprescindible, Kaspersky recomienda proteger los dispositivos mediante mecanismos de autenticación robustos.
Los actores de amenaza también suelen abusar de la infraestructura satelital para ocultar sus actividades maliciosas. Durante la década de 2010, grupos de Amenazas Persistentes Avanzadas (APT), como Turla y Whitebear, secuestraron tráfico satelital descendente sin cifrar para enrutar las comunicaciones con sus servidores, alcanzando un nivel de anonimato sin precedentes.
Este problema se ve agravado por la facilidad de acceso a herramientas de interceptación. Ya en 2009, grupos militantes de Oriente Medio demostraron que software comercial de bajo coste podía utilizarse para interceptar transmisiones de vídeo descendentes sin cifrar procedentes de sistemas militares. Actualmente, grupos APT sofisticados como Thrip continúan atacando operadores satelitales y bases de datos de cartografía geoespacial para monitorizar o interrumpir directamente infraestructuras espaciales críticas.
El informe de Kaspersky ICS CERT también destaca los impactos secundarios de los ciberataques dirigidos contra sistemas espaciales. En 2022, un importante ciberataque afectó a la red KA-SAT del operador satelital Viasat. El ataque, iniciado a través de un dispositivo VPN mal configurado, permitió a los actores de amenaza desplegar el wiper AcidRain (software malicioso concebido para causar la interrupción y destrucción de sistemas y datos), dejando inutilizados aproximadamente 30.000 terminales satelitales en Europa e interrumpiendo indirectamente las operaciones remotas de más de 5.800 aerogeneradores.
Esta tendencia se ha intensificado con el descubrimiento en 2024 de AcidPour, un sucesor altamente destructivo asociado al grupo APT Sandworm. A diferencia de su predecesor, AcidPour afecta a una variedad mucho mayor de routers Linux, módems satelitales y sistemas de almacenamiento de datos.
«Un sistema espacial comprende mucho más que aquello que se lanza al espacio; las redes de control terrestre, los canales de comunicación y los receptores de los usuarios representan la verdadera base operativa, y a menudo la más vulnerable, de todo el sistema. A medida que la tecnología satelital se integra cada vez más en la vida civil, desde los sistemas de navegación hasta las redes energéticas, proteger estas conexiones, aplicar cifrado en los enlaces descendentes y corregir las vulnerabilidades de los receptores expuestos a Internet es una prioridad máxima», comenta Ekaterina Rudina, Security Analysis Expert en Kaspersky.
Para reducir el riesgo de explotación, Kaspersky recomienda a las organizaciones:
· Auditar y aplicar parches periódicamente en hardware vulnerable expuesto a Internet, especialmente en estaciones de control terrestre y dispositivos de usuarios, incluidos los receptores GNSS.
· Garantizar que los enlaces de comunicación satelital estén completamente cifrados para evitar la interceptación no autorizada de tráfico y la suplantación de señales.
· Implementar soluciones robustas de protección de endpoints en terminales de estaciones terrestres y aplicar controles estrictos de acceso en las redes internas de gestión.

