Kaspersky descubre BlackX, un bootkit diseñado para eludir la seguridad de Windows

El Global Research and Analysis Team (GReAT) de Kaspersky ha descubierto un nuevo y sofisticado bootkit, BlackX, que permitió llevar a cabo ataques mediante la explotación de una deficiencia en una actualización de seguridad publicada por Microsoft. La investigación, que detalla cómo los ciberdelincuentes implantaron un malware que se ejecuta antes de que se inicie Windows, fue presentada en el Security Analyst Summit 2026, celebrado en Bali, Indonesia. Los expertos atribuyen la campaña con un nivel de confianza moderado al grupo APT41 e identifican BlackX como un sucesor modernizado del conocido bootkit BlackLotus.

A principios de 2026, las soluciones de seguridad de Kaspersky bloquearon con éxito un ataque APT dirigido contra organizaciones diplomáticas de Asia Central. La posterior investigación llevada a cabo por Kaspersky GReAT reveló que los atacantes utilizaron BlackX, un malware complejo y sigiloso diseñado específicamente para eludir las defensas de inicio del sistema operativo Windows, así como muchas soluciones de seguridad de terceros, y mantener un acceso invisible y prolongado a los dispositivos de las víctimas.

Sigue leyendo →
Kaspersky identifica una nueva campaña de Lazarus APT que utiliza IA y cifrado poscuántico

Durante el Security Analyst Summit celebrado en Bali (Indonesia), el Global Research and Analysis Team (GReAT) de Kaspersky presentó los resultados de su investigación sobre Operation FlashHole, una campaña de ciberespionaje atribuida al grupo APT Lazarus. Activa al menos desde julio de 2025, la campaña ya ha afectado como mínimo a tres organizaciones de Corea del Sur de los sectores de la construcción, el software y la fabricación de equipos de comunicaciones por cable. Los ciberdelincuentes utilizaron técnicas de spear phishing, abusaron del software legítimo CrossWeb EX y desplegaron nuevas versiones de malware, incluidas herramientas no documentadas hasta ahora.

El GReAT de Kaspersky ha descubierto una nueva oleada de ataques vinculados a Operation SyncHole de Lazarus, identificada por primera vez el año pasado. Desde entonces, los ciberdelincuentes han evolucionado sus herramientas y técnicas, haciendo que la campaña sea más persistente y sofisticada.

Sigue leyendo →

Ciberdelincuentes ocultan nuevo malware en torrents de películas populares como La Odisea

Kaspersky ha identificado varios cientos de víctimas de esta campaña en Europa, entre ellas usuarios y organizaciones españolas. España se encuentra entre los países europeos más afectados por la campaña, junto con Países Bajos, Bélgica y Alemania. La campaña también ha afectado a víctimas en otros países como Rusia, Turquía, Japón, Kenia, Uganda y Colombia.

El Global Research and Analysis Team (GReAT) de Kaspersky ha descubierto una nueva y sofisticada campaña dirigida tanto a usuarios particulares como a organizaciones. La campaña utiliza una nueva variante de malware hasta ahora desconocida, que se distribuye a través de trackers de torrents haciéndose pasar por películas populares, entre ellas The Odyssey. Uno de los repositorios públicos de archivos torrent más conocidos fue vulnerado y posteriormente utilizado para distribuir la carga maliciosa. Entre las víctimas identificadas hasta el momento se encuentran organizaciones de los sectores empresarial, gubernamental, tecnológico, consultoría, retail, transporte y agricultura. La campaña está activa desde, al menos, mediados de agosto y continúa en curso.

Sigue leyendo →

Kaspersky descubre Argamal, un nuevo malware oculto en juegos para adultos

Los investigadores del equipo Global Research and Analysis Team (GReAT) de Kaspersky han descubierto un nuevo troyano de acceso remoto (RAT) que está atacando a cientos de usuarios de juegos para adultos. El malware, bautizado como Argamal, ya ha sido detectado en Rusia, Brasil, Alemania, Vietnam y otros países. Aunque la campaña está orientada principalmente al robo de datos y credenciales, el RAT también proporciona a los atacantes control remoto total sobre los dispositivos infectados, permitiéndoles ejecutar una amplia variedad de actividades maliciosas.

Sigue leyendo →

Detectado un malware para Android que suplanta la app de Starlink para infectar smartphones

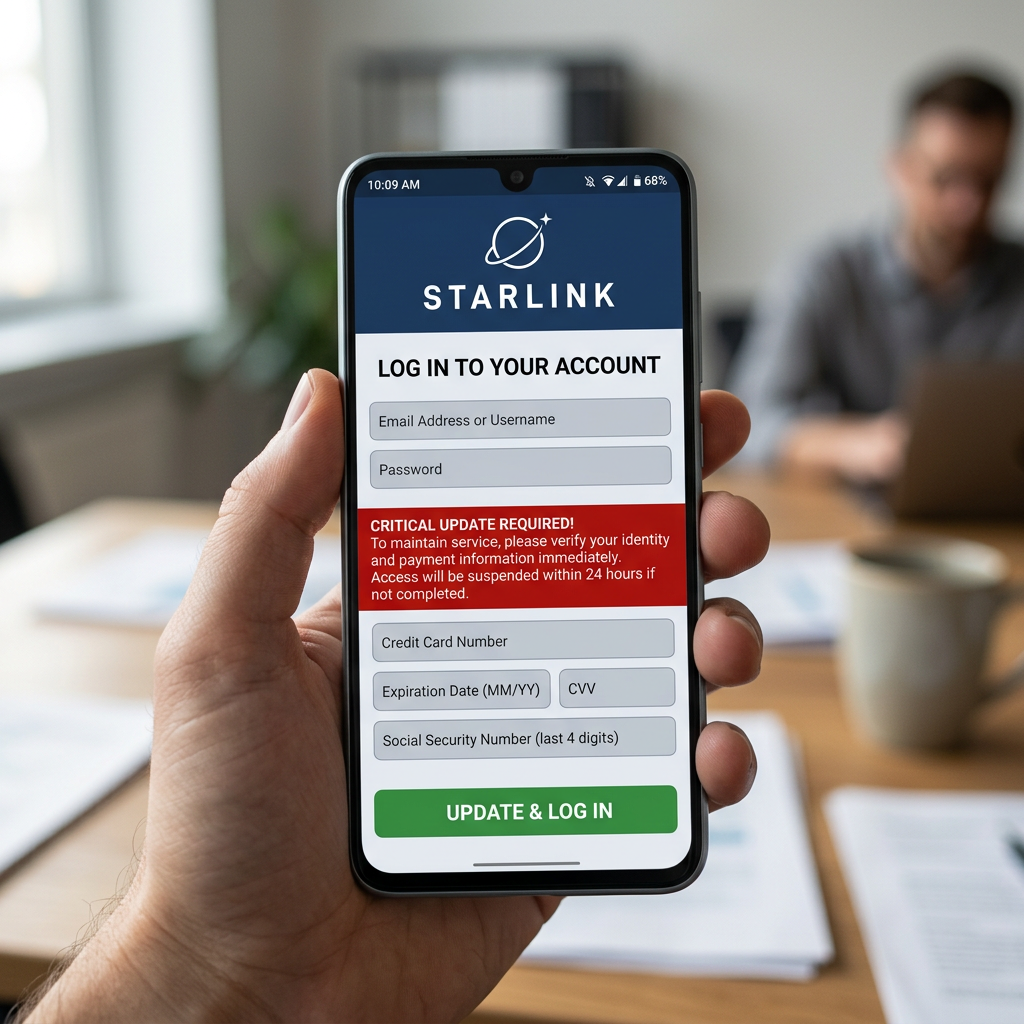
Starlink login screen requesting email, password, credit card info, and social security number with critical update alert

El equipo Global Research and Analysis Team (GReAT) de Kaspersky ha descubierto una nueva campaña de malware para Android en la que los ciberdelincuentes distribuyen el troyano BeatBanker haciéndolo pasar por una aplicación de Starlink. Aunque los atacantes están dirigiendo principalmente la campaña a usuarios en Brasil, los expertos no descartan que también pueda afectar a víctimas en otros países. Una vez instalado, el malware puede utilizar el dispositivo para minar criptomonedas y, además, instalar herramientas que permiten a los atacantes controlar el teléfono de forma remota.

Sigue leyendo →

El troyano GoPix evoluciona con técnicas más complejas y avanzadas

Los analistas del equipo Global Research and Analysis Team (GReAT) de Kaspersky han identificado nuevas campañas del troyano bancario brasileño GoPix, que muestran una complejidad sin precedentes. Este malware, activo durante los últimos tres años, combina distintas técnicas avanzadas para robar información financiera, incluyendo ciberataques para interceptar comunicaciones y campañas de publicidad maliciosa dirigidas a clientes de entidades financieras en Brasil y a usuarios de criptomonedas.

Sigue leyendo →

La IA dificulta atribuir ciberataques al borrar las huellas digitales de los ciberdelincuentes

El uso creciente de Inteligencia Artificial generativa en el cibercrimen está comenzando a borrar las “huellas digitales” que tradicionalmente permitían a los analistas atribuir los ciberataques a determinados grupos, según advierten los expertos del equipo Global Research and Analysis Team (GReAT) de Kaspersky. De acuerdo con el “informe Advanced Threat Predictions for 2026”, el uso de modelos de IA para generar código malicioso, correos de phishing y otros contenidos operativos hará cada vez más difícil identificar a los responsables de los ataques, obligando a los analistas a apoyarse en otros indicadores como la infraestructura utilizada, las herramientas empleadas o los patrones de comportamiento de los atacantes.

Sigue leyendo →

Una foto da paso al ataque: el fallo en ExifTool que afecta a macOS

El equipo Global Research and Analysis Team de Kaspersky, GReAT, ha identificado una vulnerabilidad de inyección de comandos, registrada como CVE-2026-3102, en ExifTool, una herramienta gratuita y de código abierto utilizada en todo el mundo para leer y editar metadatos en imágenes, vídeos y archivos PDF. El fallo afecta a los sistemas macOS que ejecutan ExifTool en su versión 13.49 o anteriores y podría permitir a un ciberdelincuente ejecutar comandos arbitrarios mediante la inserción de instrucciones ocultas en los metadatos de un archivo de imagen. La perdona encargada del proyecto, Phil Harvey, ha corregido la vulnerabilidad en la versión 13.50, publicada el pasado 7 de febrero.

Sigue leyendo →