La americana de ciberseguridad Horizon3 aterriza en España

La norteamericana Horizon3, especializada en realizar ataques seguros y autónomos con IA para detectar y corregir riesgos ante posibles ciberataques, ha iniciado su actividad en España y Portugal con un equipo local propio. La compañía, con sede en San Francisco (EEUU), acaba de cerrar una nueva ronda de financiación de 250 millones de dólares (215,5 millones de euros, aproximadamente), con una valoración superior a los 2.000 millones de dólares (1.724 millones de euros, aproximadamente), cifra que triplica la alcanzada hace poco más de un año.

Sigue leyendo →
Teldat se incorpora a SAFENet para reforzar la soberanía digital europea en las infraestructuras críticas

Teldat, empresa española especializada en soluciones de ciberseguridad y conectividad, ha anunciado su incorporación a SAFENet (Sovereignty Alliance for European Network Technology), la alianza europea creada para impulsar la soberanía digital del continente a través de una infraestructura de red segura y desarrollada por fabricantes europeos. Con su incorporación, la alianza amplía su alcance en el ámbito de las infraestructuras críticas, incorporando la experiencia de una compañía con una sólida trayectoria en la protección de sectores estratégicos como la banca, la energía, el transporte, la administración pública y la defensa.  

Sigue leyendo →

Kyndryl y la Universidad de Alicante colaboran en el fortalecimiento de modelos de IA para empresas

La compañía de servicios tecnológicos Kyndryl, ha anunciado hoy que ha completado con éxito un proyecto de colaboración con el Centro de Inteligencia Digital de la Universidad de Alicante (CENID), en el que ha validado herramientas que ayudarán a las organizaciones a acelerar la adopción de la IA mientras mantienen el control de sus datos, la gobernanza y las obligaciones regulatorias.

Sigue leyendo →

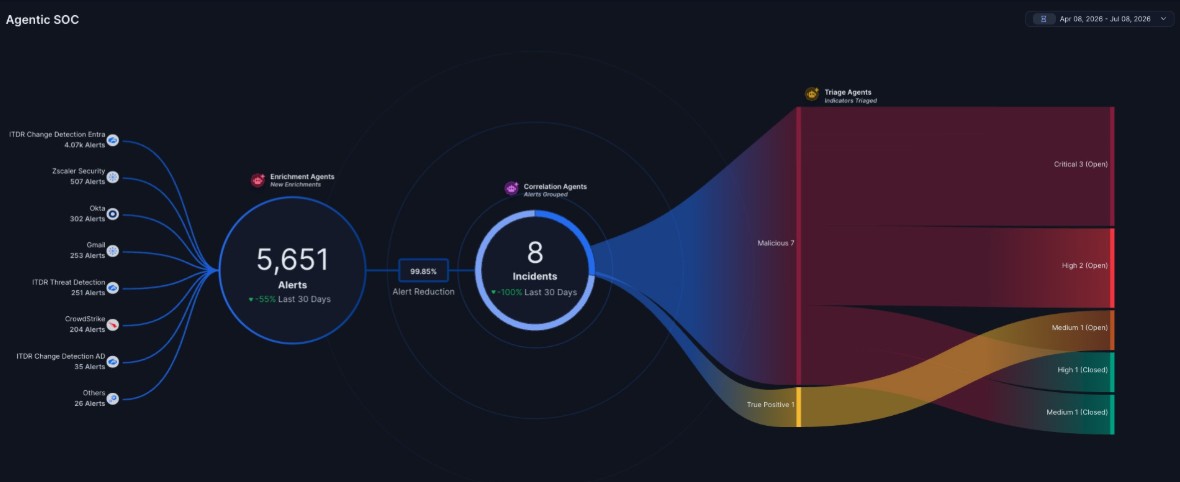
Zscaler lanza Agentic SOC para contener las amenazas

Zscaler, Inc., la plataforma de ciberseguridad de la era de la inteligencia artificial, ha anunciado Zscaler Agentic SOC, un nuevo enfoque para las operaciones de seguridad diseñado para reducir de forma proactiva las exposiciones, apoyar el trabajo de los especialistas y detener los ataques impulsados por IA. En el panorama actual de amenazas, limitarse a añadir capacidades de IA a la infraestructura de seguridad no proporciona la protección necesaria. Zscaler ofrece una nueva solución para el centro de operaciones de seguridad (SOC), diseñada desde cero con un enfoque basado en IA para detectar, investigar y detener las amenazas a velocidad de máquina.

Sigue leyendo →

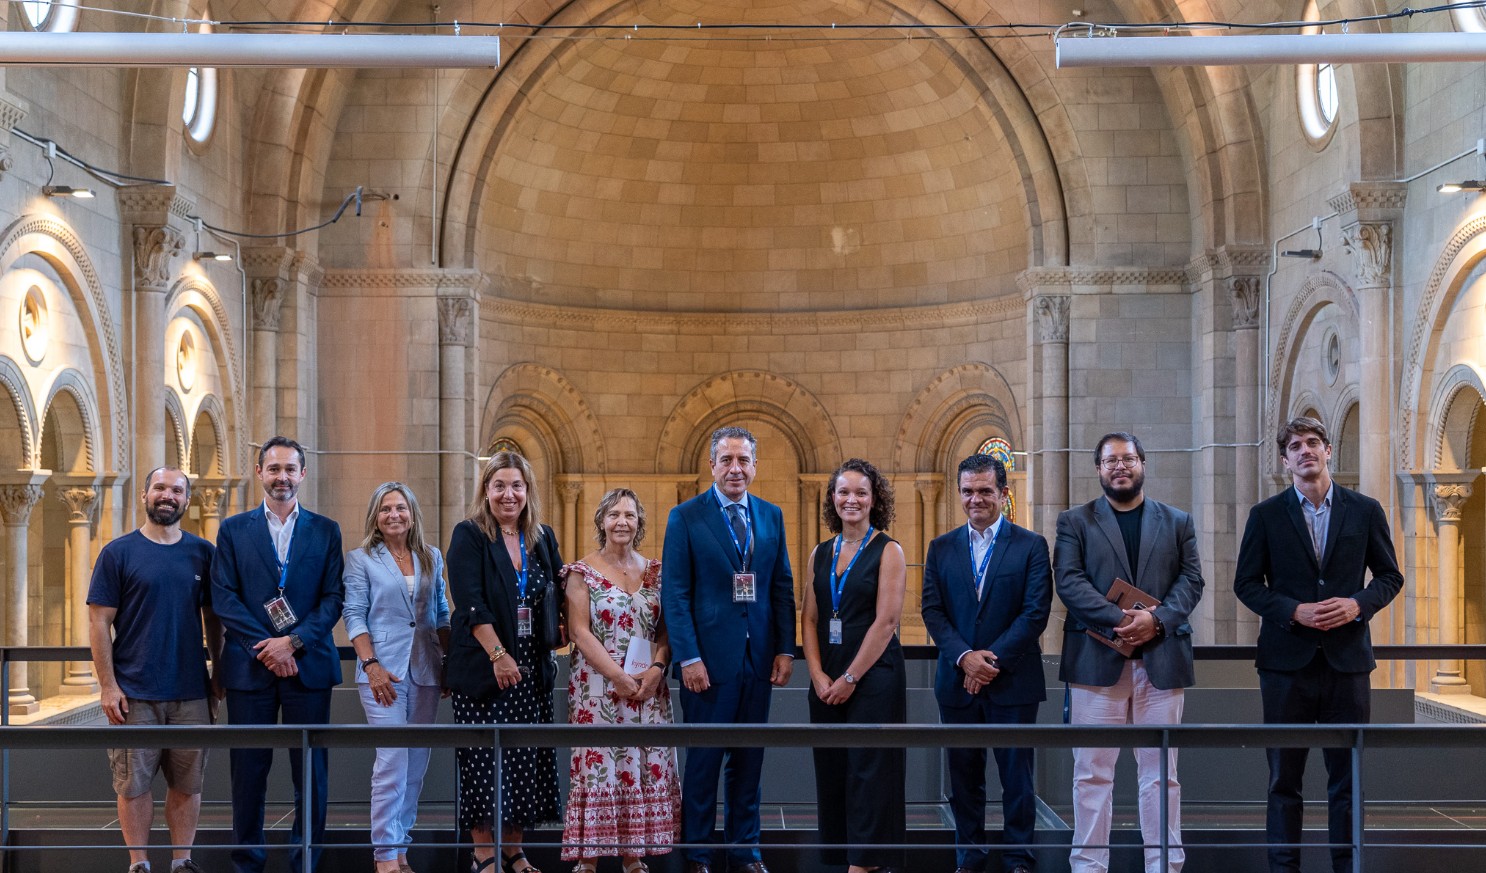
Barcelona Supercomputing Center y Kyndryl colaboran para impulsar una IA más segura y fiable en el ámbito de la salud

Kyndryl y el Barcelona Supercomputing Center-Centro Nacional de Supercomputación (BSC-CNS) han formalizado un acuerdo de colaboración en el marco del proyecto europeo AHEAD -AI for Health: Evaluation of Applications & Datasets-, una iniciativa financiada por el programa Horizonte Europa de la Comisión Europea.

El proyecto AHEAD está liderado por el Departamento de Ciencias de la Vida del BSC y reúne a instituciones académicas, centros de investigación, organizaciones sanitarias y compañías tecnológicas de distintos países con el objetivo de desarrollar una metodología común para evaluar los sistemas de inteligencia artificial aplicados a la salud desde un enfoque transdisciplinar.

Sigue leyendo →

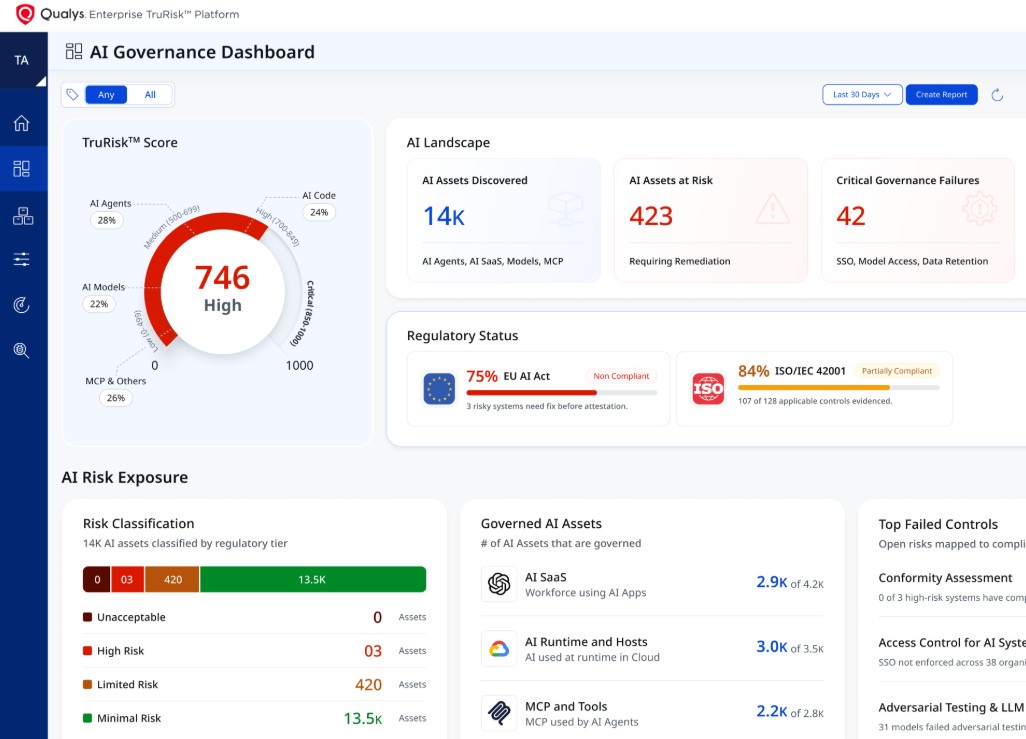
Qualys amplía la seguridad de la IA con una gobernanza más sólida para mantener bajo control su rápida adopción

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado nuevas capacidades en su plataforma TotalAI para permitir a las organizaciones descubrir, probar, supervisar y gobernar los riesgos derivados de la implantación de la IA en entornos empresariales, desde el diseño hasta la producción.

Sigue leyendo →

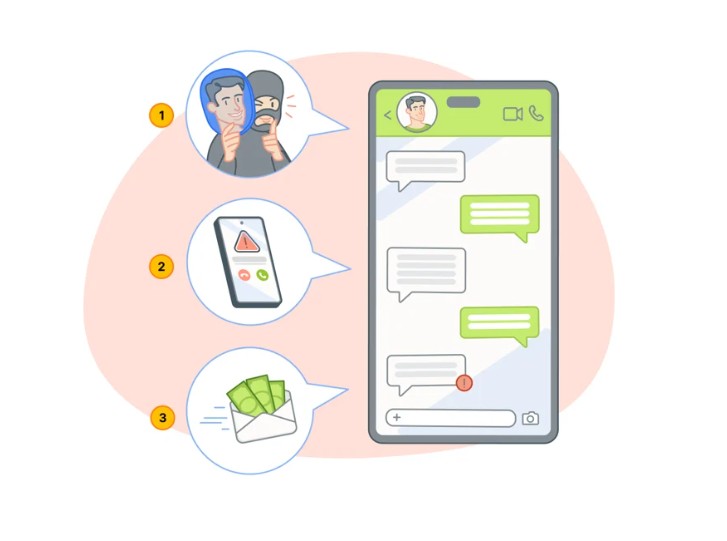
Phantom Deal | Ciberestafa de falsas fusiones y adquisiciones dirigida contra empresas Fortune 500

Los investigadores de Avast han descubierto un nuevo y sofisticado ataque de ingeniería social bautizado como Phantom Deal, luego de que los estafadores intentaran suplantar la identidad de directivos de Gen —la compañía detrás de Avast— para convencer a sus empleados de que estaban participando en una adquisición confidencial.

Sigue leyendo →

Qualys presenta InstaScan: detección de vulnerabilidades a los pocos minutos de su divulgación

Qualys, Inc., proveedor pionero y líder en soluciones de TI, seguridad y cumplimiento basadas en la nube, ha anunciado InstaScan, un nuevo sistema impulsado por IA de agentes que permite detectar vulnerabilidades en cuestión de minutos, cerrando así la brecha entre su divulgación y su detección al transformar la telemetría de activos que las organizaciones ya recopilan en una visibilidad continua de la exposición. Según el último informe sobre investigación de vulnerabilidades (DBIR) de Verizon, la explotación de vulnerabilidades es el principal punto de entrada de las brechas de seguridad, siendo responsable del 31% de ellas, y concluye que la IA está reduciendo el tiempo de actuación de los atacantes, pasando de meses a horas. Por su parte, según datos de Qualys, el tiempo medio entre la detección y la remediación se mantiene en 9 días, lo que significa que la cola de trabajo crece más rápido de lo que los programas convencionales pueden gestionar. Esperar a la siguiente ventana de escaneo ya no es una opción.

Sigue leyendo →

CrowdStrike desmantela junto a las autoridades de EE.UU y la U.E, la red de bots Sality, que llevaba 20 años funcionando

Una de las redes de bots más antiguas de Internet y una de las amenazas más persistentes ha sido desmantelada tras más de dos décadas en la red.

El 31 de agosto, CrowdStrike, durante la conferencia Day Zero Threat Research, en colaboración con el Departamento de Justicia de EE. UU., el FBI, el Servicio de Investigación Criminal de Defensa y la Fundación Shadowserver, y con el apoyo de Europol y las fuerzas del orden de Francia, Bulgaria y Rumanía, llevó a cabo una operación coordinada para desmantelar Sality, una red de bots peer-to-peer que llevaba activa desde 2003.

Sigue leyendo →

El ransomware asciende en el organigrama: los directivos intermedios son los principales objetivos

Zscaler, Inc., la plataforma de ciberseguridad de la era de la inteligencia artificial, ha publicado una nueva investigación de ThreatLabz que analiza las primeras fases de un ataque real de ransomware y revela cómo los ciberdelincuentes están cambiando sus estrategias para dirigirse a empleados con capacidad de acceso y autoridad dentro de las organizaciones.

Sigue leyendo →