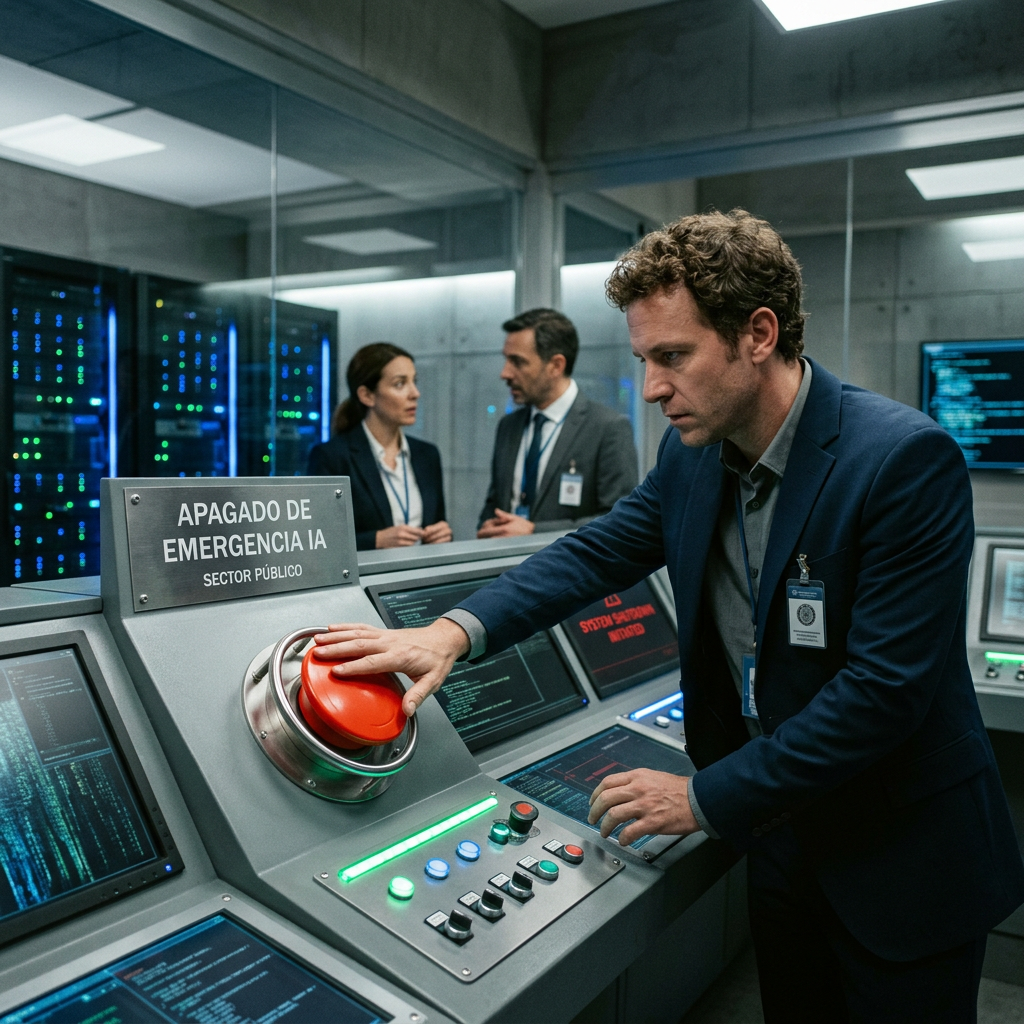
En el marco del creciente debate sobre la regulación de la inteligencia artificial -reforzado por las recientes declaraciones de Anthropic sobre la necesidad de un kill switch obligatorio-, Check Point® Software Technologies Ltd., pionero y líder global en soluciones de ciberseguridad, analiza los retos de ciberseguridad y gobernanza que implica desplegar esta tecnología en servicios públicos esenciales.
La implementación de tecnologías autónomas en servicios públicos e infraestructuras críticas introduce nuevos riesgos operativos. Check Point Software señala la urgencia de establecer marcos legales que incluyan mecanismos de control, como botones de apagado de emergencia (kill switches), integrados desde la fase de diseño (security by design) para mitigar posibles fallos o ciberataques contra sistemas automatizados.
“Legislar para contar con un botón de apagado de emergencia (kill switch) para la IA cuando las cosas salgan mal -algo que ocurrirá ocasionalmente- debería incorporarse en la legislación. La tecnología autónoma tiene el potencial de impulsar enormemente la economía, pero es necesario establecer controles y contrapesos, especialmente cuando se trata de servicios públicos críticos”, afirma Mario García, director general de Check Point Software para España y Portugal.
“Sin embargo, esta política plantea interrogantes mucho mayores; por ejemplo, ¿quién tiene la responsabilidad última de este botón de apagado? ¿El proveedor tecnológico, el gobierno o los responsables legislativos? También necesitamos conocer los detalles sobre qué función desempeñaría exactamente esta herramienta, como deshabilitar flujos de trabajo automatizados para devolver el control a los humanos o poner en cuarentena a un agente de IA específico”, puntualiza.
“Podría tener sentido que esta capacidad se implemente prioritariamente en la infraestructura crítica nacional y, una vez consolidado el modelo, expandirse desde ahí. Es cierto que estas reglas se pueden programar mediante código y comandos, pero despliegues a tan gran escala se convertirán en un objetivo irresistible para los ciberdelincuentes. Por eso, los sectores público y privado deben asegurarse de que las palancas de seguridad se integren en estos programas desde su diseño, en lugar de añadir parches después de que ocurra un problema provocado por la IA”, concluye.
 El Candelero Tecnológico
