Kaspersky Lab ataca con fuerza al ransomware con el lanzamiento de la última versión de Kaspersky Security for Windows Server

kaspersky_banloaderKaspersky Lab presenta una nueva tecnología inteligente para ayudar a las empresas a protegerse mejor contra el ransomware y el cryptoware. Esta nueva tecnología ‘Anti-Cryptor’ es un componente clave en la aplicación de seguridad Kaspersky Security for Windows Server, que se incluye dentro de la seguridad endpoint corporativa para empresas*, así como dentro de sus soluciones dirigidas específicamente para servidores de archivos y almacenamiento de seguridad.

Junto con la tecnología Kaspersky Application Startup Control, su objetivo es ayudar a las empresas a proteger sus activos digitales de la amenaza del cryptoware – como el reciente malware ‘Locky’, que se ha extendido rápidamente por todo el mundo y que puso en entredicho la seguridad de empresas de todos los tamaños.
Sigue leyendo →
Diez consejos para proteger tus archivos contra el ransomware

kaspersky_ransomwareEl ransomware se ha convertido en una de las ciberamenazas más conocidas, según Kaspersky Lab. Una vez que se filtra en el sistema, es capaz de cifrar archivos, incluyendo documentos valiosos, vídeos y fotos. El proceso completo se ejecuta en un segundo plano dentro del ordenador y, por lo tanto, la víctima no se da cuenta del problema hasta que es demasiado tarde.

El troyano informa al usuario de que sus archivos han sido cifrados. Si la víctima desea recuperar sus archivos tendrá que pagar un rescate, el cual suele ser de cientos de dólares, normalmente pagado en bitcoins. Muchas víctimas de ransomware no tienen un gran conocimiento o una gran experiencia en tecnología, así que el inconveniente es doble ya que la mayoría tiene que buscar qué es un bitcoin y dónde se pueden conseguir.
Sigue leyendo →

Las amenazas de banca móvil entran por primera vez en el Top 10 de programas maliciosos financieros en 2015

kaspersky_ransomwareEl informe de tendencias de Kaspersky Lab de 2015 pone de manifiesto una nueva tendencia: por primera vez en la historia, las amenazas financieras móviles aumentan y se sitúan en el Top 10 de programas maliciosos diseñados para robar dinero. Dos familias de troyanos bancarios móviles – Faketoken y las Marcher – se incluyeron entre los 10 principales troyanos bancarios de 2015. Otra tendencia notable y alarmante de este año es la rápida propagación del ransomware.
Sigue leyendo →

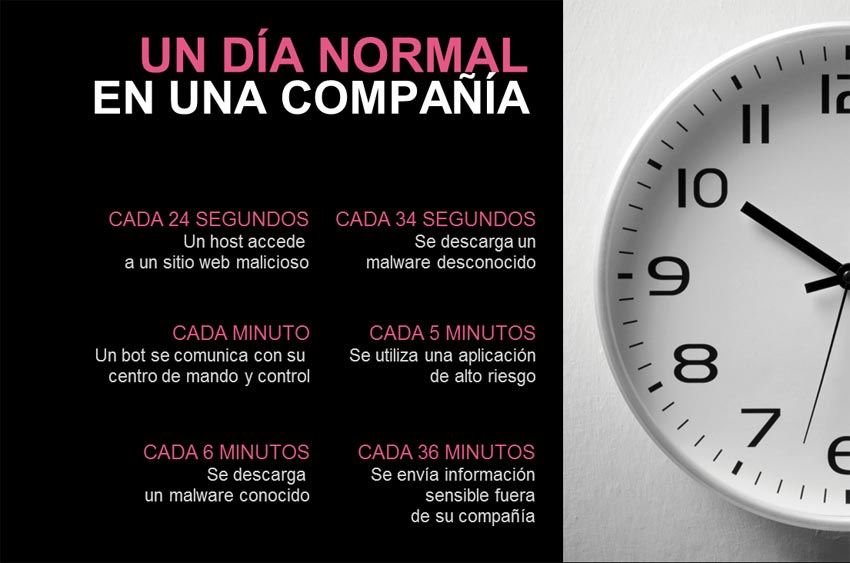
El 99% de las empresas españolas están infectadas con bots y virus

checkpoint_undianormalenunacompañia
Check Point® Software Technologies Ltd.,
el mayor proveedor mundial especializado en seguridad, revela el actual panorama del cibercrimen en España, donde se manifiestan dos tendencias principales: el elevado índice de penetración de virus y bots en empresas de todos los tamaños, sectores y tipologías, así como el auge y propagación del método de secuestro de datos, mediante el malware del tipo Crytolocker o Ransomware.

“Es prácticamente imposible encontrar a día de hoy una empresa española que tenga su red completamente libre de bots y virus. El promedio internacional, según el último Informe de Seguridad publicado, indica que 106 tipos de malware desconocido atacan una organización cada hora. En España estas cifras se igualan o incluso se superan”, ha destacado Mario García, director general de Check Point para España y Portugal.
Sigue leyendo →

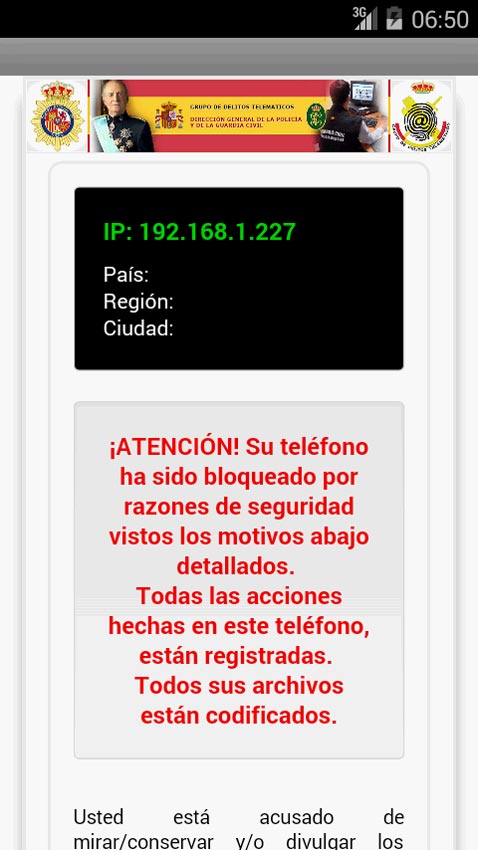
El virus de la Policía ataca de nuevo a Android

panda_viruspolicia_android
Hace varios días apareció una nueva familia de malware para Android, Android/Koler.A. Los medios se hicieron eco del mismo ya que era un ataque del tipo del “Virus de la Policía” / ransomware, parecido a los que hemos visto en ordenadores Windows, aunque en esta ocasión estaba dirigido a teléfonos móviles.

En este caso, el malware no es capaz de cifrar los datos del teléfono, pero aún así es bastante molesto y difícil de eliminar (si no cuentas con antivirus para Android) ya que el mensaje que muestra en pantalla está encima de todo lo demás y el usuario sólo dispone de unos pocos segundos para intentar desinstalarlo.
Sigue leyendo →

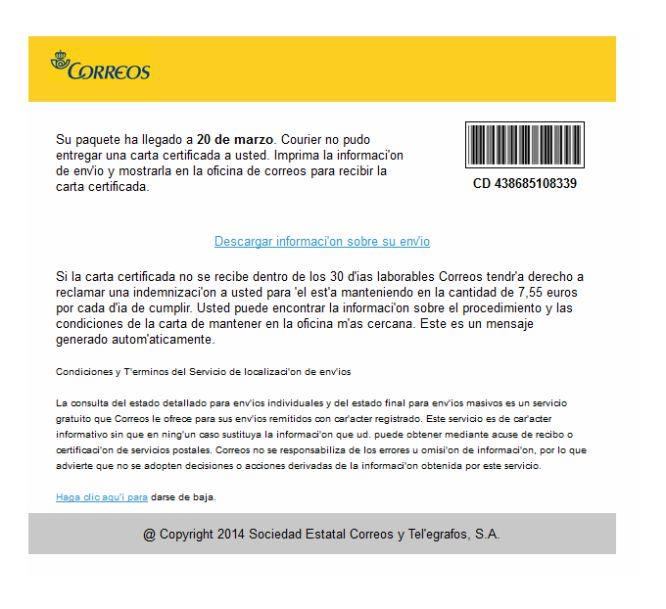
Si recibe este email de Correos, no lo dude y bórrelo inmediatamente

gdata_virus-correos
El ransomware de cifrado «Cryptolocker» continúa difundiéndose masivamente camuflado en oleadas de correos electrónicos no deseados que utilizan el nombre de Correos. Los correos, que incluyen en el campo asunto el propio nombre de la víctima para conseguir la máxima credibilidad, informan de una carta certificada que no ha podido ser entregada así como del proceso para recogerla. Si no sigues este proceso, Correos informa que podrá «reclamar una indemnización» de 7,55 € por cada día de retraso.
Sigue leyendo →

Comentario de Check Point sobre la campaña de spam que suplanta la identidad de Correos

varios_logo_checkpointAcaba de comunicarse por parte de la Policía Nacional, una campaña de spam que suplanta la identidad de Correos e infecta los ordenadores con un programa de malware –el ransomware TorrenLocker– que cifra todos los documentos del ordenador que lo ejecuta. Los estafadores solicitan luego una cantidad de 299 euros para obtener la clave para descifrarlos.

Mario García, director general de Check Point para España y Portugal alerta sobre la importancia de esta amenaza, no sólo para usuarios particulares, sino también para empresas españolas de todos los tamaños y sectores.
Sigue leyendo →

El nuevo ransomware TeslaCrypt roba los archivos de los jugadores online


Se ha descubierto un nuevo virus ransomware que ataca a los jugadores de unos 40 juegos online, dirigido especialmente al público más joven. Ransomware es un tipo de malware que segmenta y cifra los archivos de los usuarios de equipos infectados. Una vez los archivos están firmemente cifrados, los cibercriminales que controlan el malware piden un rescate por la clave capaz de descifrar los archivos. Después de un periodo de tiempo preestablecido, los atacantes destruyen la clave de descifrado, según Kaspersky Lab
Sigue leyendo →

¡Atención! ¡Nueva variante de Ransomware descubierta!


Nuestros compañeros de PandaLabs han detectado nueva variante de ransomware Trj/RansomCrypt.B. Conocida como CTB-Locker, la principal diferencia es que demuestra que, si pagas, puedes recuperar todos los ficheros cifrados.

Este tipo de malware suele llegar por correo electrónico haciendo creer a la víctima que es un correo legítimo para que lo ejecute. Una vez ejecutado encripta imágenes y documentos que encuentre en el equipo y nos cambia el fondo de escritorio por la siguiente imagen. Además, crea un documento de texto con la misma información.
Sigue leyendo →

¡Detectada nueva variante del ransomware Trj/Crypdef.A.!

varios_logo_pandaNuestros compañeros de PandaLabs nos informan de la detección de una nueva variante de ransomware, un software malicioso que, al infectar nuestro equipo, da al ciberdelincuente la capacidad de bloquear el PC desde una ubicación remota.

Funciona encriptando nuestros archivos y quitándonos el control de toda la información y datos almacenados.

Para desbloquearlo, el virus lanza una ventana emergente en la que nos pide el pago de un rescate. En este caso, han detectado esta variante como Trj/Crypdef.A. y así nos avisarán de que estamos infectados:
Sigue leyendo →