 Por desgracia, la sociedad solo se conciencia sobre temas de ciberseguridad después de un gran ataque. Cuando el daño ya está hecho. Si hace un año nos hubieran preguntado qué es el ransomware, pocos hubieran sabido qué contestar. Sin embargo tras WannaCry y PetYa, casi todo el mundo puede contestar que se trata de un ciberataque en el que secuestran el ordenador.
Por esta misma razón, hay que dar a conocer las terribles consecuencias que podría tener el ciberataque a una central nuclear antes de que ocurra y ocupe todas las portadas de los periódicos del mundo durante un par de semanas.
Sigue leyendo
 La preocupación del ransomware está creciendo, y con este telón de fondo, un número cada vez mayor de empresas está buscando cómo maximizar su protección con mínimos recursos. Esta tendencia se ha podido identificar ante las más de 100.000 empresas que se han descargado en los últimos 12 meses la herramienta de protección de Kaspersky Lab contra ransomware.
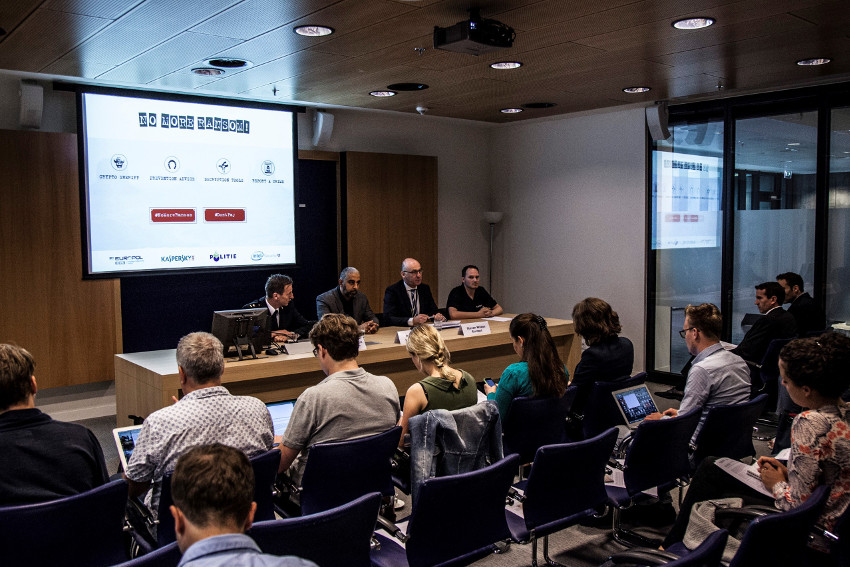
 El ciberataque global protagonizado por el ransomware «Petna», una variante del también ransomware «Petya» del que G DATA alertaba en marzo de 2016, ha afectado a empresas de todo el mundo, aunque ha si-do en Ucrania y Rusia donde se han concentrado la mayor parte de las infecciones. El crypto troyano, que se ha extendido a través de los servi-dores de actualización de un programa de contabilidad muy utilizado en Europa del Este, repite el modus operandi del ya célebre «WannaCry». Al igual que este, «Petna» utiliza el exploit «Eternalblue», que estaba sien-do utilizado por la agencia de seguridad norteamericana (NSA) antes de que fuera filtrado por el grupo de hackers «Shadow Brokers», para apro-vechar una vulnerabilidad en el protocolo SMB (Server Message Block) del sistema operativo Windows. Es preciso recordar que dicha brecha de seguridad fue cerrada por Microsoft en marzo de 2017.
 Ayer recibíamos la noticia de un nuevo ataque de ransomware de carácter masivo, Petya, que afecta a entidades bancarias y empresas petroleras, entre otras compañías pertenecientes a una gran variedad de sectores. Ucrania, India, España y Reino Unido son, según los primeros datos, algunos de los países afectados.
 A raíz del ataque de ransomware de ayer, Commvault ha realizado algunas declaraciones sobre cómo protegerse ante amenazas de este tipo.
 Check Point
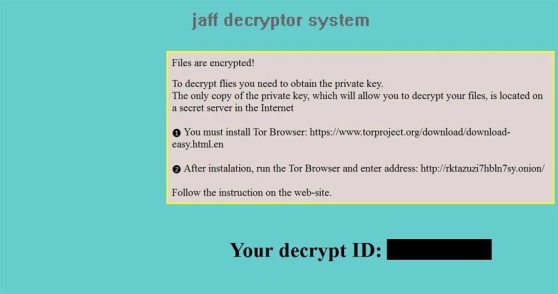
 Software Technologies Ltd., el mayor proveedor mundial especializado en seguridad, ha descubierto un nuevo ransomware, llamado JAFF, que se envía a través de la botnet Necurs.
 La pesadilla global del ransomware no muestra ningún signo de desaceleración y se ha multiplicado por tres en los dispositivos móviles durante los primeros meses del año, según el Informe de Malware de Kaspersky Lab para el primer trimestre de 2017. El número de archivos de ransomware móviles detectados llegó a 218.625 durante ese periodo, frente a los 61.832 del trimestre anterior, siendo la familia Congur la que ha supuesto más del 86%.
 A pesar de lo alarmante de la cifra, unos 200.000 equipos infectados, el ransomware ‘WannaCry’ no ha sido la mayor amenaza de la historia (el gusano «Blaster», por ejemplo, afectó a varios millones de sistemas en 2003) pero no hay ninguna duda de que sí ha sido una de las más graves, especialmente si atendemos a su rapidez de propagación y al perfil de las organizaciones afectadas.
 En los últimos días el ransomware se ha convertido en una de las peores pesadillas en todo el planeta. Primero, por el virus WannaCry, que ha mantenido en jaque a la mitad del mundo durante días. Segundo, por el robo que han sufrido los estudios de Disney. En concreto, unos cibercriminales han accedido al servidor de la productora, han robado uno de sus próximos estrenos y, ahora, piden un rescate multimillonario a cambio de no difundir el archivo por Internet y mandar al traste con el lanzamiento de la cinta.

