
Los investigadores de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, han descubierto una sofisticada campaña de phishing ideada para obtener los datos corporativos almacenados en las cuentas de Microsoft Office 365. Para evitar el software de seguridad, los cibercriminales suplantaban la identidad de grandes empresas como la Universidad de Oxford, Adobe y Samsung con el objetivo de generar confianza. Un 43% de las compañías afectadas eran europeas, mientras que el resto se repartía entre Asia y Oriente Medio.
Sigue leyendo
 Las campañas de phishing son el origen del 90% de los ciberataques (1) y estos ataques están entre los más empleadas por los cibercriminales que buscan suplantar la identidad de empresas de distintos sectores para recabar información de su víctima (contraseñas, credenciales bancarias, etc.) y poder obtener beneficios económicos. Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, señala algunos ejemplos de intentos de phishing que se han producido en España y aporta las claves para evitar convertirse en una nueva víctima de este tipo de ciberamenaza.
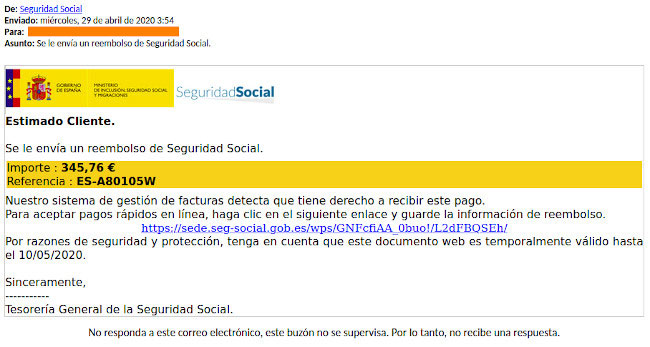
 El equipo de PandaLabs, el Laboratorio de Panda Security, ha detectado una oleada de ciberataques en forma de phishing, en los que se suplanta la identidad de la Seguridad Social para robar a las víctimas de este engaño.
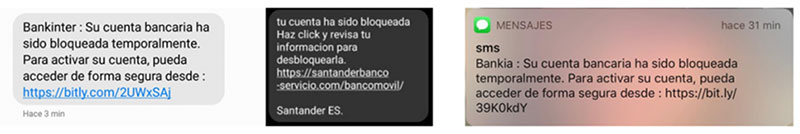 ESET, la mayor empresa de ciberseguridad de la Unión Europea, ha alertado de un aumento de ataques de phishing a entidades financieras españolas en los últimos días, a pesar de que parezca que muchos delincuentes estén aprovechando el coronavirus como tema único para realizar sus ataques.
 La situación actual también afecta al mundo digital, ya que los cibercriminales aprovechan para lanzar campañas de ciberataques utilizando esta temática. Por este motivo GoDaddy, empresa que empodera a los emprendedores en su día a día, destaca algunos consejos básicos para crear campañas de correo electrónico y evitar que los receptores confundan sus mensajes con intentos de phishing. Además de la importancia del correo electrónico profesional para las pequeñas empresas a la hora de ganarse la confianza de los clientes, la compañía también señala que crear campañas de email de aspecto profesional es igualmente importante.
 Recibir correos que suponen un intento de phishing o que contienen archivos adjuntos sospechosos es algo a lo que los internautas se enfrentan prácticamente cada día. Sin embargo, en pocas ocasiones la gente se para a pensar quién es el primer emisor de este mensaje. Por este motivo los investigadores de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, revela que hace tan solo unos meses descubrieron la identidad de un cibercriminal que ha estado activo durante más de siete años, llegando a ganar al menos 100.000 dólares, aunque se estima que haya alcanzado esa cifra en diferentes ocasiones.
 Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado una nueva edición de su Brand Phishing Report 2019. Este informe analiza las marcas que, a lo largo del último trimestre del año, se encontraron entre las más imitadas por los cibercriminales a la hora de realizar ataques de phishing con le objetivo de robar datos personales o credenciales bancarias de millones de usuarios en todos el mundo. En este sentido, es fundamental destacar que durante los últimos meses del año se concentran varias campañas de descuentos y ofertas especiales.
 La temida cuesta de enero, que llega después de las Navidades, trae consigo una nueva época de rebajas durante las cuales los cibercriminales aprovechan el aumento de volumen de transacciones digitales para lanzar campañas de phishing en busca de nuevas víctimas. Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, alerta de que, en el último año, los intentos de phishing han aumentado en un alarmante 40,9%, con la creación de 1,5 millones de nuevos sitios web de phishing cada mes.
 El ‘top manta digital’’ ha llegado a la web y es muy fácil confundirlo con una tienda real. Según los datos de PandaLabs, el laboratorio de Panda Security, el número de páginas falsas que simulan ser los eCommerce de marcas reconocidas ha aumentado más de un 25% en lo que va de 2019. Además, nuestros expertos han detectado una variación en la forma de hacer phishing en el último año. Cada vez hay más tiendas falsas que, más allá del intento de phishing -y de robar datos personales-, son aprovechadas por los ciberdelincuentes para vender imitaciones de muy mala calidad.

