Kaspersky ha reafirmado su compromiso con los más altos estándares de ciberseguridad tras completar con éxito la auditoría SOC 2 Tipo II (Service Organization Control para organizaciones de servicios). Esta evaluación ha verificado la integridad y seguridad de los procesos de desarrollo y distribución de sus bases de datos antivirus, confirmando la fiabilidad de sus mecanismos frente a posibles alteraciones no autorizadas.
Durante la celebración del Security Analyst Summit en Tailandia, el Global Research and Analysis Team (GReAT) de Kaspersky ha revelado una nueva actividad del grupo APT BlueNoroff a través de dos campañas altamente sofisticadas dirigidas: GhostCall y GhostHire. Estas operaciones, aún activas, están orientadas a organizaciones del ecosistema Web3 y de criptomonedas en países como India, Turquía, Australia y varias regiones de Europa y Asia, y se remontan al menos a abril de 2025.
El nuevo informe de Kaspersky, «Ciberseguridad en la práctica: ¿Qué molesta, qué falta y qué ayuda realmente?», elaborado con una encuesta entre responsables de ciberseguridad de pymes, revela que el 32% de los líderes de TI españoles asegura que sus homólogos en la alta dirección no comprenden del todo la relevancia empresarial de la ciberseguridad, lo que pone de manifiesto una desconexión estructural entre las prioridades del consejo y la defensa en primera línea en las pymes de Europa y África.
El Equipo Global de Investigación y Análisis de Kaspersky (GReAT) ha descubierto evidencias que vinculan al sucesor de HackingTeam, Memento Labs, con una nueva oleada de ciberataques. El hallazgo surge de una investigación sobre la Operación ForumTroll, una campaña de Amenaza Persistente Avanzada (APT) que explotaba una vulnerabilidad zero-day en Google Chrome. La investigación se presentó durante el Security Analyst Summit 2025, celebrado en Tailandia. En marzo de 2025, Kaspersky GReAT reveló la Operación ForumTroll, una campaña de ciberespionaje altamente sofisticada que aprovechaba una vulnerabilidad zero-day en Chrome, CVE-2025-2783. El grupo APT detrás del ciberataque enviaba correos de phishing personalizados, disfrazados de invitaciones al foro Primakov Readings, dirigidos a medios de comunicación rusos, organismos gubernamentales, instituciones educativas y entidades financieras.
JUPOL, Sindicato de la Policía Nacional, y Kaspersky han firmado un Convenio Marco de Colaboración destinado a fortalecer la capacitación de los cuerpos policiales en ciberseguridad y mejorar su capacidad de respuesta frente al cibercrimen y la atención a la ciudadanía. El acuerdo impulsa una acción coordinada y efectiva frente a las crecientes amenazas digitales, fomentando la cooperación entre el sector público y privado y dotando a los agentes de los conocimientos necesarios para actuar con mayor eficacia en un entorno cada vez más conectado.
La mayoría de los responsables de ciberseguridad en pequeñas y medianas empresas (pymes) de España reconocen no estar suficientemente preparados para proteger a sus compañías. Casi dos tercios (62%) afirman tener una estrategia que funciona mejor sobre el papel que en la realidad, o bien que se limita a un conjunto de objetivos poco conectados. Además, algunos admiten tener lagunas incluso en aspectos básicos de ciberseguridad: un 38% reconoce que necesita mejorar su preparación para responder y resolver incidentes. Esta falta de estrategia aplicable y de conocimientos deja a muchas pymes sin una protección real y vulnerables a ciberataques. Estos son algunos de los datos del último informe de Kaspersky ‘How cyberattackers are targeting SMBs in Europe and Africa in 2025’.
Entre octubre y diciembre de 2025, Kaspersky e Incomedia pondrán en marcha una iniciativa conjunta dirigida a pequeñas y medianas empresas (pymes) de toda Europa. La colaboración se materializa en una solución integrada que combina la protección de Kaspersky Small Office Security, con la facilidad de creación de sitios web de WebSiteX5 Evo, desarrollada por Incomedia. El acuerdo tiene como objetivo abordar dos de los principales desafíos a los que se enfrentan este tipo de empresas: la seguridad digital y la presencia profesional online. Según datos de Eurostat (2025), el 73% de las pymes europeas ha alcanzado un nivel básico de digitalización, todavía por debajo del objetivo del 90% fijado por la Comisión Europea para 2030. Esta brecha limita la competitividad de millones de pequeños negocios, que además afrontan un escenario de riesgos cibernéticos en aumento.
Los datos del reciente estudio de Kaspersky “Cómo los ciberdelincuentes están atacando a las PYMEs en Europa y África en 2025”, recopilados entre enero y abril de 2025, revelan un panorama preocupante para las pequeñas y medianas empresas (pymes) en varios países de Europa y del norte, oeste y centro de África. Los ciberdelincuentes están camuflando malware y aplicaciones potencialmente no deseadas (PUA) como si fueran herramientas de confianza, entre ellas ChatGPT, aplicaciones de Microsoft Office y Google Drive, para infiltrarse en las redes corporativas de las pymes sin levantar sospechas.
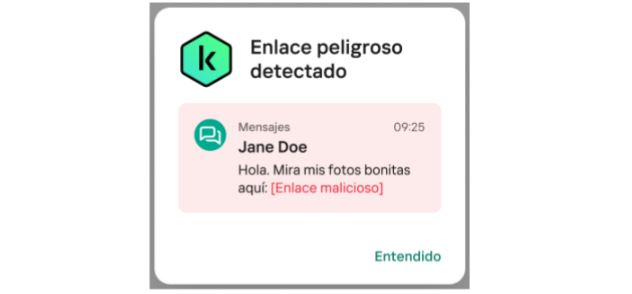
Notification Protection, una nueva función antiphishing para Android, protege al usuario de enlaces fraudulentos en notificaciones de mensajería, SMS y otras apps. Con esta función activada, la app identifica y bloquea automáticamente enlaces sospechosos antes de que el usuario abra la notificación, evitando así intentos de estafa. Más de 166.000 usuarios ya la han habilitado y, desde su lanzamiento técnico, ha evitado más de 3.500 clics en enlaces maliciosos.
Según el informe de Kaspersky, ‘IT threat evolution in Q2 2025. Mobile statistics’, en el primer semestre de 2025 se registró un incremento del 29% en los ataques a usuarios de smartphones Android en comparación con el mismo periodo de 2024, y un 48% más en comparación con el segundo semestre de 2024. Detrás de este aumento no solo crece el volumen de ataques, también evoluciona la variedad de técnicas empleadas por los ciberdelincuentes. Entre las amenazas móviles más destacadas de 2025 figuran SparkCat, SparkKitty y Triada, junto a nuevas variantes camufladas en apps de contenido para adultos utilizadas para lanzar ataques DDoS o en una falsa aplicación VPN que interceptaba códigos de acceso por SMS.