Establecer una política de contraseñas fuertes mejora sustancialmente la seguridad de la empresa

La ciberdelincuencia ha avanzado a pasos agigantados durante los últimos años, lo que ha llevado al desarrollo de nuevas tecnologías que permitan ayudar a las empresas a mejorar su ciberseguridad. Según diferentes informes, durante el último año los ataques digitales, más en concreto los de ransomware, aumentaron un 150%, un tercio más que en 2020. Estos datos, demuestran que además del uso de estos mecanismos de defensa cada vez más sofisticados, los cuales son realmente eficientes, existen otros vectores más tradicionales, a los que muchas empresas no ponen el foco necesario. Uno de ellos hace referencia al uso de una correcta política de contraseñas, las cuales son muy efectivas a la hora de obstaculizar estos ataques

Sigue leyendo →
El modelo de tres líneas de defensa evoluciona hacia la automatización

Dentro de esta estrategia para minimizar las posibles vulnerabilidades de una compañía, una de las que más importancia ha ido cobrando a lo largo del tiempo es el modelo de las tres líneas de defensa. Aparecida en el año 2013, la idea de esta metodología pasa por establecer tres líneas o niveles para la gestión del control interno.

Sigue leyendo →

Almacenamiento en la nube: posibles riesgos para la seguridad de las empresas

Durante semanas, los expertos en ciberseguridad y las agencias gubernamentales han instado a las organizaciones a mejorar sus ciberdefensas debido al aumento de la amenaza de ciberataques en medio de la invasión rusa de Ucrania. Esto significa no sólo mejorar la detección y la respuesta a las amenazas emergentes, sino también reforzar la resistencia de la infraestructura para que pueda soportar mejor los ataques.

Sigue leyendo →

ESET alerta de un correo que suplanta a la Agencia Tributaria

A lo largo de los años hemos ido viendo cómo los delincuentes han ido empleando diferentes técnicas para, aprovechándose del nombre de la Agencia Tributaria, tratar de engañar a los usuarios para que pulsen sobre un enlace o abran un adjunto malicioso, usando varios tipos de formato de ficheros. Precisamente, desde hace unas semanas estamos viendo que han vuelto a resurgir este tipo de campañas, tal y como alertó recientemente la Oficina de Seguridad del Internauta.

Sigue leyendo →

ESET alerta sobre los riesgos de los algoritmos en los buscadores para los menores

Cuando pensamos en los problemas de salud mental relacionados con la actividad online, sobre todo entre niños y adolescentes, es posible que el ciberacoso sea el primero que se nos viene a la cabeza, pero hay otro peligro inminente al que debemos prestar atención: el acceso a la información a través de los buscadores.

Sigue leyendo →

ESET renueva su portfolio de productos para proteger a las empresas en su proceso de transformación digital

ESET, líder mundial en ciberseguridad, ha anunciado una actualización de su cartera de productos empresariales para ayudar a organizaciones de todos los tamaños a evitar que los ciberdelincuentes hagan estragos en sus redes. La plataforma ESET PROTECT ha experimentado una serie de cambios para ayudar a los administradores TI a gestionar los riesgos de seguridad en sus entornos, y la popular solución de detección y respuesta de puntos finales (EDR) ESET Enterprise Inspector está disponible a partir de ahora desde la nube y ha sido renombrada como «ESET Inspect Cloud«. Además, varias de las soluciones para endpoints de ESET para Windows, macOS y Android también han sufrido una importante evolución.

Sigue leyendo →

ESET descubre vulnerabilidades en los portátiles de Lenovo

Los investigadores de ESET han descubierto y analizado tres vulnerabilidades que afectan a varios modelos de portátiles Lenovo. La explotación de estas vulnerabilidades permitiría a los atacantes desplegar y ejecutar con éxito malware UEFI, ya sea en forma de implante flash SPI como LoJax o bootkit UEFI como nuestro último descubrimiento ESPecter. ESET informó de todas las vulnerabilidades descubiertas a Lenovo en octubre de 2021. En total, la lista de dispositivos afectados contiene más de cien modelos diferentes de portátiles con millones de usuarios en todo el mundo.

Sigue leyendo →

El grupo IDnow se asocia con Interpol para impartir formación sobre la detección de fraude

El grupo IDnow, empresa líder del sector de la verificación de identidad en Europa, ha iniciado una colaboración con Interpol, la organización internacional de policía criminal, durante un ciclo de formación de 12 meses. A lo largo de este periodo, expertos de IDnow e Interpol impartirán una serie de programas de formación para la policía local y las autoridades de inmigración, los cuales se pusieron en marcha por primera vez en los Emiratos Árabes Unidos a finales de marzo.

Sigue leyendo →

Transferencia del Santander: nuevo correo usado por el keylogger Snake para robar información

El uso fraudulento del nombre de entidades bancarias por parte de los delincuentes es algo habitual desde hace mucho tiempo para conseguir que los usuarios caigan en las trampas que preparan. En esta ocasión nos encontramos ante un correo electrónico en el que se indica que se ha realizado una transferencia de dinero a nuestro nombre, correo que supuestamente ha sido enviado desde el Banco Santander y en el que se adjunta un fichero.

Sigue leyendo →

Microsoft desarticula la red cibercriminal ZLoader especializada en el robo y extorsión mediante ransomware en todo el mundo

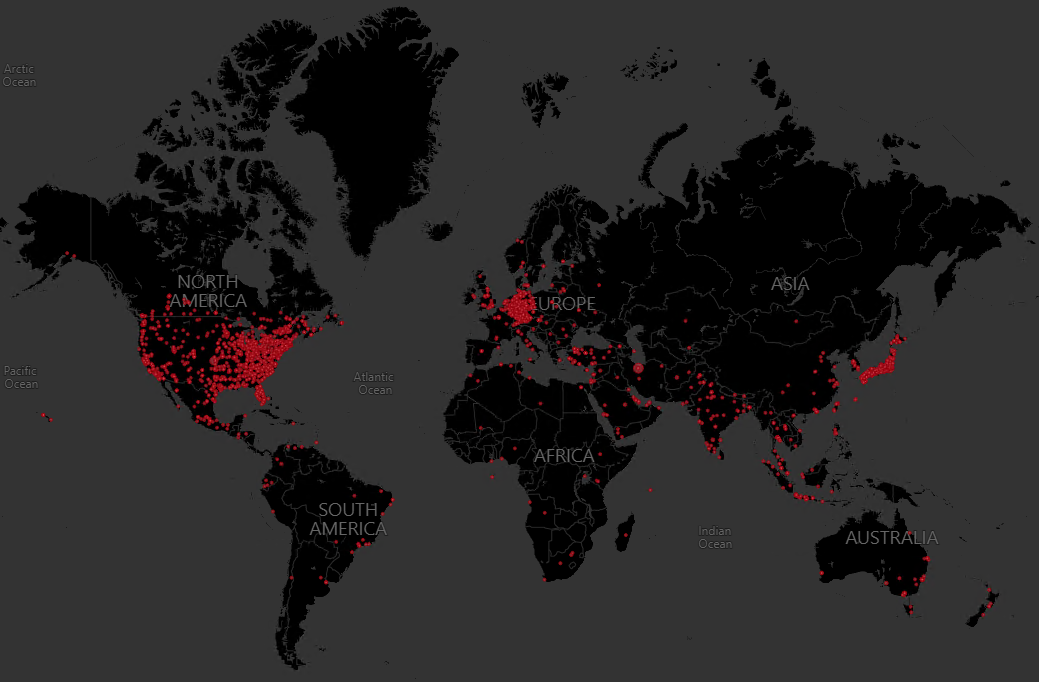
La Unidad de Crímenes Digitales de Microsoft –Digital Crimes Unit (DCU)- ha tomado medidas legales y técnicas para desarticular una red de bots delictiva llamada ZLoader. Esta red, dirigida por un grupo de crimen organizado que opera en todo el mundo a través de Internet, utilizaba la técnica de malware como servicio para robar datos y extorsionar, infectando los dispositivos informáticos de empresas, hospitales, colegios y usuarios particulares.

Sigue leyendo →