 Según una encuesta realizada por Kaspersky Lab y B2B Internacional en 2015 una de cada seis empresas españolas (16%) sufrió un ataque de Denegación de Servicio (DDoS). Un poco menos de la mitad de las empresas afectadas afirmaba que el ataque se dirigía a sus sitios web públicos, mientras que algo más de un tercio afirmaba que había afectado a los portales de clientes y datos de acceso (38%) o los servicios de comunicaciones (37%). Un 25% encontró que un ataque DDoS había afectado también a los sistemas de transacciones.
Sigue leyendo
Archivo de la categoría: Kaspersky
Gamers en peligro. Más de 77.000 cuentas secuestradas al mes de la plataforma Steam
 Steam, la plataforma digital de distribución multiplataforma de Valve, cuenta con más de 140 millones de usuarios registrados y más de 7.000 juegos disponibles para descarga. Grupos de crimen organizado del Este de Europa llevan tiempo prestando atención a la creciente base de usuarios de Steam y a las técnicas y procedimientos de seguridad de esta plataforma. Según un reciente informe de Valve, cada mes se secuestran unas 77.000 cuentas de Steam, demostrando que los cibercriminales han sabido sacarle partido a las vulnerabilidades de seguridad y de los propios jugadores.
Sigue leyendo
Víctimas españolas entre los afectados por nuevos troyanos bancarios detectados por Kaspersky Lab
 El equipo de analistas de Kaspersky Lab ha detectado varias campañas maliciosas con origen en Brasil que distribuye componentes «banloader«. Estos componentes se utilizan para instalar troyanos bancarios en los dispositivos de las víctimas. Lo destacable de este descubrimiento es que el banloader está en formato JAR (Archivo Java), lo que significa que el troyano se puede ejecutar potencialmente en diferentes plataformas, como Linux, OS X y Windows y, en algunos casos, en los dispositivos móviles.
Los ataques se distribuyen a través de ingeniería social, utilizando como gancho los impuestos, licencias o multas de tráfico. Los mensajes contienen enlaces maliciosos que descargan el archivo JAR o que incluyen malware dentro de un archivo adjunto, como ZIP o RAR, por ejemplo.
Sigue leyendo
¡Cuidado, circula un cupón falso de McDonald´s por Whatsapp!
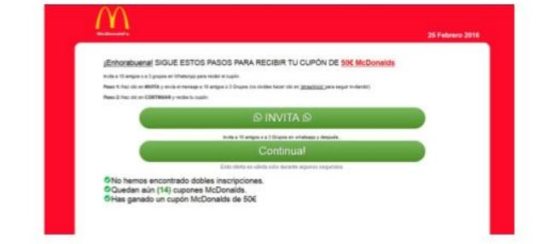 En los últimos días está circulando una nueva estafa por Whatsapp. En esta ocasión se trata de un falso cupón de 50€ de McDonald’s. En teoría, tras contestar a una “miniencuesta” de 50 preguntas, el usuario recibe un cupón para comer gratis en el McDonald’s.
La dinámica de la estafa es la misma que en anteriores ocasiones, lo único que cambia es la empresa que usan como gancho (ya han usado a Zara, Mercadona, Starbucks, etc.). Estas estafas tienen como objetivo conseguir los datos de los usuarios, principalmente el teléfono para suscribirles a servicios SMS Premium, así como el correo electrónico y datos personales para poder traficar con ellos.
Sigue leyendo
Triada, el troyano que ataca al cerebro de los móviles Android
 Kaspersky Lab ha descubierto Triada, un nuevo troyano dirigido a dispositivos Android comparable, por su complejidad, con el malware basado en Windows. Es sigiloso, modular, persistente y creado por ciberdelincuentes muy profesionales. Los dispositivos que ejecutan la versión de Android 4.4.4. y anteriores son los que presentan mayor riesgo de infección.
Según el reciente informe Mobile Virusology de Kaspersky Lab, casi la mitad del Top 20 de los troyanos de 2015 eran programas maliciosos con capacidad para robar los derechos de acceso de superusuario, es decir, que dan a los cibercriminales la posibilidad de instalar las aplicaciones en el teléfono sin el conocimiento del usuario. Este tipo de malware se propaga a través de aplicaciones que los usuarios se descargan/instalan de fuentes no fiables. Otras veces, estas aplicaciones se pueden encontrar en la tienda oficial Google Play y se hacen pasar por una aplicación de juego o entretenimiento. También se pueden instalar durante la actualización de las aplicaciones, incluso en las que están preinstaladas en el dispositivo móvil.
Sigue leyendo
Lazarus Group, responsable de múltiples ataques como el de Sony, desactivado
 Tras el ataque contra la famosa productora de cine, Sony Pictures Entertainment en 2014, el grupo de analistas de Kaspersky Lab (GReAT) comenzó a investigar muestras del malware Destover utilizado en este ataque. Esto condujo a un análisis más amplio de otras actividades de ciberespionaje y cibersabotaje dirigidas a instituciones financieras, medios de comunicación y fabricantes, entre otros.
Basándose en las características comunes de las diferentes familias de malware, Kaspersky Lab -junto con los demás participantes de la Operación Blockbuster-, fueron capaces de agrupar decenas de ataques aislados y determinar que todos ellos pertenecían al mismo grupo cibercriminal. Lazarus Group llevaba varios años activo antes del incidente de Sony Pictures. De hecho, tras analizar el malware, los expertos han confirmado la conexión del incidente de Sony con la Operación DarkSeoul dirigida a bancos y medios de comunicación de Seúl y con la Operación Troy contra las fuerzas militares de Corea del Sur.
Sigue leyendo
El troyano Acecard ataca a usuarios de más de 30 aplicaciones bancarias y de pago en Android
 Durante el tercer trimestre de 2015, los expertos de Kaspersky Lab detectaron un incremento del número de ataques bancarios a móviles en Australia. El causante era el troyano bancario Acecard. Este malware móvil de Android, además de robar datos financieros de mensajes de texto y de voz, también superpone ventanas que simulan páginas oficiales de inicio de sesión para hacerse con información personal y bancaria de los usuarios.
Sigue leyendo
El volumen de malware en dispositivos móviles se triplicó en 2015
 Según el informe anual Mobile Virusology elaborado por el grupo de Analistas Antimalware de Kaspersky Lab, el volumen de malware dirigido a los usuarios de dispositivos móviles se triplicó en 2015 en comparación con el año anterior:
* Kaspersky Lab detectó un total de 884.774 programas maliciosos móviles nuevos, tres veces más que en 2014 (295.539).
* El número de troyanos bancarios móviles se redujo de 16.586 en 2014 a 7.030 en 2015.
* El ransomware móvil atacó a un total de 94.344 usuarios únicos, cinco veces más que en 2014 (18.478).
Sigue leyendo
Tres reglas de seguridad básicas para los usuarios de smartphones con sensor de huella digital
 La mayoría de los smartphones que existen en el mercado ya cuentan con sensores de huella digital para mejorar la experiencia del usuario y la seguridad de los dispositivos. Pero estos sistemas, ¿son realmente seguros? Los expertos de Kaspersky Lab han analizado estos sensores llegando a la conclusión de que no son del todo perfectos. De hecho, estos novedosos sistemas no reconocen las huellas dactilares si las manos del usuario están mojadas o con cicatrices y defectos en la piel. Pero a este problema se le une otro más grave: muchos sensores no son capaces de distinguir un dedo real de una reproducción del mismo, poniendo en peligro la seguridad del dispositivo.
Sigue leyendo
Kaspersky Lab y SynerScope unen fuerzas para combatir el fraude y los ciberdelitos financieros
 Kaspersky Lab y SynerScope han anunciado un acuerdo de colaboración para el desarrollo de un servicio único e innovador para hacer frente al fraude y los ciberdelitos financieros. Dicha oferta combina las potentes soluciones de prevención de fraude de Kaspersky Lab con las tecnologías ultra-rápidas de análisis de big bata SynerScope.
Jan-Kees Buenen, CEO de SynerScope, ha asegurado que “de esta colaboración surgirán nuevas soluciones tecnológicas de ciberseguridad, de respuesta frente a crisis y antifraude para bancos, compañías financieras, gobiernos y organismos de seguridad, capaces de reaccionar a una velocidad y escala nunca vista anteriormente”. Asimismo, afirma que “Kaspersky Lab y SynerScope proporcionarán una interfaz única y compartible basada en ciberdatos de enorme potencial”.
Sigue leyendo

