Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha descubierto una vulnerabilidad de seguridad en el módem de estación móvil (MSM) de Qualcomm, el chip encargado de la comunicación en casi el 40% de los terminales a nivel mundial. De haber sido explotada habría permitido a un ciberdelincuente utilizar el sistema operativo Android como punto de entrada para inyectar código malicioso e invisible en los teléfonos, dándole acceso a los mensajes SMS y al audio de las conversaciones.
Cada año, el primer jueves de mayo, se celebra el Día Mundial de la Contraseña, que en este 2021 de trabajo remoto generalizado cobra aún más relevancia. Muchos usuarios tienen la falsa creencia de que un ciberdelincuente no tiene por qué tener ningún interés en su persona o su equipo. Por este motivo, Check Point® Software Technologies Ltd., un proveedor líder de soluciones de ciberseguridad a nivel mundial, quiere recordar en esta fecha la importancia de la educación en ciberseguridad y el uso eficaz de las contraseñas.
Check Point® Software Technologies Ltd., proveedor líder de soluciones de ciberseguridad a nivel mundial, ha anunciado cuatro nuevas e importantes iniciativas en su Programa de Crecimiento de Partners de Check Point Software a nivel mundial para incrementar aún más el valor de sus partners y agilizar su acceso a los beneficios.
Las nuevas iniciativas están diseñadas para aumentar los ingresos y la rentabilidad de los partners a lo largo de todo el proceso de venta, e incluyen:
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd., proveedor líder de soluciones de ciberseguridad a nivel mundial, advierte de una creciente ciberamenaza en la que se utiliza Telegram, la app de mensajería instantánea con más de 500 millones de usuarios activos, como sistema de control para distribuir malware por las empresas. Permite a los ciberdelincuentes enviar comandos y operaciones maliciosas de forma remota a través de la aplicación de mensajería instantánea, incluso cuando Telegram no está instalado o no se utiliza.
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd., proveedor líder de soluciones de ciberseguridad a nivel mundial, ha publicado el Brand Phishing Report correspondiente al primer trimestre de 2021. El informe destaca las empresas en las que los ciberdelincuentes se fijan más para elaborar sus campañas de phishing con el objetivo de robar información personal o credenciales de pago a las víctimas.
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Índice Global de Amenazas del mes de marzo. Los investigadores informan de que el troyano bancario IcedID ha entrado en el Índice por primera vez, ocupando el segundo lugar, mientras que el conocido troyano Dridex fue el malware más prevalente durante el mes de marzo, desde su séptimo puesto en febrero.
Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Informe de Seguridad Móvil 2021. El estudio examina las últimas amenazas emergentes dirigidas a los dispositivos móviles de las empresas y ofrece una visión general de las principales tendencias en materia de malware móvil, vulnerabilidades de los dispositivos y ciberataques por parte de Estados. Asimismo, señala cómo las compañías pueden protegerse contra las amenazas actuales y futuras y de la evolución de las mismas.
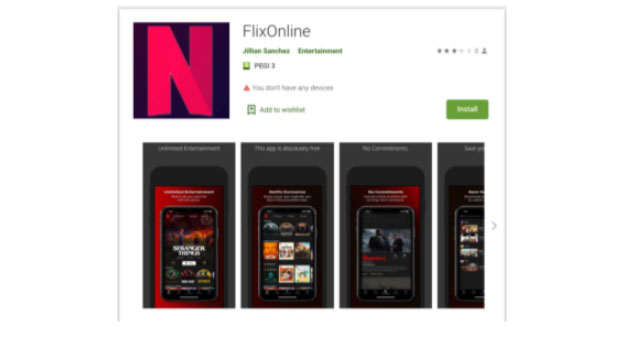
Investigadores de Check Point Research, la División de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha descubierto recientemente una nueva amenaza maliciosa en Google Play Store que se propagaba a través de los mensajes de WhatsApp. El malware estaba diseñado con capacidad para responder automáticamente a los mensajes entrantes con mensajes provenientes de un servidor remoto en nombre de sus víctimas. CPR encontró el software malicioso escondido en una aplicación falsa de «Netflix» en Play Store llamada FlixOnline, que prometía «entretenimiento ilimitado» desde cualquier parte del mundo.
Es posible que algunas personas hayan visto durante el fin de semana que se filtraron en Internet los datos de más de 500 millones de usuarios de Facebook. En este sentido, Check Point ha creado un breve comentario que quizás sea de utilidad:
Los investigadores de Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., proveedor líder especializado en ciberseguridad a nivel mundial, ha descubierto un cambio en los objetivos de los ciberdelincuentes durante el transcurso de la pandemia. Durante el año pasado, los hospitales y la industria de la salud han estado bajo una tremenda presión, no solo lidiando con el aumento en el número de pacientes, sino también con los ataques de ransomware lanzados por los ciberdelincuentes, que veían al sector como un objetivo fácil. Sin embargo, ahora parece que los ciberdelincuentes están dirigiendo su atención a nuevos objetivos, porque perciben oportunidades aún más fáciles para sus tácticas de extorsión. Tras la reciente revelación de las vulnerabilidades que afectan a los servidores Microsoft Exchange, Check Point Research (CPR) ha observado un aumento global en el número de ataques de ransomware. De hecho, desde principios de 2021, se ha producido un incremento mensual de empresas afectadas por ransomware del 9%. Este repunte incluye un aumento del 57% de compañías afectadas por ransomware en los últimos 6 meses. Según varios informes y alertas oficiales de la Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) de Estados Unidos, los ataques de ransomware se dirigen a los servidores de Microsoft Exchange aprovechando vulnerabilidades previamente expuestas.