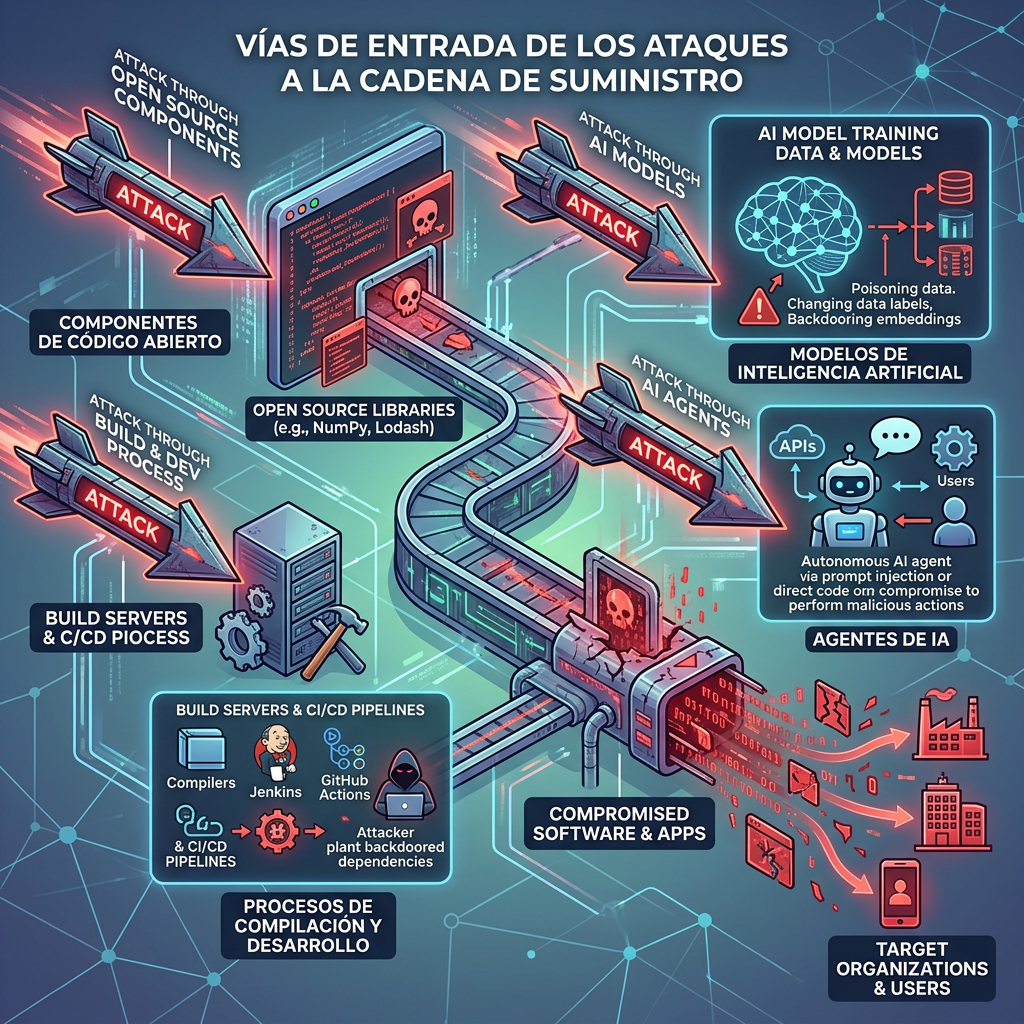
Los componentes de código abierto, los procesos de compilación y desarrollo, los modelos de Inteligencia Artificial y los agentes de IA serán las principales vías de entrada de los ataques a la cadena de suministro en 2027, según las nuevas predicciones de Kaspersky. Estas previsiones, publicadas como parte del informe anual Kaspersky Security Bulletin, también señalan el robo de credenciales y el ciberespionaje como los principales objetivos de los ciberdelincuentes y advierten de que depender de un único proveedor de IA se está convirtiendo en un riesgo para la cadena de suministro.
Los ataques a la cadena de suministro se han convertido en una amenaza habitual durante 2026, con incidentes importantes prácticamente todos los meses. Los ciberdelincuentes han llegado a los usuarios a través de páginas web oficiales y servidores de actualización de programas de confianza, como Notepad++, Daemon Tools y CPU-Z. En marzo, una cadena de ataques comprometió el escáner de vulnerabilidades Trivy, las herramientas de Checkmarx y la plataforma de acceso a modelos de IA LiteLLM. La infraestructura de Inteligencia Artificial también ha sido objeto de ataques: los expertos han descubierto cientos de extensiones maliciosas en un marketplace de agentes de IA, mientras que los programas diseñados para robar información (infostealers) han comenzado a buscar configuraciones de servidores MCP y claves API de agentes de IA. Según un estudio de Kaspersky publicado en marzo de 2026, casi una de cada tres empresas (31%) ha sufrido un ataque a la cadena de suministro durante los últimos 12 meses, lo que la convierte en la amenaza más habitual entre las identificadas por los encuestados. Sin embargo, solo el 9% la considera la más peligrosa.
A partir de estas tendencias, los expertos de Kaspersky prevén siete riesgos principales para 2027:
1. El código abierto seguirá siendo la principal vía de entrada. Los paquetes maliciosos y los gusanos capaces de propagarse por sí mismos y robar los tokens de los desarrolladores se convertirán en herramientas habituales para los ciberdelincuentes. A ello se suma el creciente volumen de código generado por IA que no ha sido revisado, lo que incrementa los riesgos de seguridad.
2. Los ataques se dirigirán a las capas más profundas de la infraestructura. Los ciberdelincuentes pondrán cada vez más el foco en los procesos de integración y despliegue continuos (CI/CD), los repositorios de contenedores y las herramientas de despliegue. Estos entornos permiten que el código malicioso acceda a más información y permanezca oculto durante más tiempo.
3. Se detectarán modificaciones maliciosas en modelos abiertos de IA. Los modelos cuyos parámetros hayan sido alterados deliberadamente podrían distribuirse como si fueran legítimos y, una vez integrados en los procesos empresariales, generar respuestas incorrectas sin que las organizaciones lo detecten de inmediato.
4. Los agentes de IA y los servidores MCP se convertirán en portadores de puertas traseras. Un agente con permisos de acceso amplios podría permanecer inactivo hasta recibir una instrucción concreta, como una frase determinada en un correo electrónico, y comenzar entonces a actuar en beneficio del ciberdelincuente. El uso de herramientas de IA no autorizadas por las empresas, conocido como shadow AI, ampliará todavía más la exposición a estas amenazas.
5. Las credenciales y los tokens de IA serán los principales objetivos de los ataques. El ciberespionaje y el robo de accesos seguirán siendo las principales motivaciones de los atacantes, que buscarán especialmente tokens de servicios en la nube, claves API y credenciales de acceso a distintas plataformas.
6. Las empresas de TI y telecomunicaciones seguirán siendo objetivos prioritarios. Comprometer a un único proveedor puede abrir la puerta a numerosos clientes. Además, la frontera entre los ataques a la cadena de suministro y aquellos que aprovechan las relaciones de confianza entre organizaciones será cada vez menos clara.
7. La disponibilidad de los modelos de IA se convertirá en un riesgo para la cadena de suministro. Los cambios regulatorios en los países donde se desarrollan los modelos de IA más utilizados podrían restringir su uso en otros mercados y provocar la interrupción de procesos empresariales, incluso sin que se produzca un ciberataque.
«Toda la seguridad se basa en la confianza. Nadie puede verificarlo todo por su cuenta: en algún momento hay que confiar en un compilador, una biblioteca de código abierto o un proveedor de servicios en la nube. Los atacantes también lo saben, y por eso los ataques a la cadena de suministro son inevitables. La IA ya forma parte de esa cadena. Ayuda a los atacantes a desarrollar malware más sofisticado y, al mismo tiempo, se está convirtiendo en una nueva vía de entrada. Las empresas necesitan saber de qué proveedores y herramientas dependen, qué permisos de acceso han concedido y cómo actuarán cuando uno de esos eslabones se vea comprometido», explica Sergey Soldatov, director del Centro de Operaciones de Seguridad (SOC) de Kaspersky. El análisis completo está disponible en el Kaspersky Security Bulletin 2026.
Recomendaciones para reducir los riesgos en la cadena de suministro
Para reforzar la seguridad de las organizaciones frente a estas amenazas, los expertos de Kaspersky recomiendan:
· Mantener un inventario de las dependencias tecnológicas, incluidos los componentes de código abierto, los modelos de IA, los servidores MCP y las extensiones de los agentes de IA, y contrastarlos con información de inteligencia de amenazas. Kaspersky Open Source Software Threats Data Feed ayuda a identificar paquetes maliciosos o comprometidos.
· Proteger los procesos de integración y despliegue continuos (CI/CD) como si fueran entornos de producción. Es importante utilizar tokens con los privilegios mínimos necesarios, credenciales de corta duración y renovarlas por completo después de cualquier incidente. Kaspersky Container Security permite verificar imágenes y configuraciones desde la compilación hasta la ejecución, auditar los permisos de acceso basados en roles (RBAC), reducir las alertas innecesarias durante el análisis de credenciales y supervisar los identificadores de sesión para detectar posibles tokens interceptados.
· Limitar los permisos de los agentes de IA. Estos sistemas deben ejecutarse en entornos aislados, disponer únicamente de los accesos imprescindibles y estar sujetos a políticas claras sobre las herramientas que los empleados pueden instalar por su cuenta.
· Evaluar la seguridad de los proveedores e incorporar requisitos específicos en los contratos. Kaspersky Digital Footprint Intelligence ayuda a identificar cuentas de proveedores comprometidas, filtraciones de datos y activos externos sin actualizar antes de que los ciberdelincuentes puedan aprovecharlos.
· Garantizar la supervisión continua de la infraestructura y del tráfico de red mediante soluciones de la gama Kaspersky Next (XDR) o el servicio Kaspersky Managed Detection and Response.
· Prepararse para posibles ataques que afecten a los proveedores, estableciendo medidas para cortar rápidamente la conexión con ellos y evitar que el ataque afecte también a la empresa. Si el incidente ya se ha producido, Kaspersky Incident Response puede ayudar a investigarlo y mitigar sus efectos.

