Un correo electrónico puede llegar a su destinatario sin ningún problema y, sin embargo, haber sido interceptado por un tercero sin que ninguna de las personas implicadas sea consciente de ello. No es necesario que el usuario abra un archivo malicioso, pulse un enlace fraudulento o facilite sus credenciales. Si un atacante consigue infiltrarse en el servidor que gestiona el correo de una organización, puede acceder a sus comunicaciones antes de que lleguen a su destino.
Este es el mecanismo que ha descubierto ESET, compañía líder en ciberseguridad, en una nueva investigación sobre las actividades de Turla, un grupo de ciberespionaje vinculado a los servicios de inteligencia rusos. Los investigadores atribuyen con alta confianza a este grupo un conjunto de herramientas maliciosas, denominado Cereal, que permite convertir servidores Microsoft Exchange en plataformas de vigilancia capaces de recopilar mensajes, ejecutar instrucciones de forma encubierta y mantener el acceso a las redes de las organizaciones comprometidas. Aunque ESET no ha podido determinar cómo se produjo el acceso inicial, los investigadores apuntan a la posible explotación de vulnerabilidades en los servidores Exchange expuestos a Internet.
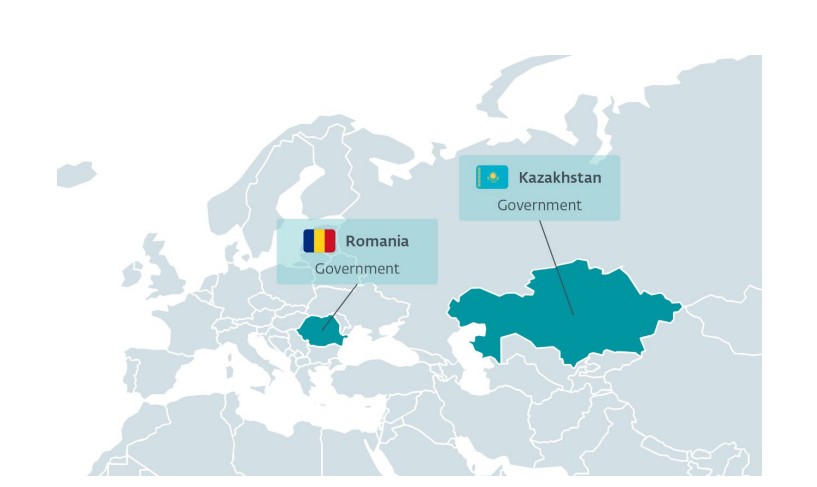
La investigación ha confirmado su utilización contra dos organismos gubernamentales, uno en Kazajistán, donde ESET detectó la actividad el 28 de noviembre de 2025, y otro en Rumanía, comprometido al menos desde el 23 de diciembre del mismo año. En este último caso, los atacantes habían configurado el sistema para identificar específicamente comunicaciones con direcciones institucionales de la OTAN y la Unión Europea, lo que apunta a una operación de espionaje de interés político, diplomático y estratégico.
El espionaje ya no necesita entrar en cada buzón
Una de las principales novedades de la investigación es el funcionamiento de CerealBox, el componente de Cereal encargado de recopilar los mensajes. A diferencia de otras amenazas que buscan acceder a las cuentas de correo mediante el robo de contraseñas, esta herramienta actúa directamente sobre el proceso interno de Microsoft Exchange que gestiona la circulación de los mensajes.
De esta manera, puede examinar los correos que entran y salen de la organización, identificar aquellos que resultan interesantes para los atacantes y guardar una copia sin modificar el mensaje original ni interrumpir su entrega. Para conseguirlo, se introduce en el proceso legítimo de transporte de Exchange y manipula componentes que ya están funcionando, sin necesidad de registrar un nuevo agente que pueda resultar sospechoso durante una revisión de la configuración.
En Rumanía, los investigadores comprobaron que CerealBox estaba preparado para seleccionar comunicaciones relacionadas con direcciones de los dominios nato.int y europa.eu, entre otros objetivos. El sistema examinaba los remitentes, destinatarios, asuntos y nombres de los archivos adjuntos, y recopilaba aquellos mensajes que cumplían los criterios establecidos y contenían documentos Word o PDF.
Los mensajes seleccionados se comprimían, cifraban y almacenaban temporalmente para su posterior extracción. Todo ello mientras el servicio de correo continuaba funcionando con normalidad, una característica especialmente importante para operaciones cuyo objetivo es recopilar información durante periodos prolongados sin despertar sospechas.
Según ESET Research, la inyección de código directamente en el servicio de transporte de Exchange constituye una técnica que no se había documentado anteriormente en ninguna familia de malware y demuestra un conocimiento excepcionalmente profundo del funcionamiento interno de la plataforma.
Cuando el servidor de la víctima se convierte en el centro de operaciones
Otra característica que distingue a Cereal es que los atacantes no necesitan utilizar una infraestructura externa específica para controlar el malware. En lugar de comunicarse periódicamente con servidores bajo su control, como ocurre con muchas amenazas, el propio Microsoft Exchange comprometido se convierte en el punto de acceso desde el que reciben y ejecutan instrucciones.
Para ello, uno de sus componentes, denominado CerealNeuron, permanece a la espera de solicitudes entrantes a través de direcciones que imitan servicios habituales de Exchange, como Outlook Web Access, Autodiscover o ActiveSync. De esta forma, las comunicaciones maliciosas pueden confundirse con el tráfico legítimo de la organización.
Este mecanismo dificulta considerablemente las labores de detección, ya que elimina la necesidad de mantener dominios o servidores externos de mando y control que puedan ser identificados y bloqueados. De hecho, durante la investigación, ESET no logró determinar las direcciones IP desde las que los operadores accedían a los sistemas comprometidos.
Pero las capacidades de Cereal van más allá de recopilar correos electrónicos. Sus distintos componentes permiten consultar directorios de usuarios y equipos, obtener información sobre la infraestructura interna, acceder a buzones completos, extraer credenciales almacenadas en Windows y recuperar archivos. Buena parte de estas operaciones se ejecutan directamente en memoria, reduciendo los rastros que dejan en los dispositivos.
Todo ello responde a una estrategia de espionaje orientada no solo a obtener información concreta, sino también a conocer la estructura de las organizaciones y conservar distintas posibilidades de acceso a sus sistemas.
“Aunque la investigación no identificó organizaciones españolas entre las víctimas confirmadas, el caso pone de manifiesto un riesgo que trasciende las fronteras de los países atacados, y es que la confidencialidad de una comunicación también depende de la seguridad de las organizaciones con las que se intercambia información”, señala Josep Albors, responsable de Investigación y Concienciación de ESET España. “Resulta fundamental que las organizaciones no limiten su estrategia de seguridad a la protección de los buzones y las cuentas de usuario. También es necesario mantener actualizados los servidores, controlar los procesos que se ejecutan en ellos, supervisar las comunicaciones de red y detectar comportamientos anómalos dentro de servicios aparentemente legítimos”.

