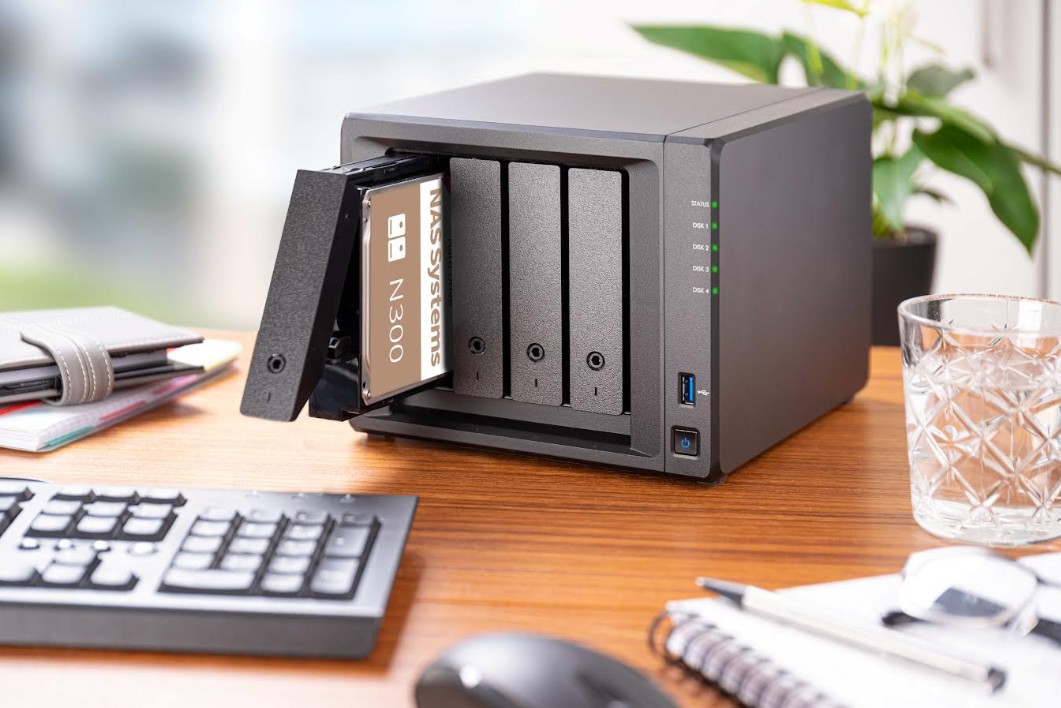
Toshiba Electronics Europe GmbH (Toshiba) recuerda a los usuarios de almacenamiento conectado a la red (NAS) que, sin bien estas soluciones se configuran rápidamente y son de fácil uso, deben adoptar una serie de precauciones importantes para garantizar la protección de los archivos almacenados en ellos; sobre todo teniendo en cuenta que la mayoría de los ataques no se basan en mecanismos complicados, sino que explotan contraseñas débiles configuraciones inseguras y software desactualizado.
Para ayudar a los propietarios de sistemas NAS, sea en el hogar, una pyme o una gran empresa, a asegurarse de no pasar nada por alto durante la configuración inicial o el funcionamiento diario, Toshiba ha hecho pública la siguiente lista de comprobaciones:
- Proteger el acceso del administrador: Algunos sistemas NAS guían a los usuarios a través de la creación de una cuenta de administrador durante la configuración, mientras que otros simplemente requieren que se establezca una contraseña para una cuenta de administrador existente. En ambos casos, los propietarios de NAS deben elegir una contraseña segura que combine números, letras mayúsculas y minúsculas y caracteres especiales, proporcionando suficiente complejidad para dificultar la tarea a los atacantes. Si no es posible cambiar el nombre de usuario de una cuenta de administrador existente, es aconsejable crear una nueva y desactivar después la cuenta de administrador original. De esta forma se crea un obstáculo adicional para los atacantes, que no podrán simplemente adivinar el nombre de usuario predeterminado para acceder como administrador.
- Configurar un acceso seguro para los usuarios: También deben desactivarse todas las cuentas de invitado predeterminadas. Si realmente se necesita acceso de invitado, debe crearse una nueva cuenta con un nombre de usuario que no sea fácil de adivinar. Además, todas las personas que accedan regularmente al NAS deben tener su propia cuenta para evitar los riesgos asociados al uso compartido de cuentas. Esto también se aplica al administrador: la cuenta de administrador solo debe utilizarse para gestionar el NAS, no para el trabajo diario con los archivos almacenados. Siguiendo el principio de mínimo privilegio, a los usuarios solo se les deben conceder los permisos que realmente necesitan, en lugar de acceso a todas las carpetas. Las contraseñas seguras también son esenciales en este caso. Y cuando varios usuarios necesiten permisos idénticos, pueden crearse grupos con los derechos de acceso correspondientes. Los usuarios recibirán entonces automáticamente estos permisos cuando se añadan al grupo. Todos los usuarios y permisos también deben revisarse periódicamente, desactivando las cuentas y revocando los permisos que ya no sean necesarios.
- Utilizar las funciones de seguridad opcionales: Si el NAS admite autenticación de dos factores, debe activarse al menos para la cuenta de administrador y, preferiblemente, para todos los usuarios, especialmente si se puede acceder al NAS a través de Internet. Otras funciones de seguridad que deben activarse, cuando estén disponibles, incluyen el bloqueo temporal de las cuentas de usuario después de varios intentos fallidos de inicio de sesión y el cierre automático de la sesión de los usuarios tras un periodo predefinido de inactividad. La primera ayuda a proteger contra los ataques de fuerza bruta, mientras que la segunda reduce el riesgo de acceso no autorizado después de una inactividad prolongada.
- Activar únicamente los servicios que se necesitan: Actualmente la mayoría de los sistemas NAS ofrecen una amplia gama de funciones. Además de funcionar como servidores de archivos, muchos también pueden actuar como servidores web, de correo y multimedia, así como plataformas para máquinas virtuales y contenedores. También pueden incluir servicios para la sincronización en la nube o el acceso remoto sencillo a través de Internet. Los propietarios de NAS deben activar estas funciones y servicios únicamente cuando sean necesarios, en lugar de activarlos por si pudieran resultar útiles más adelante. También deben comprobar si hay funciones innecesarias activadas de forma predeterminada y desactivarlas siempre que sea posible. Esto ayuda a reducir la superficie de ataque.
- Mantener actualizados el sistema y las aplicaciones: Las vulnerabilidades en el firmware, los sistemas operativos y las aplicaciones son puntos de entrada habituales para los atacantes. Los fabricantes de NAS suelen abordar rápidamente las vulnerabilidades conocidas y publicar actualizaciones, pero los propietarios de NAS también deben instalarlas. Los usuarios pueden hacerlo manualmente, comprobando periódicamente si hay actualizaciones, o automáticamente, una opción que normalmente debe activarse primero.
- Utilizar el cifrado: Cuando el sistema lo permita, deben cifrarse tanto los datos transferidos hacia y desde el NAS como los datos almacenados en él. El cifrado de volúmenes y carpetas normalmente puede activarse cuando se crean. Es preferible el cifrado a nivel de volumen porque protege automáticamente todos los datos, independientemente de la carpeta en la que estén almacenados. El acceso cifrado a los archivos a través de gestores de archivos y protocolos como Server Message Block (SMB) normalmente puede activarse en la configuración de los servicios de archivos. Por su parte, el acceso seguro a la interfaz web a través de un navegador suele requerir la instalación en el NAS de un certificado emitido por una autoridad de certificación, aunque algunos fabricantes también proporcionan certificados gratuitos. Para el acceso remoto a través de Internet, una VPN es la mejor opción, porque evita tener que abrir puertos y configurar el reenvío de puertos en el router o en el cortafuegos.
- No olvidar las copias de seguridad: Las configuraciones de matriz redundante de discos independientes (RAID) almacenan los datos de forma redundante y pueden recuperarlos en caso de fallo de un disco duro. Sin embargo, RAID no sustituye a una copia de seguridad. Los datos todavía pueden perderse si un ransomware cifra el sistema, si falla el hardware o el software, si un incendio o el agua dañan el NAS o si un usuario elimina accidentalmente una carpeta. Por lo tanto, deben realizarse copias de seguridad periódicas de los datos almacenados en otro sistema, idealmente en una ubicación separada. Muchos sistemas NAS también ofrecen funciones de instantáneas (snapshots), que crean instantáneas inmutables de volúmenes y carpetas que el ransomware no puede alterar. Los propietarios de NAS no deben almacenar estas copias únicamente en el propio NAS; también deben replicarlas en otro sistema.
- Configurar las notificaciones: Para evitar que los fallos o los eventos relacionados con la seguridad les pillen desprevenidos, los propietarios de NAS deben utilizar las funciones de notificación que ofrecen la mayoría de los modelos. De este modo, pueden recibir un correo electrónico o, cuando sea compatible, una notificación por SMS o chat si, por ejemplo, un disco duro muestra signos de fallo, se producen intentos fallidos de inicio de sesión o hay actualizaciones disponibles. Sin embargo, si se usan varios sistemas NAS, tiene sentido recopilar las notificaciones mediante SNMP en un servidor y supervisarlas de forma centralizada.
Según Igor Misko, ingeniero sénior de marketing de producto de la división de Productos de Almacenamiento de Toshiba Electronics Europe, “los sistemas NAS suelen contener una gran cantidad de datos valiosos e irremplazables, desde fotografías hasta documentos importantes; por lo tanto, los propietarios de NAS deben dedicar tiempo a la configuración segura de sus sistemas y también deben elegir cuidadosamente el modelo de NAS y los discos duros; al menos dos bahías para unidades y discos duros específicos para NAS son esenciales para protegerse frente a fallos de las unidades”. “Si no se requieren funciones avanzadas”, -apostilla Misko-, “un modelo más sencillo también puede ser suficiente; lo que, no solo reduce el coste inicial de compra, también de energía al consumir menos, además de ofrecer menos oportunidades de configuración incorrecta”.

