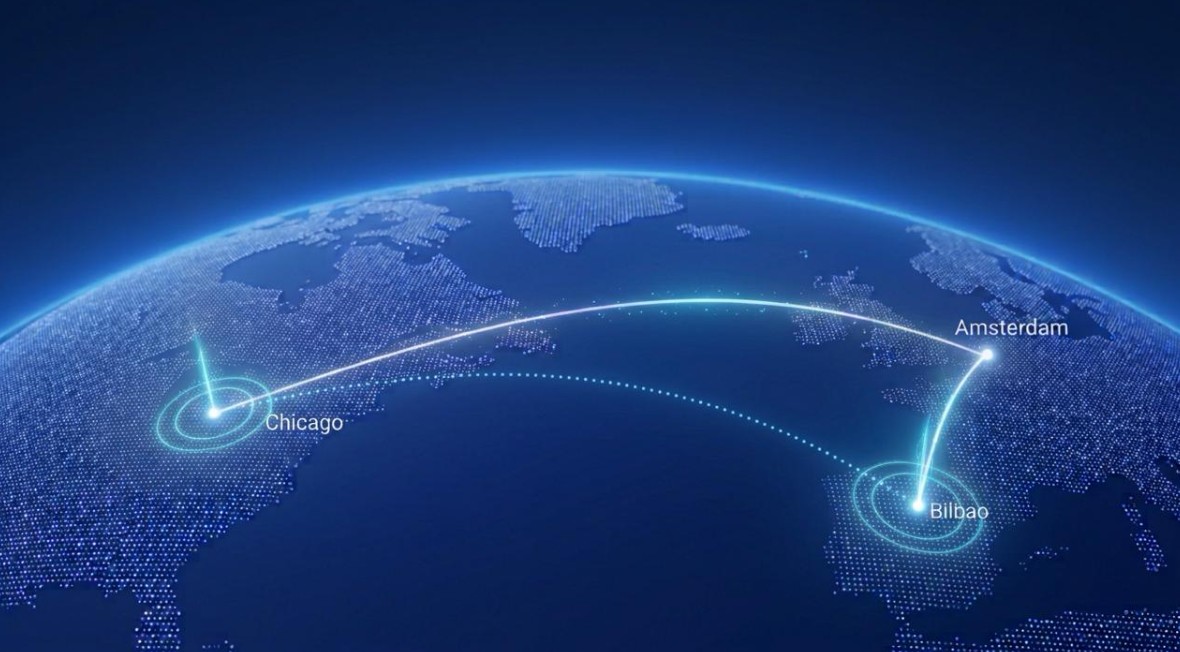
Una colaboración internacional entre Luxquanta, Ciena, la Universidad del País Vasco (EHU), GÉANT, el Centro de Supercomputación y Redes de Poznań (PCSS), RedIRIS y SURF ha hecho posible una demostración de comunicaciones protegidas frente a la amenaza cuántica entre Bilbao, Ámsterdam y Chicago, a lo largo de unos 8.000 kilómetros. Presentada en SC26, la conferencia internacional de supercomputación celebrada en Chicago, la infraestructura combina distribución cuántica de claves (QKD) en enlaces locales de fibra óptica y criptografía poscuántica (PQC) en conexiones de larga distancia, coordinadas por un sistema de gestión que selecciona automáticamente la tecnología de protección disponible.
Cuando los ordenadores cuánticos alcancen la capacidad de cálculo suficiente, podrán comprometer buena parte de los sistemas de cifrado que protegen actualmente las comunicaciones. Para hacer frente a esta amenaza, la prueba combina dos tecnologías complementarias en una misma red, con el objetivo de proteger las conexiones entre sedes situadas a distintas distancias y con diferentes infraestructuras de comunicación.
La distribución cuántica de claves (QKD) utiliza las leyes de la física cuántica para generar y distribuir claves de cifrado, de manera que su seguridad no depende de la capacidad de cálculo futura de un atacante. En esta prueba se han utilizado los sistemas Nova lq® de Luxquanta en dos enlaces de fibra óptica: uno entre dos sedes de la EHU situadas en Bilbao y Zamudio (Bizkaia), separadas por 25 kilómetros, y otro entre los espacios de Ciena y PCSS en Chicago, a menos de un kilómetro de distancia.
Los sistemas Nova lq® están diseñados para proteger comunicaciones por fibra óptica de hasta unos 100 kilómetros, por lo que resultan adecuados para redes metropolitanas. Para cubrir distancias mayores, la infraestructura recurre a la criptografía poscuántica (PQC), basada en algoritmos matemáticos diseñados para resistir los ataques de futuros ordenadores cuánticos. Esta tecnología funciona mediante software sobre conexiones de internet y no está sujeta a las mismas limitaciones de distancia que la QKD. En concreto, la PQC protege los enlaces entre Bilbao y Ámsterdam, de unos 1.200 kilómetros, y entre Ámsterdam y Chicago, de aproximadamente 7.000 kilómetros. En el futuro, estos tramos también podrían incorporar distribución cuántica de claves mediante otras tecnologías, como las comunicaciones por satélite.
La coordinación de toda la red se realiza mediante QuLore, un sistema desarrollado por el grupo de investigación i2T de la EHU. Cuando una aplicación solicita una clave de cifrado, QuLore comprueba las capacidades de los dos extremos de la comunicación y de la red, y selecciona automáticamente entre QKD y PQC según las tecnologías disponibles. Si dos puntos no están conectados directamente mediante QKD, como ocurre entre Bilbao y Chicago, las claves se transmiten a través de nodos intermedios, incluido el de SURF en Ámsterdam, hasta que ambos extremos disponen de la misma clave. Otro de los aspectos evaluados es la interoperabilidad entre sistemas de gestión de claves de diferentes organizaciones. Los sistemas de Luxquanta, la EHU y SURF, que utiliza en Ámsterdam su software de código abierto eduKMS, trabajan conjuntamente mediante interfaces estándar. Esta integración demuestra que es posible coordinar tecnologías desarrolladas por distintos proveedores dentro de una misma red de comunicaciones.
La protección se organiza además en tres niveles, siguiendo un modelo de seguridad denominado “defensa en profundidad”, que abarca la fibra óptica, la red y las aplicaciones. En el primero, los equipos de Ciena cifran los datos a alta velocidad sobre la infraestructura óptica, combinando las claves cuánticas proporcionadas por Luxquanta con algoritmos poscuánticos. Estos equipos también integran la señal cuántica y el tráfico de datos convencional en un mismo par de fibras, sin necesidad de reservar una fibra exclusiva para la distribución cuántica de claves. Esta característica facilita la incorporación de la QKD a las redes de telecomunicaciones existentes.
En el segundo nivel, las comunicaciones entre sedes se protegen mediante túneles seguros IPsec, utilizados para cifrar el tráfico en los enlaces de larga distancia. Por último, la seguridad se extiende a las aplicaciones mediante una videollamada en directo, basada en una aplicación de código abierto modificada para cifrar el audio y el vídeo de extremo a extremo.
GÉANT participa en la iniciativa mediante su trabajo de desarrollo de redes, mientras que RedIRIS interviene como entidad técnica interesada y observadora. Ambas aportan la perspectiva de las redes europeas de investigación y educación. El resultado apunta a una vía práctica para incorporar la seguridad cuántica y poscuántica a redes reales, donde conviven tecnologías, fabricantes y sedes con distintas características. La interoperabilidad entre proveedores y el sistema de gestión, que selecciona automáticamente entre QKD y PQC según las capacidades de la red, muestran cómo pueden combinarse ambos métodos de protección sin necesidad de instalar equipos QKD en todos sus puntos.

