 El equipo de análisis e investigación de Kaspersky Lab ha logrado identificar un nuevo malware wiper llamado StoneDrill. Igual que Shamoon, otro wiper anterior, destruye todo lo que se encuentra en el equipo infectado. StoneDrill dispone de avanzadas técnicas anti detección y espionaje. Además de sus objetivos en Oriente Medio, StoneDrill ha sido identificado en Europa, donde los wipers todavía no habían hecho acto de aparición. En 2012, el wiper Shamoon (conocido también como Disttrack) se hizo famoso tumbando cerca de 35.000 computadoras de una compañía petrolífera de Oriente Medio. El ataque fue devastador y puso en peligro cerca del 10% del suministro mundial de petróleo. Sin embargo, el incidente sólo ocurrió una vez. A finales del pasado 2016, se ha detectado una campaña mucho más extensa que utiliza una versión actualizada del malware de 2012, Shamoon 2.0.
Sigue leyendo
Archivo de la categoría: Kaspersky
El 73% de los españoles son conscientes y están preocupados ante el posible hackeo de sus cuentas
 Kaspersky Lab ha presentado una nueva versión “freemium” de su solución Kaspersky Password Manager. La nueva versión ofrece a los usuarios acceso remoto a sus contraseñas a través de su página personal en el portal My Kaspersky, verificación automática de seguridad para las contraseñas introducidas, control de voz y otras funcionalidades muy útiles.
Sigue leyendo
El último año ha superado el volumen de malware móvil detectado en los 11 anteriores
 En 2016, los productos de seguridad móvil de Kaspersky Lab informaron de que:
* Se produjeron cerca de 40 millones de intentos de ataque por malware móvil a más de 4 millones de usuarios de dispositivos Android protegidos – en 2015 únicamente había 2,6 millones de usuarios de Android protegidos
* Más de 260.000 paquetes de instalación de troyanos de ransomware detectados (un crecimiento de 8,5 veces comparado con el año anterior)
* Más de 153.000 usuarios únicos atacados por ransomware móvil (un incremento de 1,6 veces comparado con 2015)
* Se detectaron más de 128.000 troyanos de banca móvil (1,6 veces más que en 2015)
Sigue leyendo
Más de 100 países atacados, entre ellos España, en una nueva oleada del malware Adwind
 Kaspersky Lab ha detectado un nuevo ataque masivo de la herramienta de acceso remoto Adwind (RAT). Este backdoor multifuncional ya se ha utilizado en ataques contra más de 1.500 organizaciones en más de 100 países. Los ataques han impactado en diversos sectores industriales, incluyendo el retail y la distribución (20,1%), arquitectura y construcción (9,5%), transporte y logística (5,5%), seguros y servicios legales (5%) y consultoría (5%).
Sigue leyendo
Kaspersky Lab analiza el primer propagador para el malware Mirai (IoT) basado en Windows
 Los analistas de Kaspersky Lab están investigando Mirai, el primer propagador para el malware basado en Windows, dentro de su objetivo de cerrar los botnets. Mirai busca atacar dispositivos IoT conectados a Internet. Parece que la bot de Windows la ha creado un desarrollador de habla china con habilidades más avanzadas que los ciberatacantes que desencadenaron los enormes ataques DDoS de Mirai a finales de 2016. Los datos de Kaspersky Lab muestran ataques en cerca de 500 sistemas únicos en 2017 y los mercados emergentes que han invertido mucho en tecnologías conectadas podrían estar particularmente en riesgo.
Sigue leyendo
Más del 75% del ransomware cifrado procede del mercado clandestino de habla rusa
 El ransomware cifrado, un tipo de malware que cifra los archivos de sus víctimas y solicita un rescate a cambio de recuperarlos, es uno de los tipos de malware más peligrosos en la actualidad. De acuerdo con la telemetría de Kaspersky Lab, en 2016 más de 1.445.000 usuarios (incluidas empresas) de todo el mundo fueron víctimas de este tipo de malware. Para entender mejor la naturaleza de estos ataques, los analistas de Kaspersky Lab han examinado el mercado sumergido de cibercriminales de habla rusa. Una de las principales conclusiones es que el incremento observado en estos últimos años en el ransomware cifrado es el resultado de un ecosistema clandestino muy flexible y atractivo, que permite a los criminales lanzar sus campañas sin necesidad de grandes conocimientos informáticos ni recursos financieros.
Sigue leyendo
Cómo gestionar las cookies para proteger la privacidad
 ¿Alguna vez has visitado Amazon para comprar online y seguían en el carrito los artículos que dejaste ahí olvidados la anterior sesión? ¿Volviste a entrar en Gmail y tu sesión seguía iniciada? ¿Te has dado cuenta de cómo las historias que te recomienda Facebook cambian según haces clic en diferentes enlaces? Por supuesto, esas webs, como muchas otras, usan cookies para “acordarse” de ti y facilitarte las búsquedas, pero hay un precio a pagar: la privacidad.
Sigue leyendo
Por sexto año consecutivo, Kaspersky Lab se sitúa como líder en el cuadrante mágico de Gartner de plataformas de protección de endpoints
 Kaspersky Lab se ha posicionado en la categoría “líderes” en Plataformas de Protección Endpoint dentro del Cuadrante Mágico de Gartner 2017. La evaluación se basó en los criterios de «visión integral» y «capacidad de ejecución». Esta es la sexta vez consecutiva que Gartner posiciona a la compañía como líder.
Sigue leyendo
Ataques DDoS creados a partir de dispositivos IoT vulnerables
 El último trimestre de 2016 fue testigo de un importante aumento en el número de ataques DDoS. Los métodos utilizados son cada vez más sofisticados, los dispositivos víctimas de las botnets son más variados, y los atacantes muestran sus capacidades con objetivos más importantes, según el informe sobre los ataques DDoS en el cuarto trimestre de 2016 elaborado por Kaspersky Lab.
Sigue leyendo
Ataques “invisibles” o cómo acceder a empresas de 40 países, entre ellos España
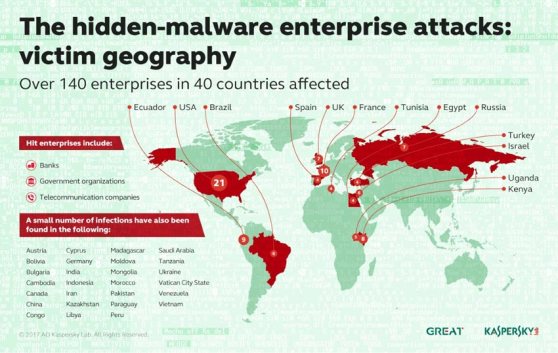 A finales del año 2016, bancos de la Comunidad de Estados Independientes (CIS por sus siglas en inglés) contactaron con expertos de Kaspersky Lab porque encontraron el software de pruebas de penetración Meterpreter en la memoria de sus servidores en un lugar donde no debería aparecer. Kaspersky Lab descubrió que el código Meterpreter se había combinado con un número de scripts PowerShell y con otras utilidades y se había transformado en código malicioso que podía ocultarse en la memoria y, de forma invisible, recopilar las contraseñas de los administradores de sistemas. De esa manera, los ciberatacantes podían controlar los sistemas de sus víctimas en remoto y conseguir su objetivo final: el acceso a los procesos financieros.
Sigue leyendo

